dsh-wireshark-mcp
在终端中运行以下命令:
dsh plugin install extreme-russian-dsh-fandom/dsh-wireshark-mcp
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 终端执行 dsh plugin install extreme-russian-dsh-fandom/dsh-wireshark-mcp,或在 Web 插件页安装源码 extreme-russian-dsh-fandom/dsh-wireshark-mcp(https://github.com/extreme-russian-dsh-fandom/dsh-wireshark-mcp),安装后重启 Harness。
插件介绍
在 Harness 里做流量与取证分析时,模型往往够不到 Wireshark 与 tshark 那一套能力。dsh-wireshark-mcp 并不是重写 Wireshark-MCP,而是用一份 cordis 接线配置把 bx33661/Wireshark-MCP 接到 DSH:安装后重启 Harness,上游服务经 uvx 从 PyPI 拉起,工具以 mcp__wireshark__* 的形式出现在会话里,Agent 可以直接对 pcap 做列表、字段提取、聚合、Follow Stream、协议层级与多种安全向检测。
核心能力来自上游的分析工具集。默认 analysis 配置提供约 42 个工具,覆盖专家信息、凭据扫描、DNS 隧道、DoS、信标、外泄、协议异常、YARA、多协议 analyze_protocol、TLS 指纹、GeoIP、案例文件等;不含实时抓包与由调用方指定的写文件操作,更贴近「只读抓包、本地 stdio、不开端口」的安全默认。若需要 mergecap、editcap、实时 capture 等,可通过 WIRESHARK_MCP_PROFILE 切换到 full 或 core,在工具数量与提示成本之间取舍。
适合需要在 DSH 工作流里做网络取证、恶意流量初筛、协议排查的安全工程师与开发 Agent 的维护者。前提是本机已安装 Wireshark(工具会调用 tshark),并具备 uv/uvx;首次启动需联网拉取上游包。写文件类能力需显式配置允许目录,否则上游会按 fail-closed 拒绝。
使用场景
- 对可疑 pcap 做协议层级、Follow Stream 与字段提取,辅助 Agent 初判
- 在 DSH 工作流里扫描 DNS 隧道、信标、外泄与协议异常等安全特征
- 排查应用或基础设施问题时,让模型直接调用 tshark 侧工具而非手工切 GUI
适合人员
- 需要在 Harness 里做抓包分析的安全工程师与蓝队成员
- 为 Agent 接入 MCP 工具链的 DSH 插件维护者
- 经常处理 pcap、但希望模型代劳重复 dissect 步骤的开发者
相关插件

在 Agent 里用一句话生成可交付设计:可点击原型、可编辑幻灯片、发布动效、信息图与小红书图文,适配 Cursor 等 Skills 环境。

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
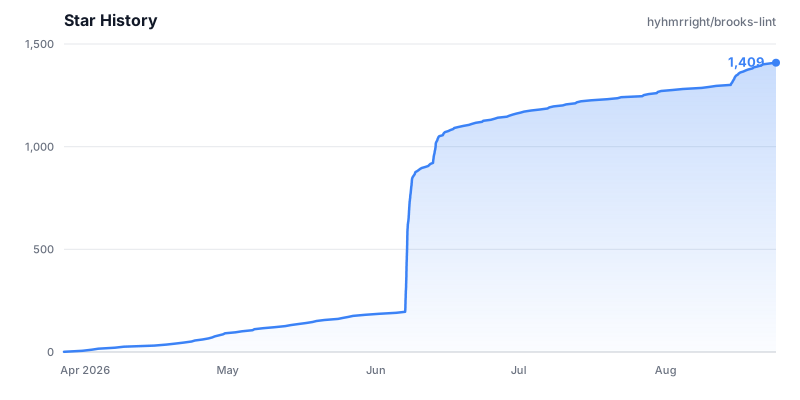
基于十二本经典工程书籍,以六大衰退风险维度评审代码,输出可溯源的结构化诊断与健康分。

让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。