legacy-firmware-reversing
在终端中运行以下命令:
dsh plugin install Gladess1102/legacy-firmware-reversing
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install Gladess1102/legacy-firmware-reversing,或从插件市场安装源码仓库 https://github.com/Gladess1102/legacy-firmware-reversing。
插件介绍
许多老设备上的嵌入式固件是彻底的黑盒:没有源码、没有公开的刷机文档,厂商也早已消失。要在这种条件下做协议逆向、界面汉化或安全重刷,既要懂硬件与二进制格式,又要在每一次写入前把「变砖」风险压到最低。本插件把一次真实设备战役里沉淀的方法,打包成 Agent Skill 与 DSH 工作流,供你在同类任务里复用思路与流程,而不是从零猜协议、猜布局。
它的能力围绕五条主线展开:在刷写前预设回滚链,做带零变砖保证的协议逆向;重建专有资源树并完成零体积增长的本地化(例如按视觉锚点恢复字形 ID、向字体注入完整字符集而不增大镜像);对异构 DSP 用替身桩配合 PC 端 JIT 仿真做差异分析,而不必整内核反汇编;用单变量改动与人眼可验证结果做证伪,而不是堆推断;并用 PROJECT-STATE.md 与证伪矩阵让多 Agent 协作时不重复踩坑。
作为 DSH 插件,它注册 fw-recon 供其他插件通过 ctx.get("fw-recon") 消费,实验日志写入你配置的工作目录(默认不创建任何桌面目录)。你也可以只把 SKILL.md 当作 Agent 上下文,或在不依赖 DSH 的环境下使用配套 CLI。
适合正在啃无文档遗留固件的硬件爱好者、逆向与安全研究者,以及需要把汉化、协议恢复与谨慎刷写串成一条可审计流程的团队。案例参考 MP-B300 完整战役记录;具体贡献者与第三方工具见仓库 CREDITS。
使用场景
- 无公开文档的黑盒设备需要恢复刷机协议并建立刷前回滚链
- 要在不增大固件镜像的前提下完成 UI 字符串与字库汉化
- 需要在 DSP 模块上做单变量证伪或内存差异分析而非整内核反汇编
适合人员
- 折腾无源码老嵌入式设备的硬件爱好者
- 做协议与二进制格式分析的安全与逆向研究者
- 用多 Agent 协作且需要 PROJECT-STATE 防漂移的技术团队
相关插件

在 Agent 里用一句话生成可交付设计:可点击原型、可编辑幻灯片、发布动效、信息图与小红书图文,适配 Cursor 等 Skills 环境。

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
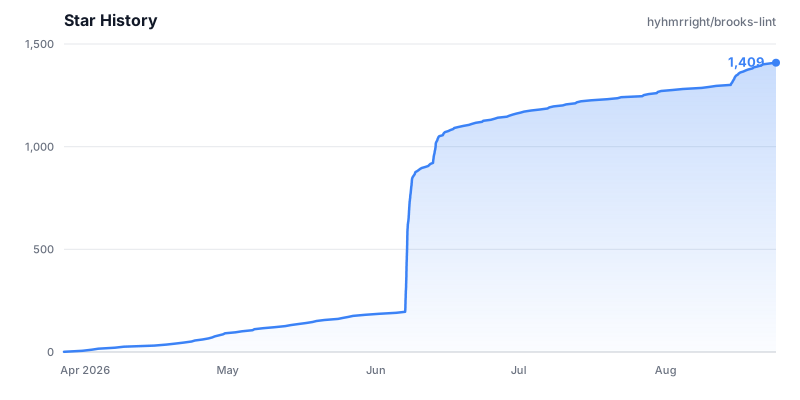
基于十二本经典工程书籍,以六大衰退风险维度评审代码,输出可溯源的结构化诊断与健康分。

让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。