bughunt-kit
在终端中运行以下命令:
dsh plugin install 0xmrxp/bughunt-kit
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install 0xmrxp/bughunt-kit 安装本插件(源码:https://github.com/0xmrxp/bughunt-kit),安装后重启 DSH 配置或使用宿主插件重载。
插件介绍
在合法授权的安全评估里,最难的不是跑工具,而是把过程收束成可审计、可复现、且不会泄露敏感信息的报告。bughunt-kit 是面向 DeepSeek Harness 的工作流插件,刻意优先被动分析与证据整理,而不是 exploit 自动化,帮助你在声明 scope 与请求预算的前提下,把零散发现变成结构化产出。
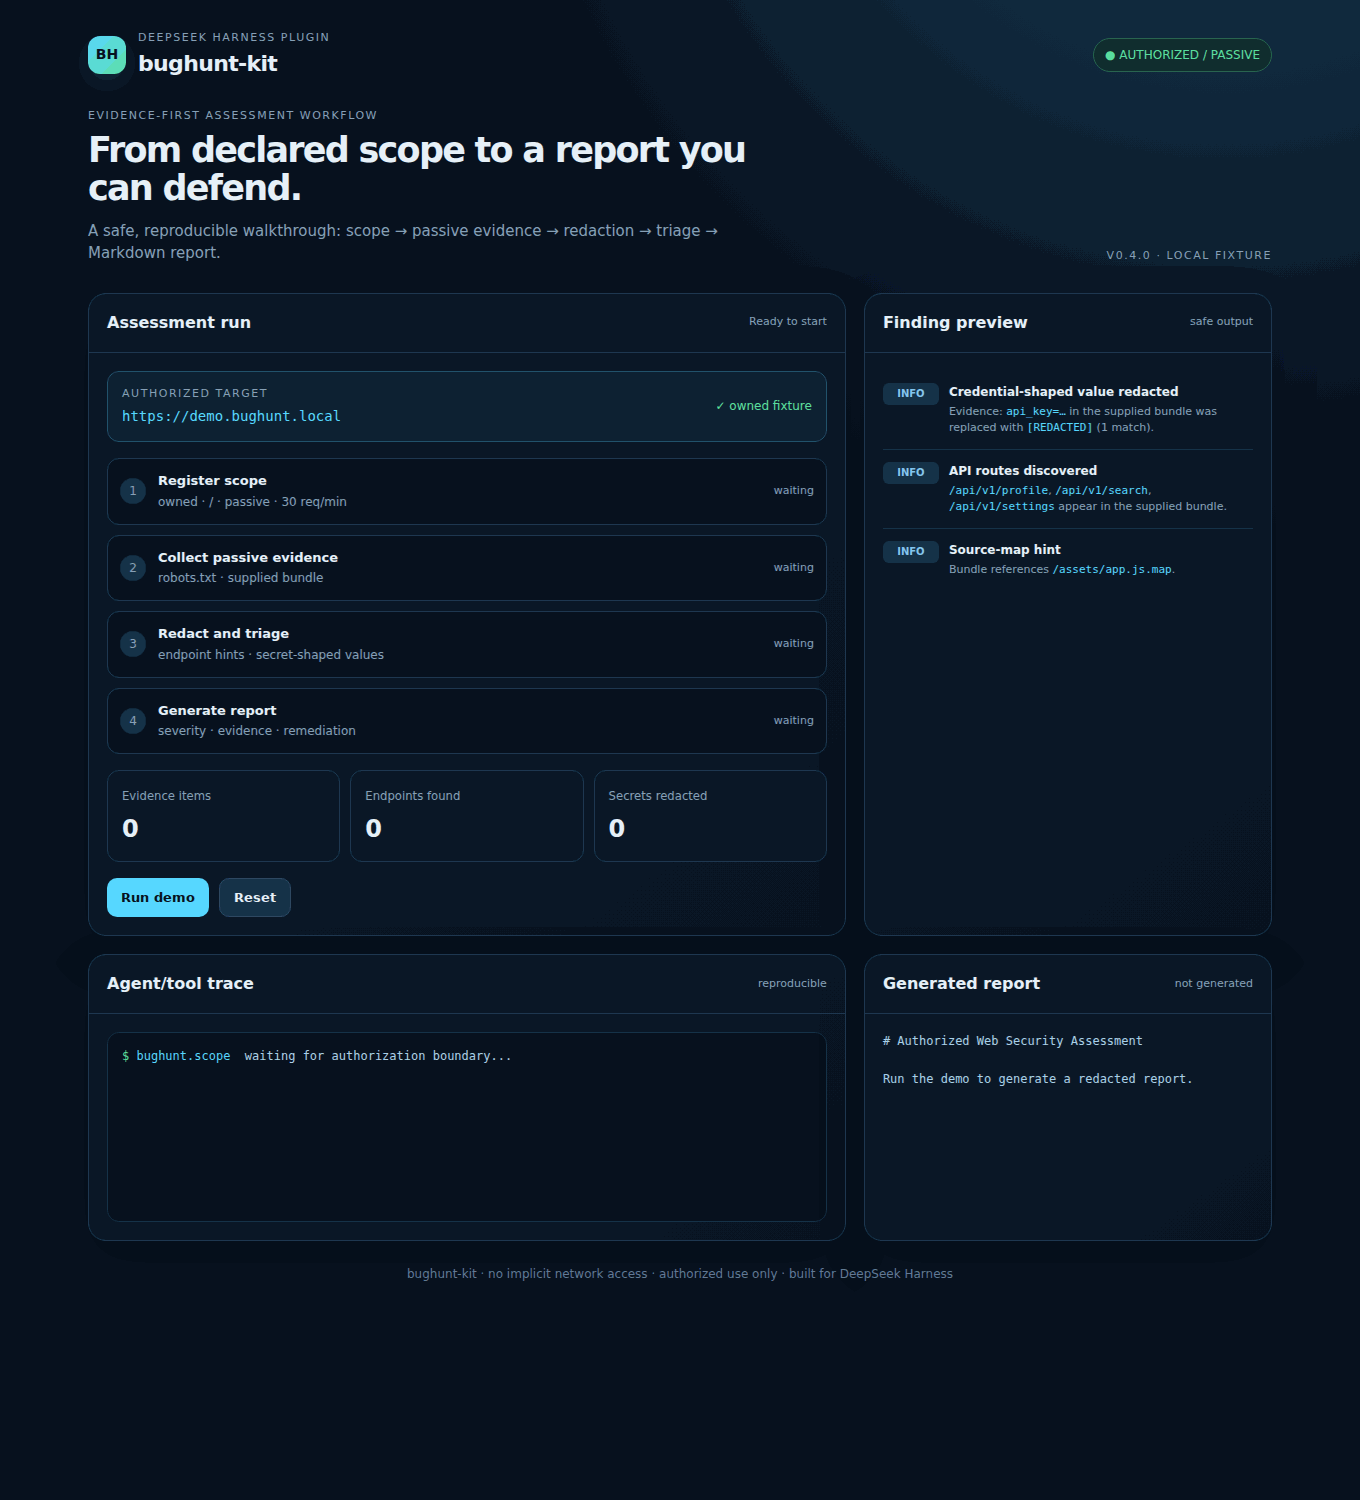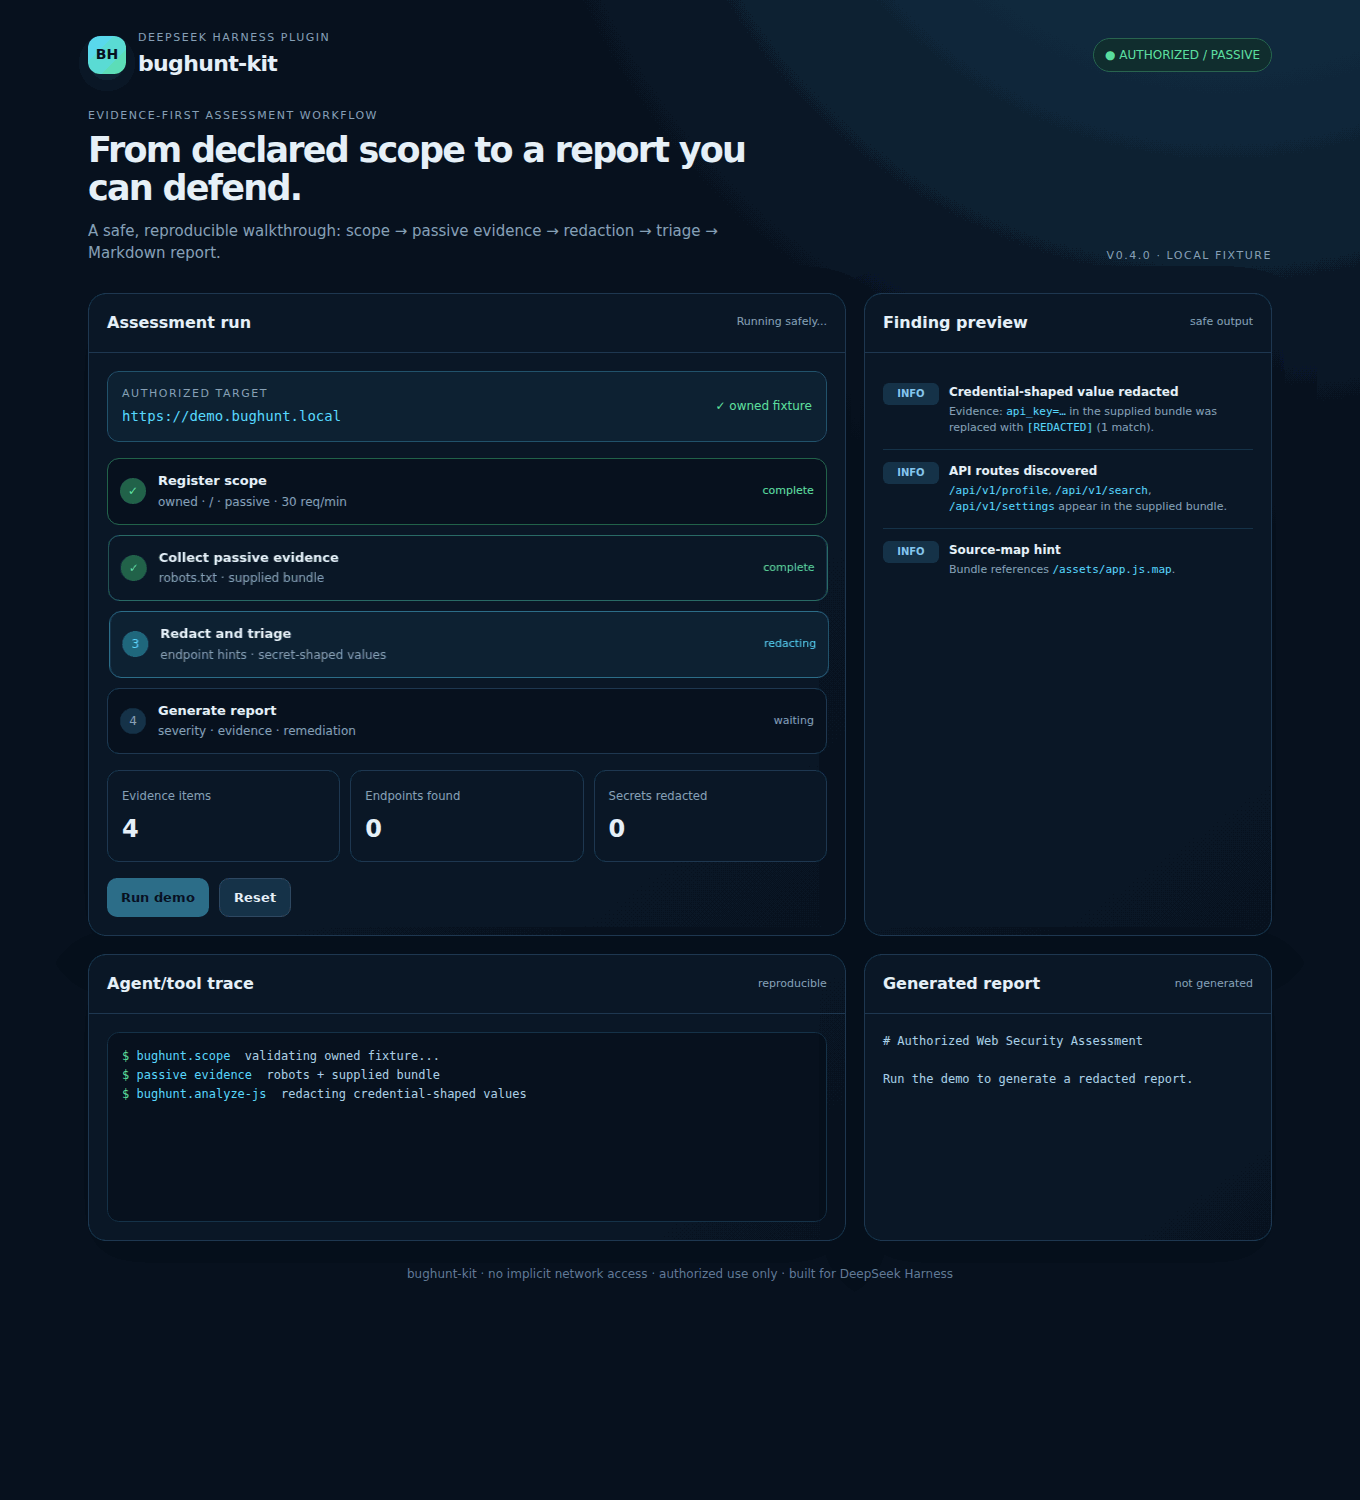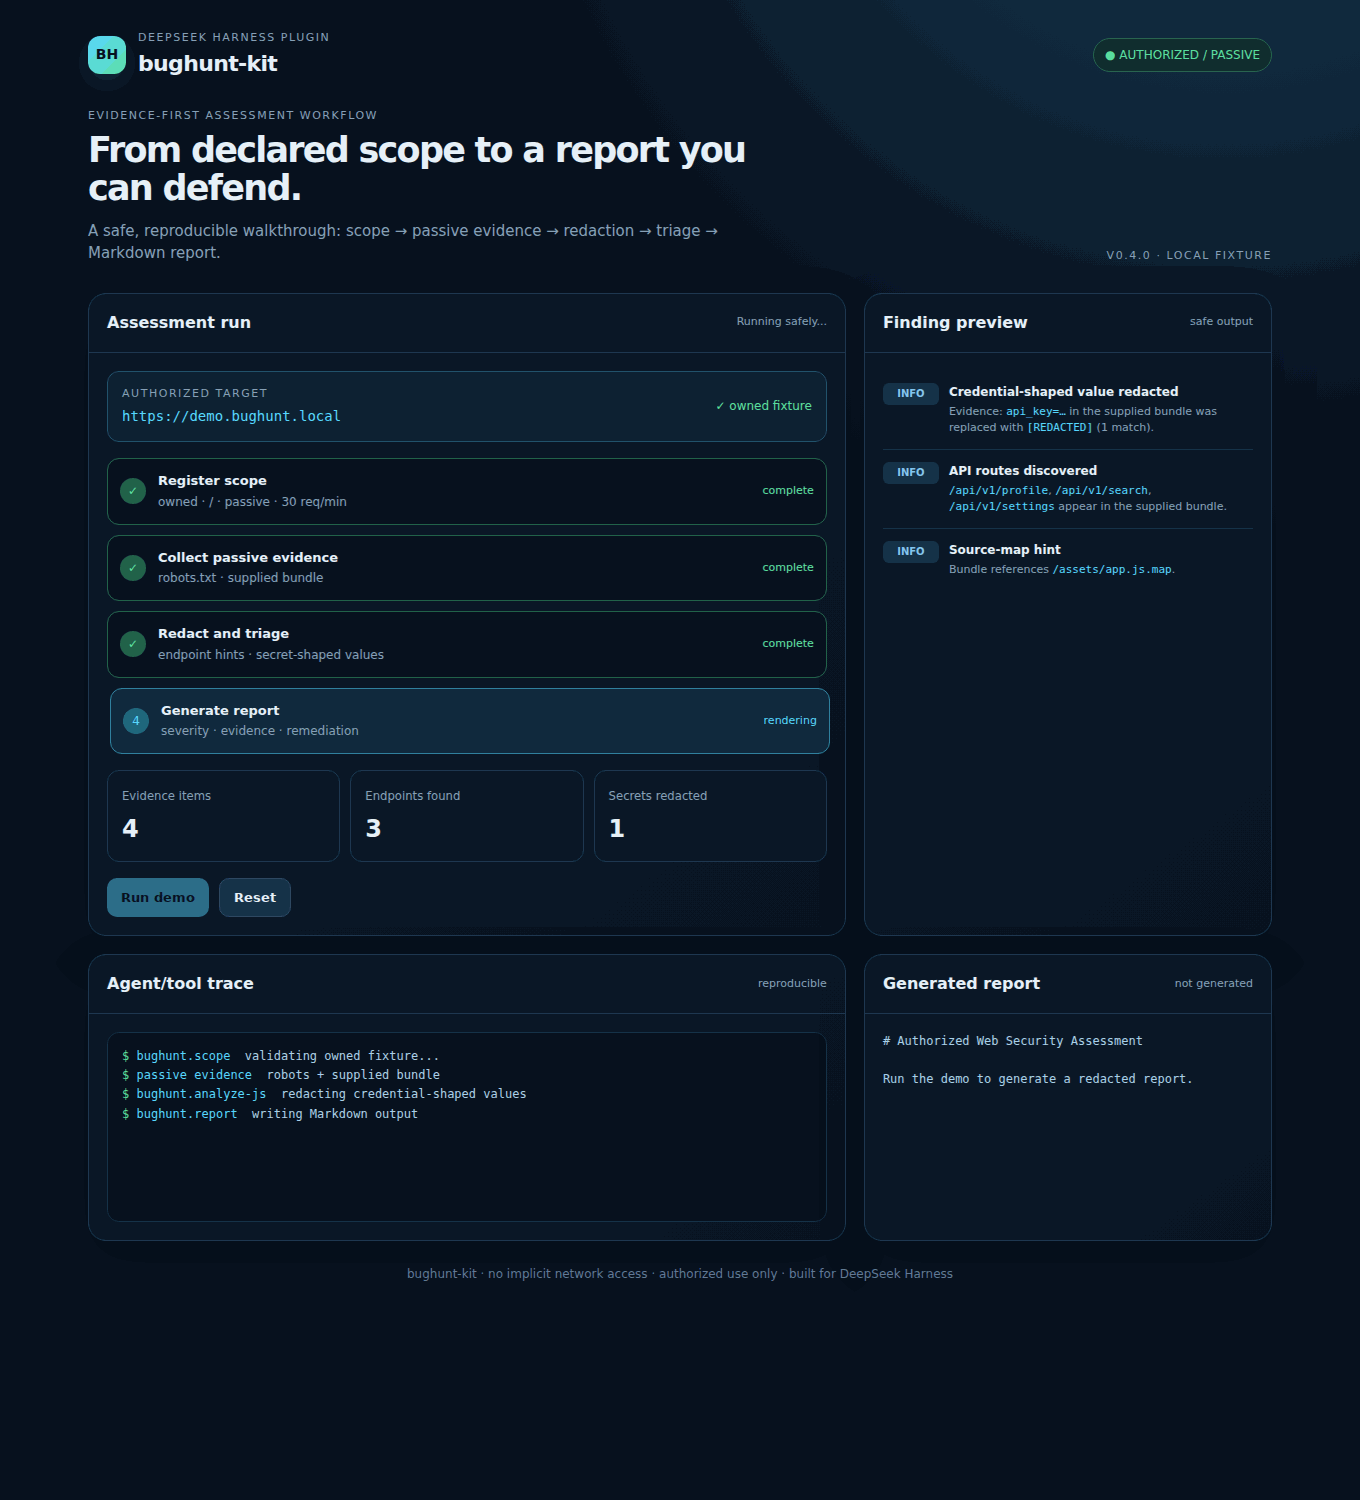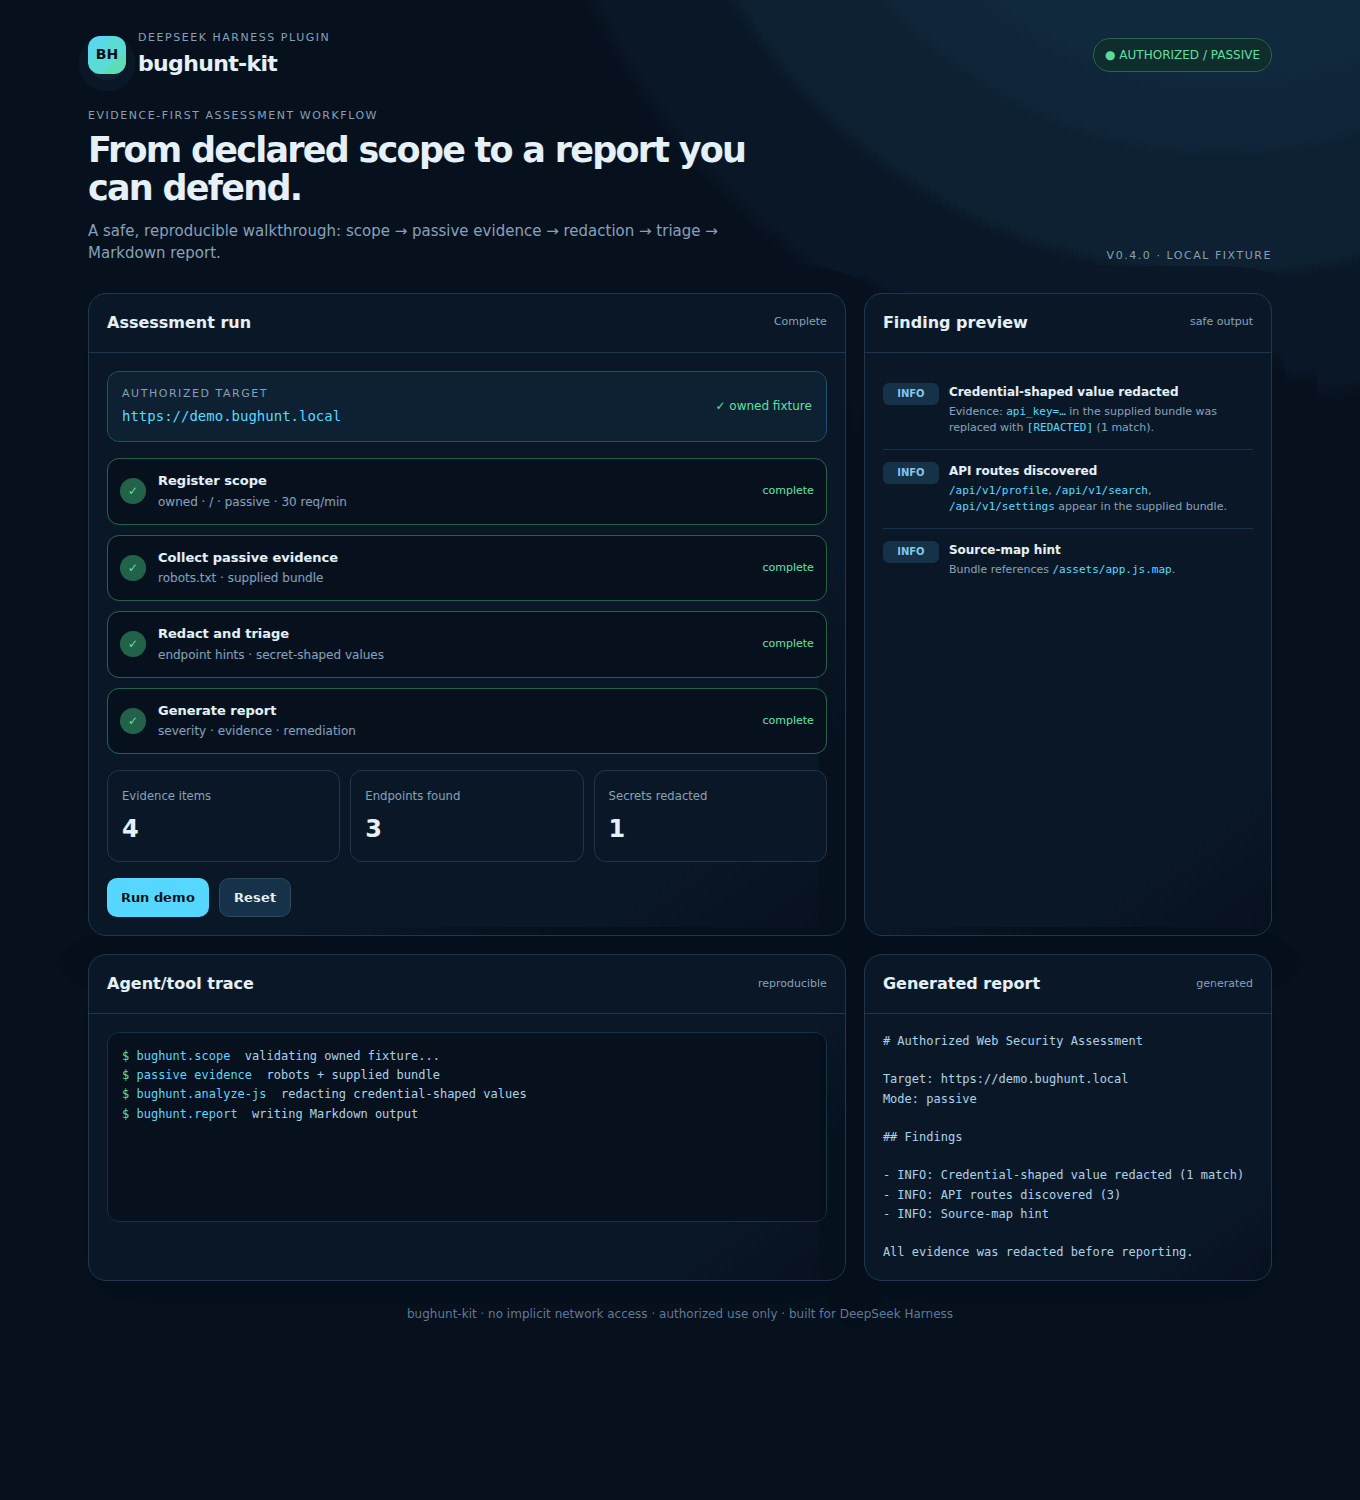
插件在 Harness 侧边栏提供内置 Web 面板(BH),展示运行统计、工具清单、近期执行与最新报告预览;所有工具运行写入进程内存储,通过 host 命令供面板读取。核心能力包括 scope 声明、对用户提供 JavaScript 的端点与 source-map 提示提取、本地 OpenAPI 3 清单、EVM calldata 本地解码、ERC-20/721 授权风险说明、智能合约防御性检查清单,以及将证据渲染为 Markdown 报告;分析输出前会对形似密钥的值做脱敏。另 bundled 五类 skill,覆盖授权、证据分拣、API 清单、Web3 审查与报告撰写。
工具边界设计得很窄:例如 analyze-js 只接受文本,不会替你下载 URL 或执行 JS;网络侦察与浏览器流程需你在明确 scope 下自行组合其他授权工具。适合拥有或书面授权范围内的系统、或 bug bounty 明确 in-scope 资产上的安全研究员、渗透测试与 Web3 审计人员,以及希望在 DSH 里做「证据优先」评估流程的插件开发者。
截图预览
使用场景
- 在声明 scope 与请求预算后,对自有或授权目标做被动分析与证据归档
- 将用户提供的 JS 或 OpenAPI 文档做端点清单与 API 盘点,不主动拉取外网
- 收集运行记录并生成脱敏 Markdown 报告,用于 bug bounty 或内部审计交付
适合人员
- 在合法授权范围内开展 Web 或 API 安全评估的研究员
- 需要 Web3 授权风险与合约检查清单的审计或赏金猎人
- 希望在 DeepSeek Harness 内用侧边栏面板跟踪评估进度的人
相关插件

在 Agent 里用一句话生成可交付设计:可点击原型、可编辑幻灯片、发布动效、信息图与小红书图文,适配 Cursor 等 Skills 环境。

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
基于十二本经典工程书籍,以六大衰退风险维度评审代码,输出可溯源的结构化诊断与健康分。

让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。