dsh-fix-verify
在终端中运行以下命令:
dsh plugin install feely0208/dsh-fix-verify
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-fix-verify 安装本插件,源码仓库:https://github.com/feely0208/dsh-fix-verify
插件介绍
改完代码之后,最难回答的不是「又扫出了什么」,而是「改前报的那几条,改完到底还在不在」。扫描插件负责查,但一次扫描只能描述当下;若只对比两次报告的条数或行号,加一行注释就可能把「没修」误判成「已修复」。dsh-fix-verify 的定位很清晰:它是改前改后的比对器,不产生新判据,只在你已有的深鲸守护规则上,对两份快照各跑同一套检查,再逐条对账。
比对键是「规则 ID + 文件相对路径」, deliberately 不含行号,避免行号漂移带来的假象。结果会落入四个桶:已修复(改前报、改后不报)、遗留(前后都报)、新增回归(改前不报、改后报),以及改后多出来的新文件(仅统计)。规则源一个都没发现时会直接 exit 2,不会把「没检查」伪装成「零命中」——这对 CI 门禁和整改复核尤其重要。
它适合在本地改完一批问题后做自查,也适合接入流水线:遗留与新增回归为零时可放行(exit 0),否则先处理再复核。需要搭配已安装的守护类插件或 --rules-from 指定规则目录;若你期望的是「全项目深度扫描」或「下合规结论」,应使用对应扫描插件,本工具只回答「同一套规则前后两次结果是否对得上」。
使用场景
- 整改完成后对比改前改后快照,确认原告警是否已消除且无新增回归
- 在 CI 中对 PR 或构建产物跑同一套守护规则并比对结果决定是否放行
- 批量修复密钥、日志或合规类问题后做复核,输出可对接合规文档的结构化结果
适合人员
- 使用深鲸守护插件做自查与整改的应用开发者
- 需要在流水线中做修复复核与安全门禁的 DevOps 工程师
- 负责整改闭环与复核签字的合规或安全治理人员
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
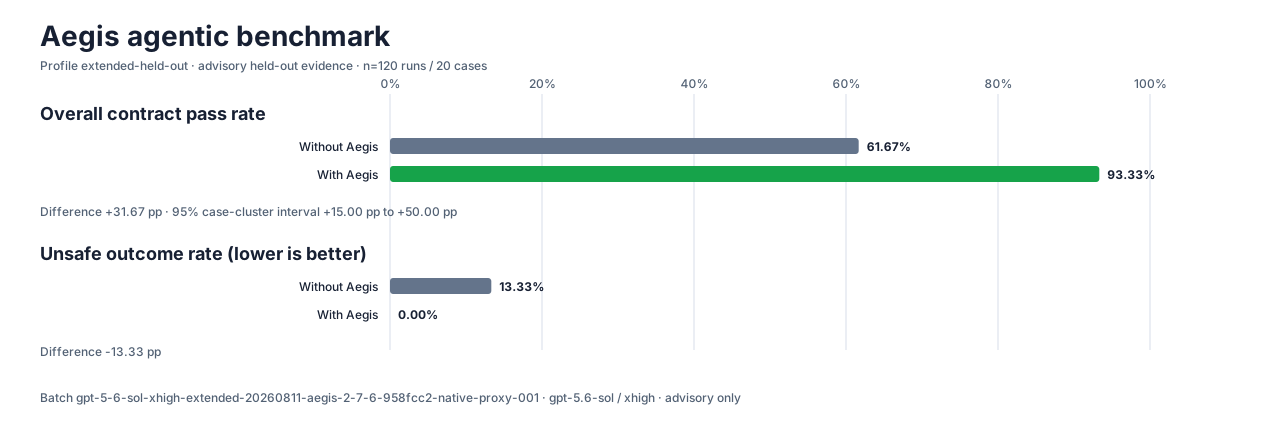
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
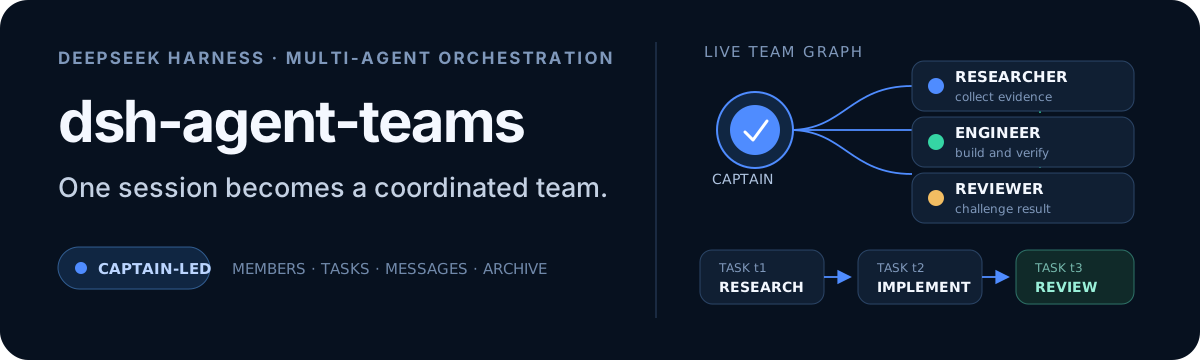
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。