dsh-guard-suite
在终端中运行以下命令:
dsh plugin install feely0208/dsh-guard-suite
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-guard-suite,或按插件市场说明从开源仓库 https://github.com/feely0208/dsh-guard-suite 安装。
插件介绍
装了一堆深鲸守卫插件,却还要逐个跑、逐份对报告?交材料或上线前,你需要的往往是一份能一眼看完的结论,而不是几十份「一条一件事」的单插件输出。dsh-guard-suite 扮演体检编排器:它不自带判据,而是把你已经装好的守卫插件规则收拢起来,一次扫描、一份按模块分组的报告——哪一块有问题、几处、依据是什么、文件在哪一行,都集中呈现。
报告设计上刻意区分「查了没问题」和「压根没查」:零命中的插件也会列出,不适用的规则单独标注,避免静态检查里常见的假绿。若一个规则源都没发现,它会以 exit 2 报错退出并列出搜过的路径,宁可打断流程,也不给你假的「全部通过」。发现规则的方式完全本地、不联网不下载:可按 --rules-from 固定来源,或从同级 dsh-*、node_modules/@deepwhale-cn/dsh-*、环境变量 DSH_GUARD_PLUGINS 依次解析。
它只报事实与可查证的依据(法条、国标、OWASP 等来自各守卫插件),不替你下「合规/不合规」结论,也不替代等保测评或第三方审计。退出码 0/1/2 分别对应未达 fail 阈值、有命中可挂 CI、以及参数或规则源缺失——适合在改完代码后做批量自查、上线前体检,或把一键扫描接进 CI 卡口。
适合已经或计划配套使用深鲸守护系列、需要把多插件检查结果合并成一份可读结论的开发者、安全与合规同学,以及要在本地完成扫描、代码不外传的场景。
使用场景
- 上线或发版前,对已安装的守卫插件做一次批量扫描并汇总成一份分组报告
- 改完代码后本地自查,快速看清各模块命中情况与依据、行号
- 在 CI 流水线中接入扫描,用退出码区分通过、命中与规则源缺失
适合人员
- 已安装多个深鲸守卫插件、需要合并结论的开发者
- 负责等保自查、上线检查或材料整理的安全与合规同学
- 希望在本地离线扫描、并将结果用于流水线卡口的 DevOps 人员
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
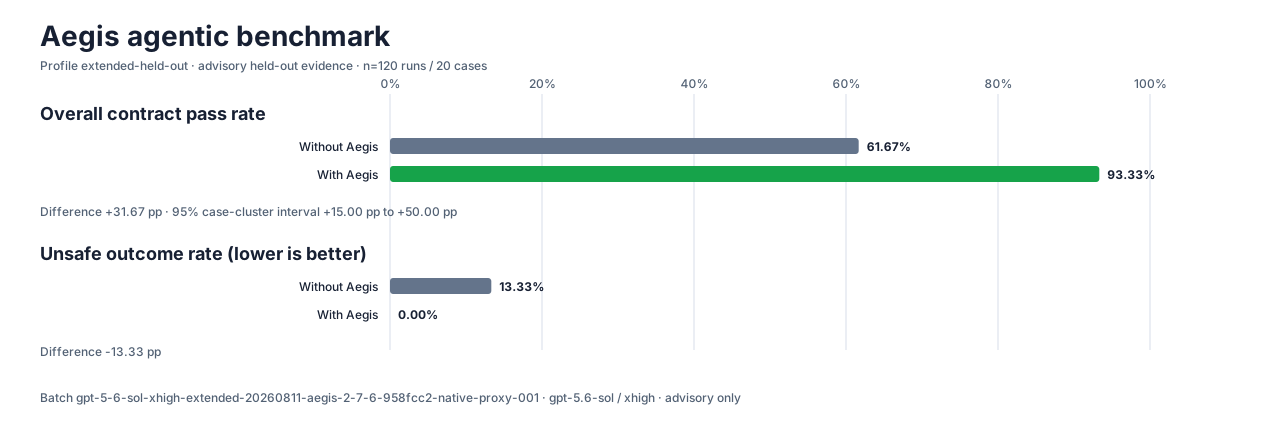
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
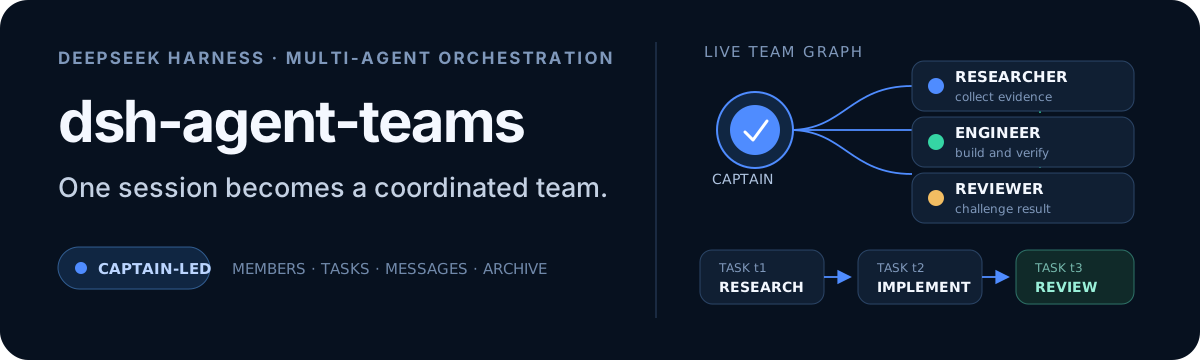
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。