dsh-contract-check
在终端中运行以下命令:
dsh plugin install imtokenxinluo/dsh-contract-check
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install imtokenxinluo/dsh-contract-check 安装本插件,源码见 https://github.com/imtokenxinluo/dsh-contract-check。
插件介绍
DSH 的读路径很严:插件一旦在 render() 里返回裸字符串,或往会话里写入词汇表外的事件类型,后果往往不是「这一条坏了」,而是整条会话历史再也打不开。社区里这类事故并不罕见,而发布前的仓库扫描(例如 dsh-plugin-check)看不到你机器上「已经装进 profile、正在注册表里活着」的定义——尤其是压缩包、无源码分发时,更需要有人盯着运行态。
dsh-contract-check 的定位很克制:它不查恶意、不拦执行,只回答「当前装着的工具有没有在违反会让会话失联的两条内核契约」。加载时与注册表变化时会枚举可见工具,结合静态分析与可选的 render 实测(默认开启,宁 unknown 不误报 violation),并在运行期订阅会话事件,发现表外类型就写进日志。对外输出只有控制台告警和一个零 token 的会话头部「体检」角标:绿表示真验过且无违规,黄表示有契约风险,灰表示尚未体检或几乎判不准——绝不假装健康。
若你关心的是防投毒或权限隔离,这个插件帮不上忙(进程内检查器与恶意代码同权);若你怕的是「装了一堆插件后某天突然所有会话都打不开」,它和发布前体检互补:他们管发出去之前对不对,你管装进来之后有没有在埋雷。
使用场景
- 装了一批第三方插件后,想确认有没有人在破坏 render 或会话事件契约
- 会话突然打不开,怀疑是某个工具返回字符串或写了表外事件类型
- 需要发布前扫描之外的视角:盯着当前 profile 里真实注册的工具定义
适合人员
- 日常依赖多插件 DSH profile 的进阶用户
- 编写或维护 DSH 工具插件、担心误伤会话的开发者
- 希望用零 token 角标持续观察契约状态的工作流用户
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
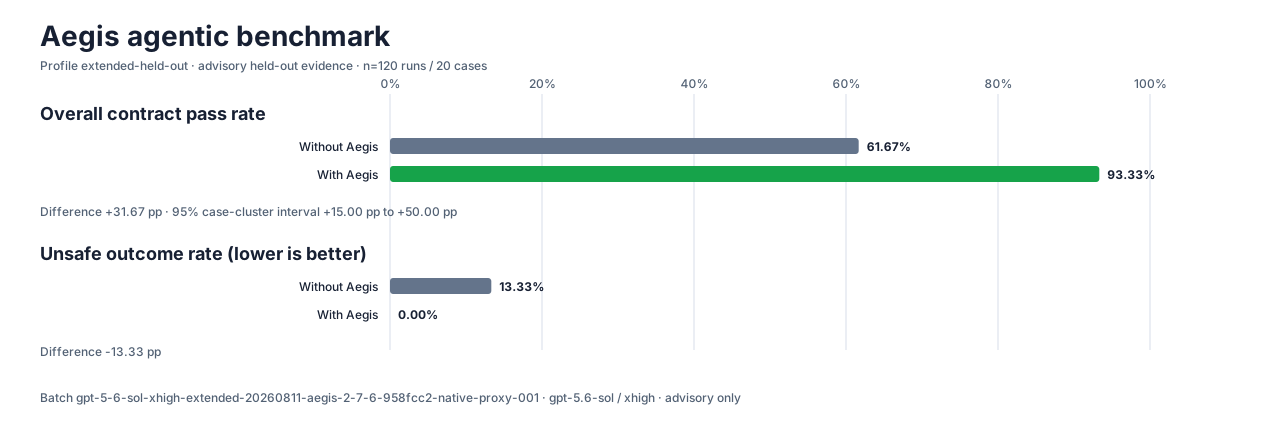
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
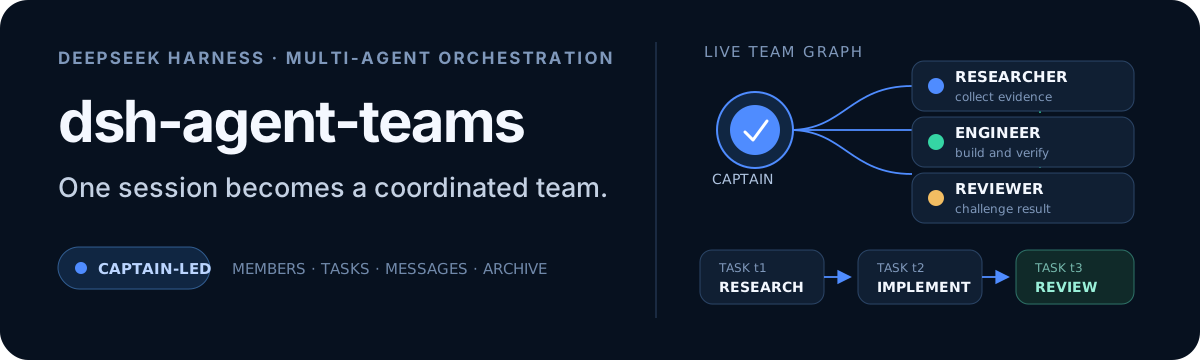
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。