DSH-Cons-Auto-Review
在终端中运行以下命令:
dsh plugin install LytharaLab/DSH-Cons-Auto-Review
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install LytharaLab/DSH-Cons-Auto-Review,或按 https://github.com/LytharaLab/DSH-Cons-Auto-Review 说明安装 npm 包 @lytharalab/dsh-cons-auto-review 并重启后在「权限」栏选择 CAutoR。
插件介绍
在 DeepSeek Harness 里,权限模式往往在「事事点确认」和「完全放开」之间两难:前者拖慢日常改文件、跑只读命令;后者又让人不放心。DSH-Cons-Auto-Review(DCAR)在权限菜单里提供 **CAutoR**:先用与 DSH「工作区内修改」一致的确定性路径与 Shell 规则,把能明确判为安全的操作直接放行;程序层只给出 allow 或 escalate,不会对未知操作静默拒绝,也不会把本该人工把关的事偷偷放过。
第二层才是 LLM Auto Review。工作区读写、平台临时目录与可选额外根目录会走真实路径与符号链接检查;受保护路径、未知工具语义和复杂 Shell(管道、重定向、脚本、npm run / Git 等默认可产生工作区外影响的命令)会升级审查。你可以配置工具分类、强制审查、显式信任以及严格 argv 匹配的信任命令;审查模型、推理档位、超时与长会话输入预算也可调,并在历史被裁剪时保留「待执行动作」完整可见,减少长对话后每个操作都退回手点授权的情况。
适合已经在用 DSH Desktop(或 Web profile)、希望默认权限更省心、又不愿放弃审查把关的开发者与 Agent 用户。若你同时安装官方 Auto Review,CAutoR 是独立选项——只有选中它才走 DCAR 流程。需要知悉:CAutoR 的执行策略是 danger-full-access,它改变的是「谁还要问你」,不是给宿主加一层进程沙箱;被批准的操作仍以本机权限执行。
使用场景
- 日常在 DSH 里改工作区文件,希望少点「允许」弹窗
- Shell 以 ls、cat 等只读命令为主,复杂管道或脚本仍要模型把关
- 长会话里 Agent 频繁调工具,需要程序先筛、LLM 再审
适合人员
- 使用 DSH Desktop 或 Web 的开发者
- 希望默认权限更省心、又保留审查的用户
- 需要配置 CAutoR、审查模型与会话统计的进阶用户
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
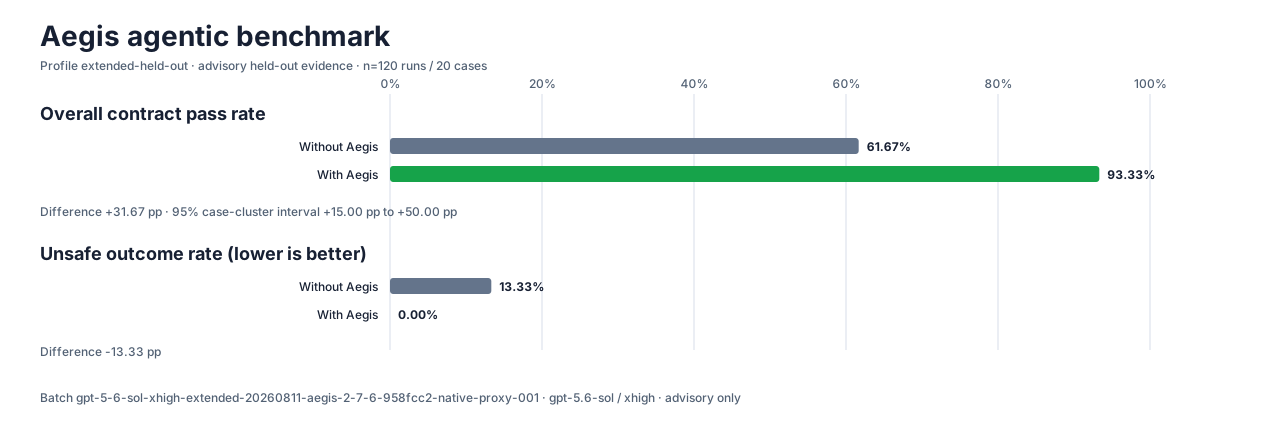
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
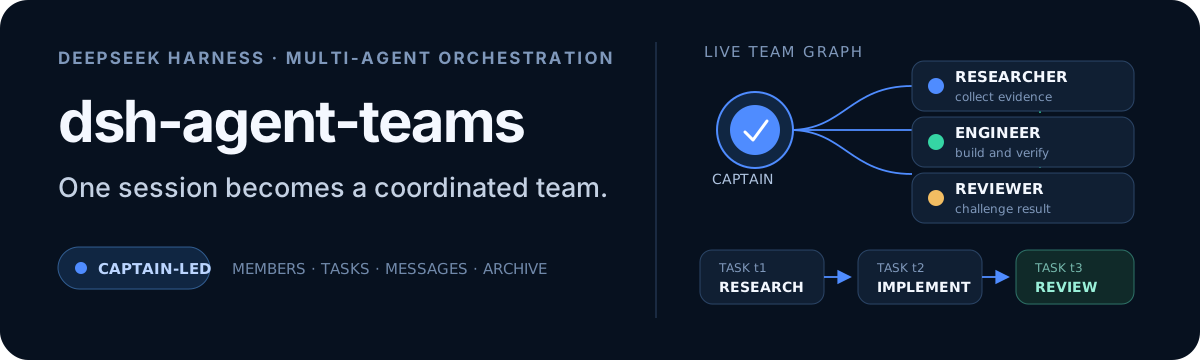
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。