dsh-sbom
在终端中运行以下命令:
dsh plugin install feely0208/dsh-sbom
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-sbom,即可从 https://github.com/feely0208/dsh-sbom 安装 dsh-sbom 插件。
插件介绍
软件供应链里,「有 package-lock 却没有任何 SBOM」「仓库里放着 bom.json 但下游工具读不了」「清单一年没动过」——这些并不罕见。dsh-sbom 专门做一件事:检查项目里已有的软件物料清单,有没有、全不全、格式对不对、是否太久没更新,并把每条发现落到具体文件、证据与处理建议上。它不负责写清单,也不查 CVE 或做许可证合规裁决,只把事实说清楚,判断留给你。
核心能力围绕五条规则:有 lockfile 却找不到 SBOM、清单是空壳、缺少 CycloneDX/SPDX 标准标识、超过 180 天未更新、组件缺少 purl/CPE 等唯一标识。工具会识别 sbom.json、bom.json、*.cdx.json、*.spdx.json 等常见命名,支持 CycloneDX(JSON/XML)与 SPDX(JSON/tag-value),并对照行政令 14028 与 NTIA 最低要素等常见实践语境给出依据。
适合在发布前或 CI 里做「清单健康检查」的研发、安全与合规协作方:需要证明依赖透明、又要区分「仓库里有一份文件」和「有一份能用的清单」的团队。若清单只在构建产物目录、命名非常规,或依赖 mtime 判断时效的场景,需结合 README 中的边界说明自行解读告警。
使用场景
- 发布或合并前在流水线里检查仓库中的 SBOM 是否可用
- 有 lockfile 却怀疑清单缺失、空壳或格式不对时快速核对
- 需要向客户或审计说明依赖清单要素是否齐全时作事实性检查
适合人员
- 负责依赖与构建的研发与 DevOps
- 关注供应链与发布门禁的安全工程师
- 需要材料清单证据但不自己做生成的合规协作方
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
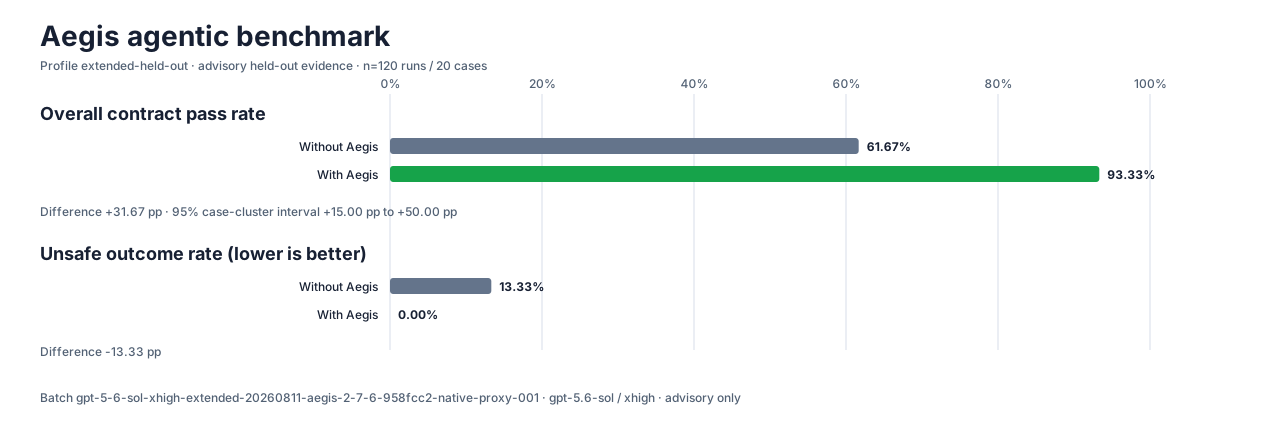
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
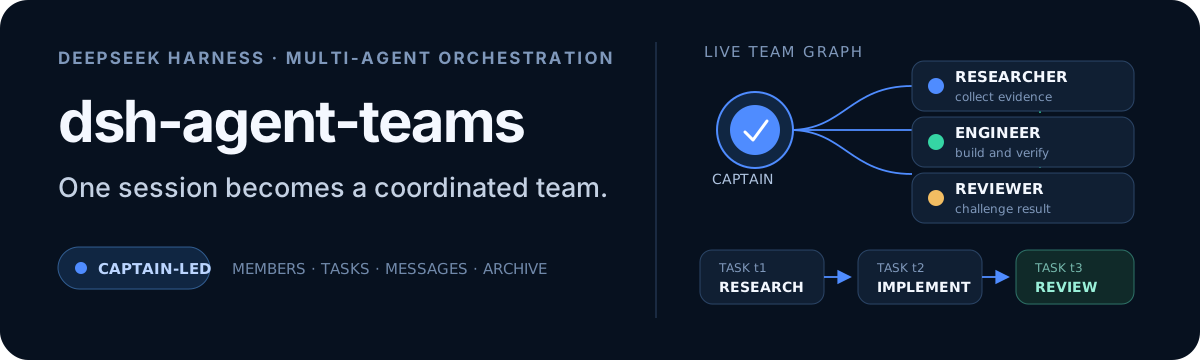
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。