dsh-agent-governor
在终端中运行以下命令:
dsh plugin install kxdyh/dsh-agent-governor
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 终端执行 dsh plugin install kxdyh/dsh-agent-governor,或让 agent 通过 plugin_manager 安装;源码见 https://github.com/kxdyh/dsh-agent-governor,装好后刷新页面(F5)以加载客户端控件。
插件介绍
agent 在对话里说得过满、在终端里删错目录、用没依据的数字调工具——这类失误往往不是模型「笨」,而是缺少一层在输出与执行之间的约束。dsh-agent-governor 是装在 DeepSeek Harness 上的治理插件:用两个可独立开关的拦截层,分别管「说什么」和「做什么」,把常见的高风险模式拦在造成后果之前。
DOL 层做通信语义治理:把道义规则(许可、禁止、义务、豁免)注入每次请求的系统提示,并审计可见输出。没有证据的完成性断言、凭据外泄、绝对化承诺会被标记,纠正要求进入下一步,促使模型自我修正。Sentinel 层做工具执行治理:在工具调用真正执行前,用同一会话的证据缓存校验参数;破坏性命令与无依据的数值参数会被拦下,结构化重试反馈作为工具结果交还模型。两层都支持影子模式,只记录不拦截,便于上线前校准。
标题栏盾牌收纳开关与统计,账本浮层可查「哪一步被拦、为什么」;Sentinel 侧还可按档位配置删除防护(关注、拦截、严格)。审查基于确定性规则与证据比对,而非让另一个 LLM 当裁判——目标是降误操作率,不是替代安全边界。
适合在日常用 dsh 跑 coding agent、希望少踩删库、强推 git、管道进 shell 等坑,又希望输出别乱承诺「已修好」的团队与个人。需要可观测、可渐进启用时,先用影子模式看计数与拦截记录,再逐层打开即可。
使用场景
- 需要限制 agent 执行破坏性 shell 或 git 强推类命令
- 希望拦截无证据的「已完成」表述与凭据外泄
- 要在正式启用前用影子模式观察拦截与标记
适合人员
- 日常在 dsh 上跑 coding agent 的开发者
- 希望降低误删、误推库等操作风险的团队
- 需要可开关、可统计的治理层而非黑盒护栏的用户
相关插件

智能体技能:模型只写 Markdown 草稿,CLI 快速生成可离线阅读的单文件 HTML 页(含图表与表格),输出约为直接手写 HTML 的八分之一。
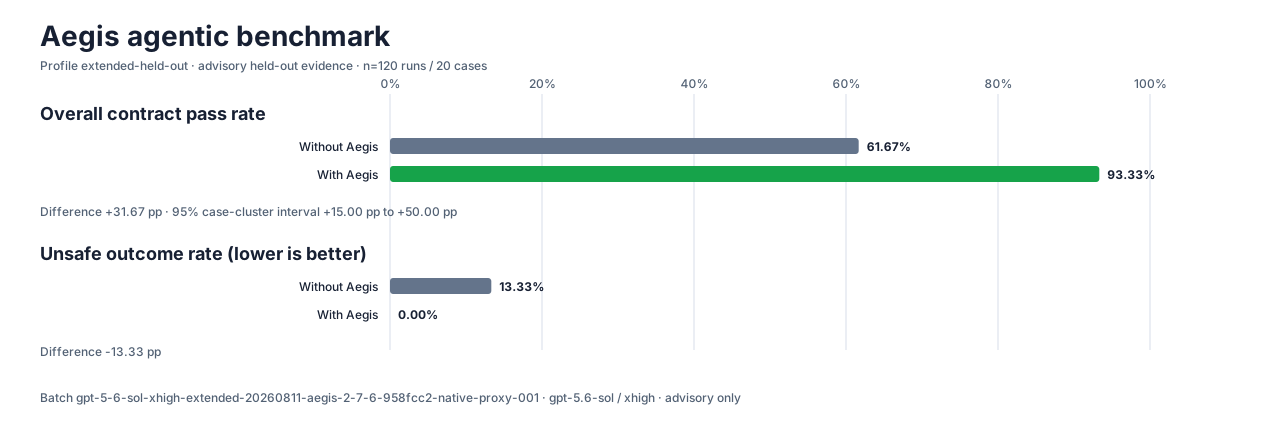
让 AI 编程代理更可信:编辑前对齐真实基线、完成时附验证证据,减少返工与不安全变更。
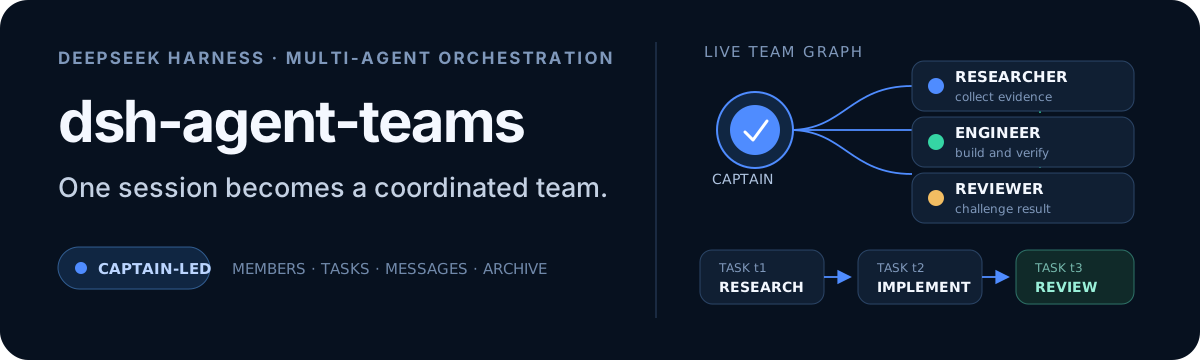
将 DeepSeek Harness 会话变为队长,创建持久子代理团队,将目标拆分为依赖感知任务,并通过直接消息与 Web UI 协调执行。
为编码智能体赋予设计判断力,让 Claude Code、Cursor 等 70+ 智能体直接在终端生成与迭代高质量 UI、演示文稿和图形。