dsh-trust-check
在终端中运行以下命令:
dsh plugin install liuwenji007/dsh-trust-check
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中运行 dsh plugin install liuwenji007/dsh-trust-check 即可完成安装,项目源码详见 https://github.com/liuwenji007/dsh-trust-check 。
插件介绍
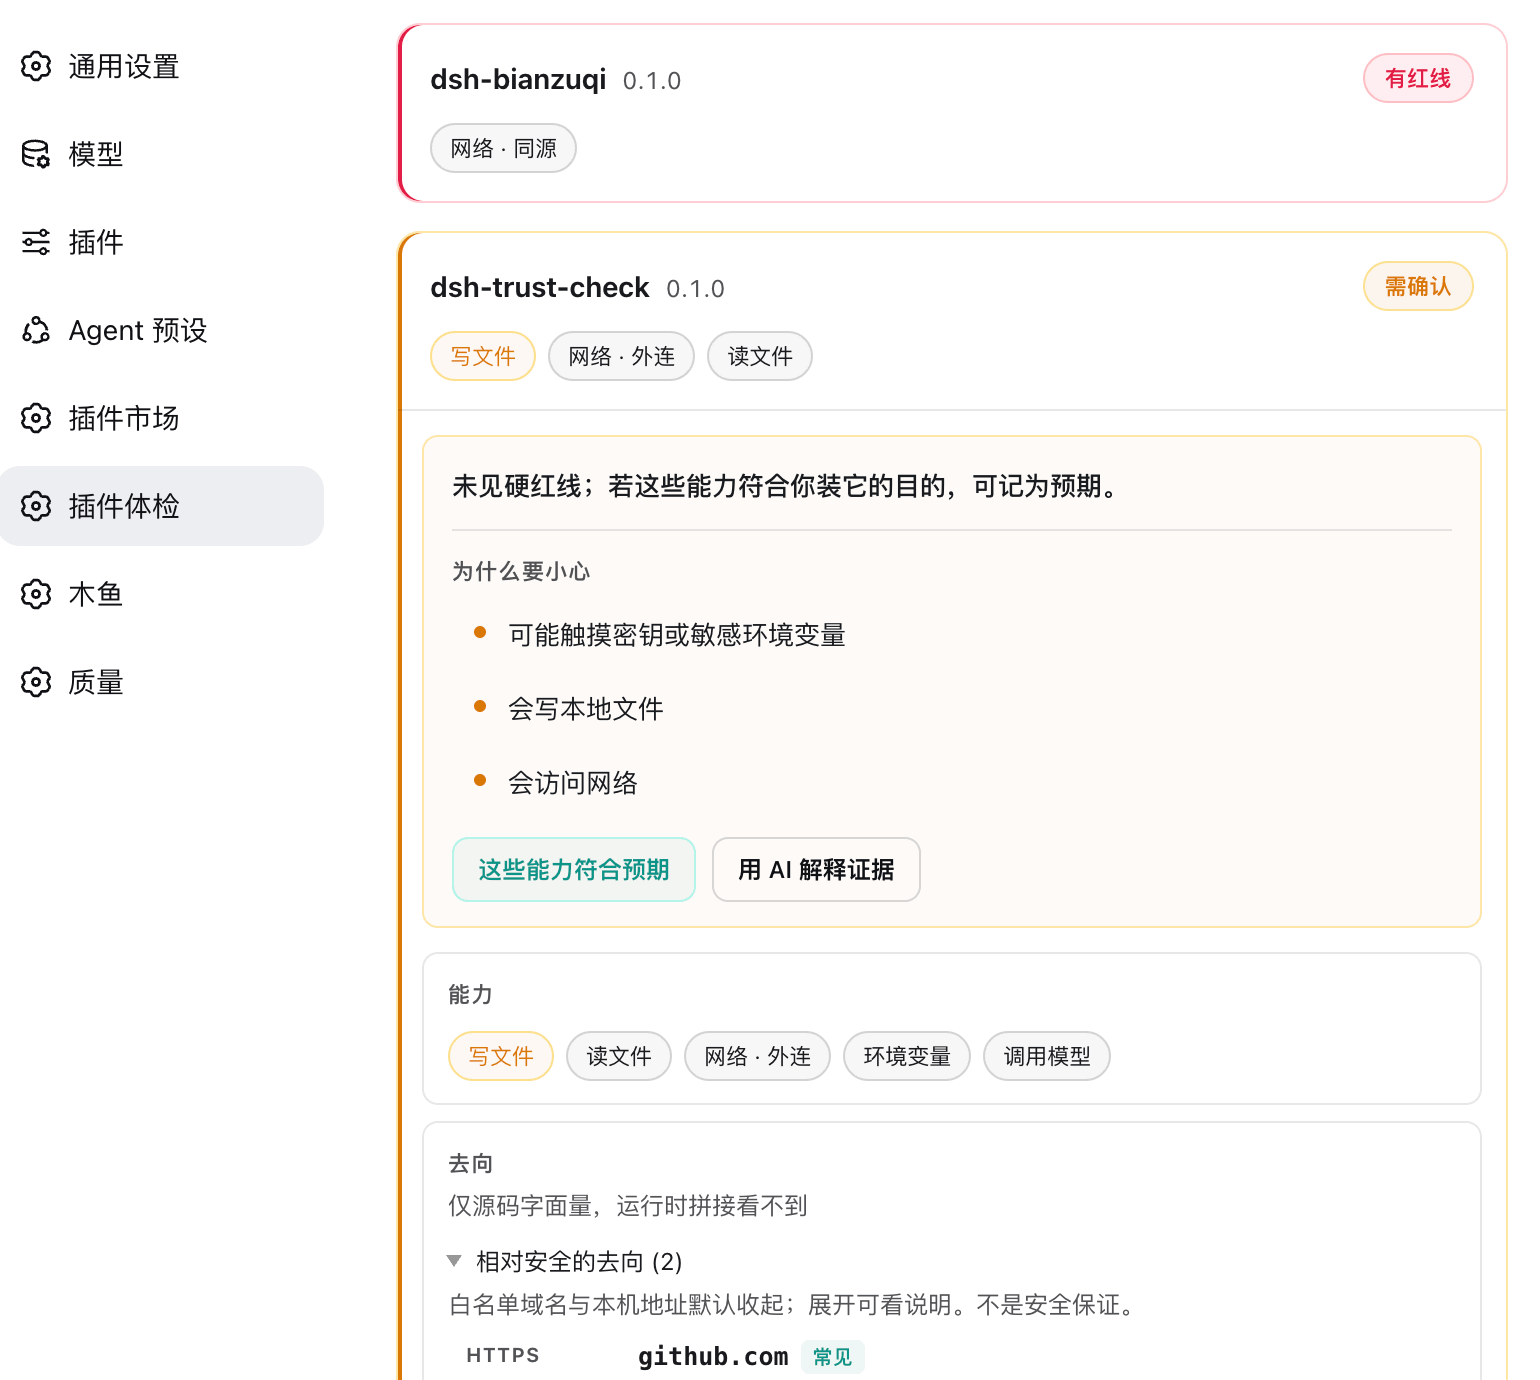
DSH 插件生态在快速扩张,但装完之后一个插件到底碰了哪些系统能力、往 prompt 里注入了什么、来源是否可核对,往往没有答案。dsh-trust-check 解决的就是这个问题:对已安装插件做一次纯静态的能力披露,把权限、注入、来源、安装脚本逐项摊开,每一条结论都附带文件、行号和原文片段,供使用者自行复核。它不是杀毒软件,也不做安全承诺,只做能证明的事。
核心判定完全由代码完成,不烧 token、结果可复现。审计覆盖五个维度:能力面(shell、文件读写、网络、凭据、子代理、LLM 调用等)、注入面(cordis.patch.yml 的 override/disable、system prompt 拼接)、成本估算(注入 token 粗估)、来源(repository 与安装 spec 是否锁版本或锁 commit)、更新风险(install/postinstall/prepare 脚本)。命中硬红线时数值分封顶 49,裁决只看红线不看分数,避免高分掩盖高风险。
形状层还会从源码提取字面量去向(URL、IP)、工作区外路径和密钥触摸,并内置白名单(GitHub、npm、常见模型厂商 API 等)与降噪规则,减少误报。确认后的指纹写入本地 trust-ack.json,升级后任一维度变化即回到需确认状态,形成持续的回归闭环。
适合已经在用 DSH 且安装了多个社区插件的个人用户快速体检;也适合 dsh-market 等集成方在安装前调用 --dir 或稳定 API 做闸门拦截;以及 CI 管线中将审计 JSON 作为插件升级后行为漂移的回归断言。
截图预览
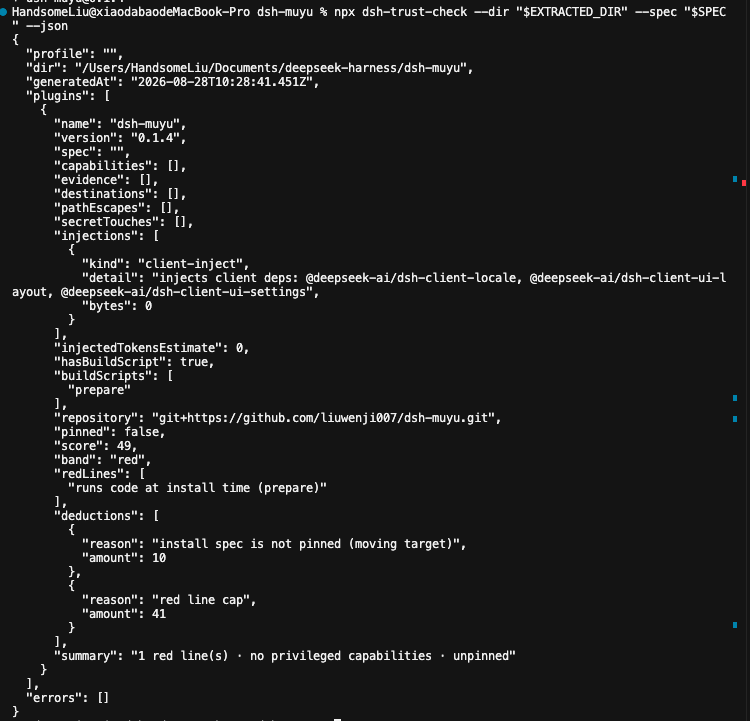
使用场景
- 安装社区插件后想确认它碰了哪些系统能力、注入了什么 prompt 内容
- dsh-market 在安装前调用 --dir 或稳定 API 做信任闸门拦截
- CI 管线中将审计 JSON 作为插件升级后行为漂移的回归断言
适合人员
- 使用 DSH 并安装了多个社区插件的个人用户
- dsh-market 等插件市场或分发平台的集成方
- 用 CI 做插件供应链安全管控的工程团队
相关插件

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。

DSH 撤销/回退系统:配置与插件代码快照,一键撤销/恢复/回退任意版本;消息级撤回、密钥脱敏、安全模式与局外 WebUI/GUI/CLI 急救工具,DSH 崩溃也能自救。