dsh-safe-web-fetch
在终端中运行以下命令:
dsh plugin install MostlyHarmlessxyz/dsh-safe-web-fetch
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中运行 dsh plugin install MostlyHarmlessxyz/dsh-safe-web-fetch 即可安装并注册 safe-http 提供者,源码详见 https://github.com/MostlyHarmlessxyz/dsh-safe-web-fetch
插件介绍
DeepSeek Harness 自带 web_fetch 工具,但在生产环境中直接调用意味着盲信 DNS 解析结果、接受任意重定向目标、以及无上限的响应体,缺乏任何防护边界。dsh-safe-web-fetch 接入 DSH 现有的 ctx.web 服务,在打开任何 Socket 之前增加一层校验,使常规工具和 Profile 体系继续运作,无需引入第二套搜索 API。
每次请求中,Provider 会解析并审查主机的 DNS 记录——覆盖 IPv4、IPv4 映射 IPv6 及特殊用途地址段——然后通过隔离的 Undici 分发器将连接锁定到已验证的地址。重定向会被重新校验且必须保持同源,跨域跳转直接拒绝。响应字节数、解码字符数、重定向次数、并发数和总超时均有明确的默认上限,可通过 DSH 配置微调。仅返回文本类媒体类型(text、HTML、JSON、XML),且插件不附加 Cookie、鉴权头、浏览器状态或请求体。
它面向将 DSH 部署到生产抓取流水线中、希望在网络管控之上再加一道应用层安全关卡的开发者与架构师。插件明确不是出口防火墙、内容扫描器或零信任网关,这些职责应由基础设施层承担。可以把它理解为一个连接前的守门人,让默认的 web_fetch 行为变得可预测、可约束。
使用场景
- 生产环境中抓取外部 URL 时防止 DNS 劫持与跨域重定向
- 多租户 SaaS 平台中限制代理请求的响应体积、并发数与超时
- 合规场景下在应用层增加网络出口管控,降低未授权访问风险
适合人员
- 使用 DeepSeek Harness 构建生产 Web 工具的后端开发者
- 负责平台网络策略与出口管控的 DevOps 工程师
- 关注供应链安全与应用层硬化的架构师
相关插件
为 DeepSeek Harness 打造的免费联网搜索插件,支持网页搜索、X 搜索与页面抓取,免注册免 API Key,多引擎自动故障转移。

AnySearch 驱动的 DeepSeek Harness 联网插件,借助原生 web_search/web_fetch 实现实时搜索、内容清洗、垂直搜索与并发批量搜索,免 API key 快速开始。
Pixel-perfect 网页克隆工具,基于 agent harness 将任意网页克隆为可评分的 React 全页面副本。
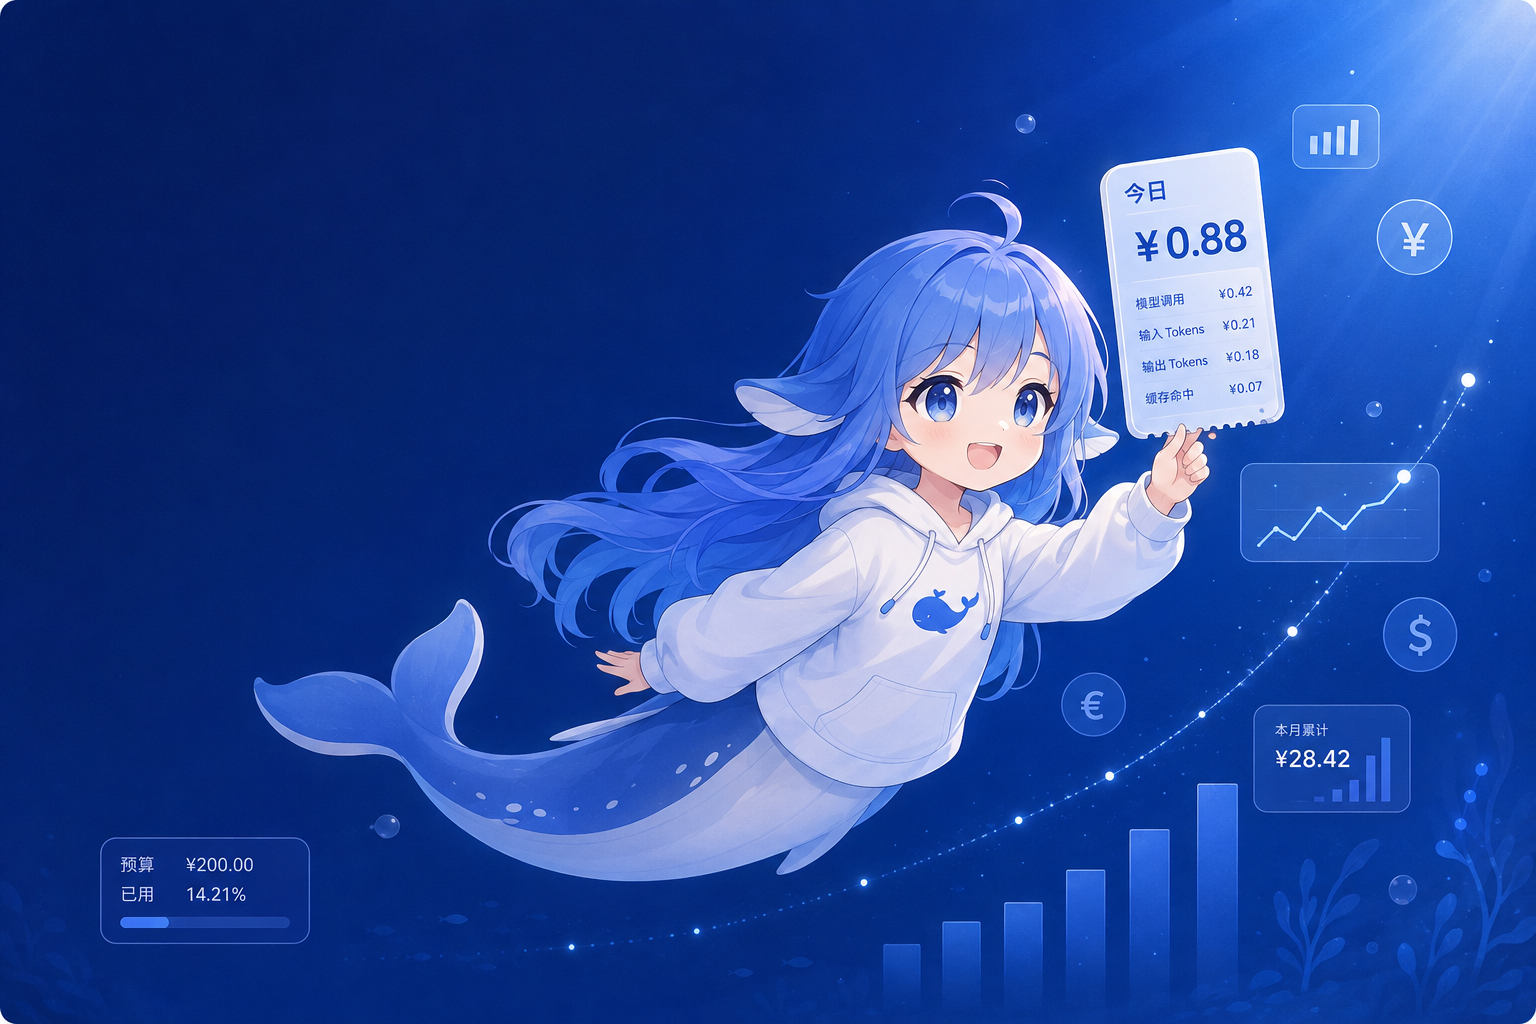
DeepSeek Harness 会话费用统计插件,中英双语界面,支持预算、官方与自定义 Provider 余额、OpenCode Go/Coding Plan 额度、峰谷计价与提醒、历史统计等。