dsh-ui-auth
在终端中运行以下命令:
dsh plugin install 0QwQ0/dsh-ui-auth
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install 0QwQ0/dsh-ui-auth 即可安装该插件,源码地址为 https://github.com/0QwQ0/dsh-ui-auth
插件介绍
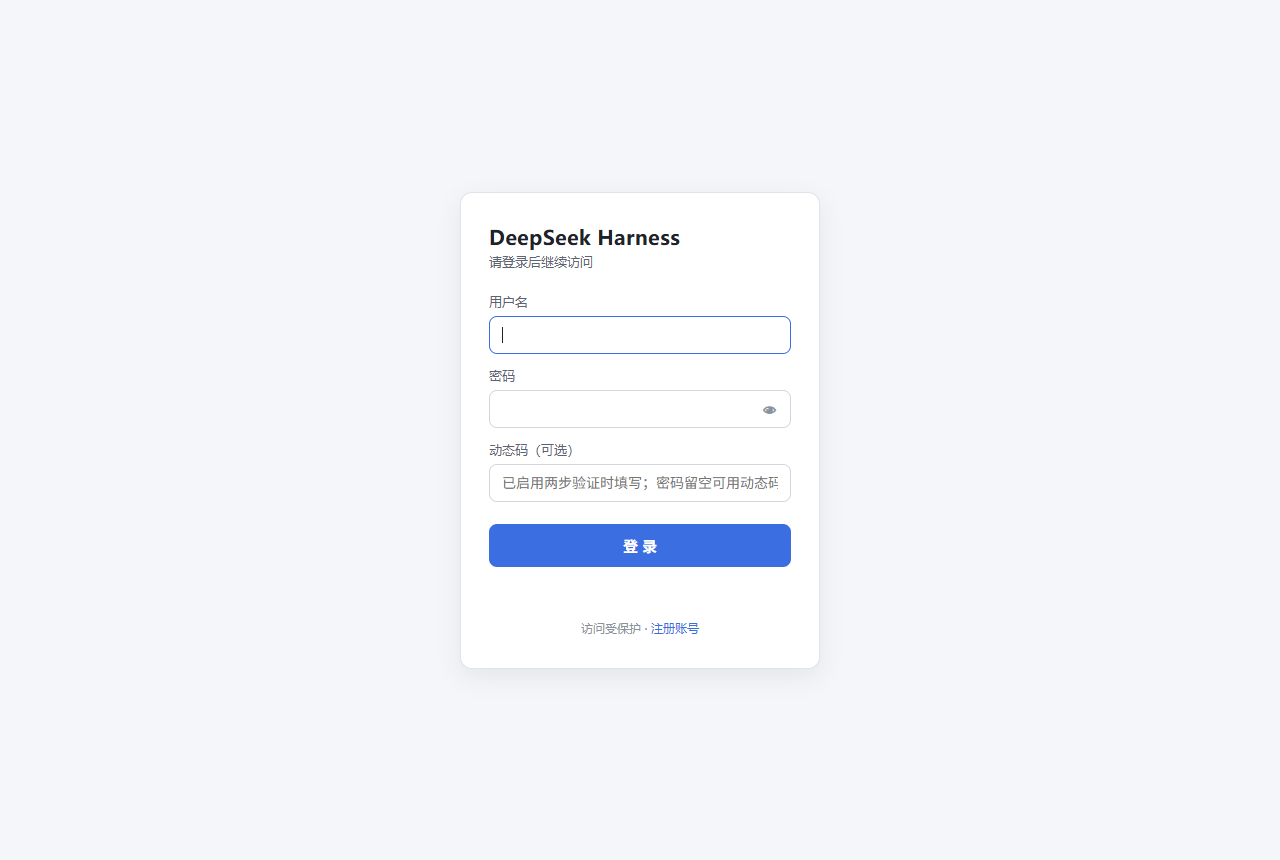
DSH Web UI 默认面向本地使用,没有内置认证层。一旦面板被暴露到局域网或公网,任何人都能直接调用 API、读取甚至修改模型配置与密钥。dsh-ui-auth 在 DSH 的 node:http 服务器外层包上一层会话校验,在所有路由分发之前拦截请求:/api/*(含 RPC、SSE、下载)、/plugins/* 前端模块、HMR、SPA fallback 以及两个 WebSocket 升级通道全部被覆盖,没有旁路。未登录的页面请求 302 跳转登录页,API 与静态资源直接 401,WebSocket 升级立即销毁;登录成功后原请求原样透传,对现有功能零影响。
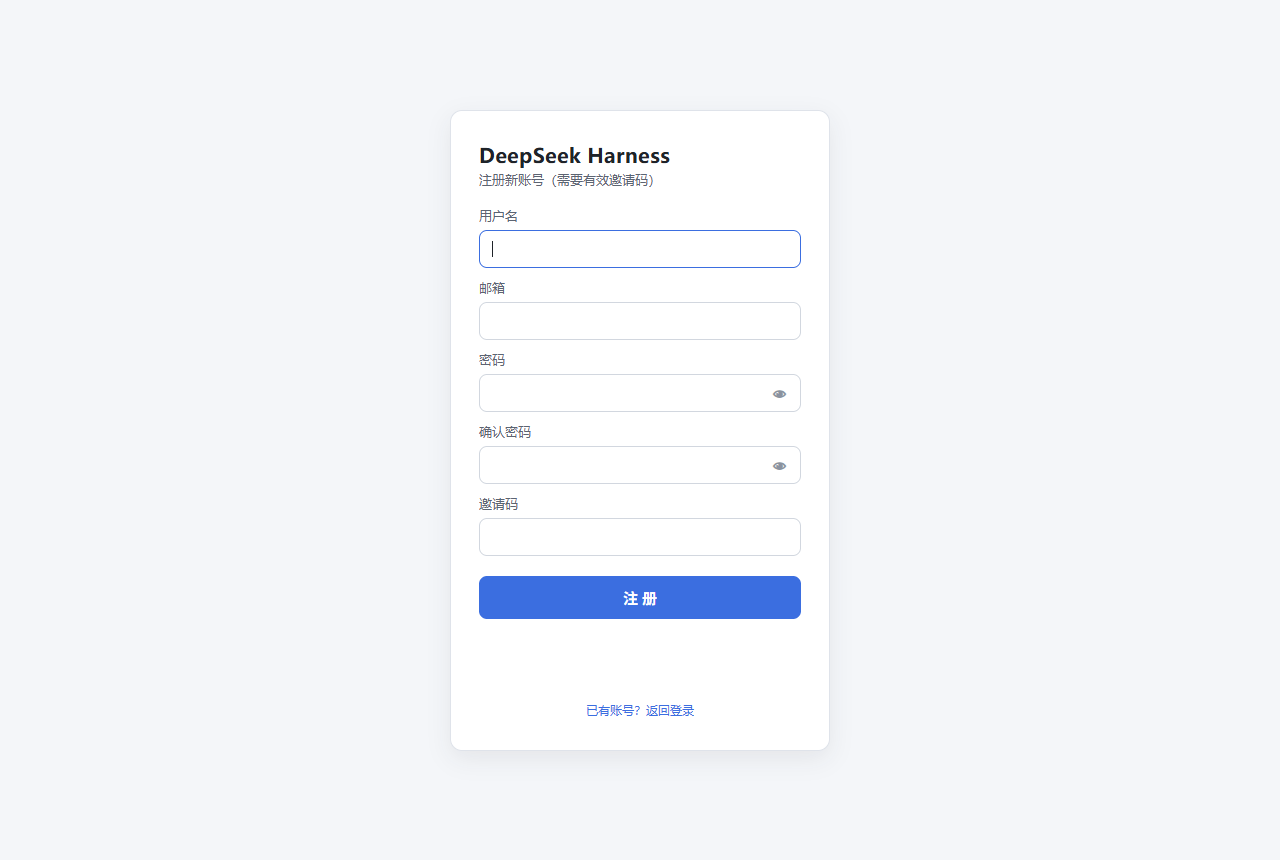
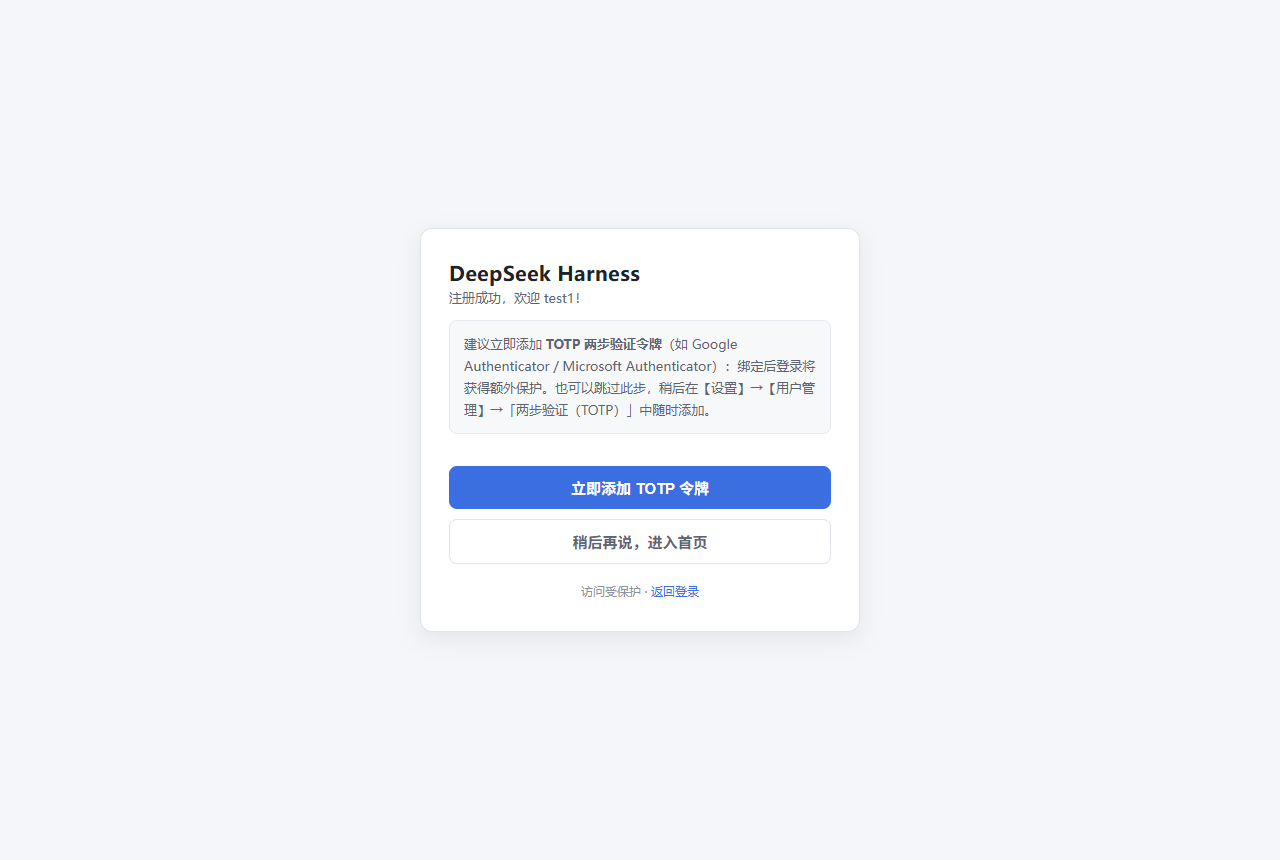
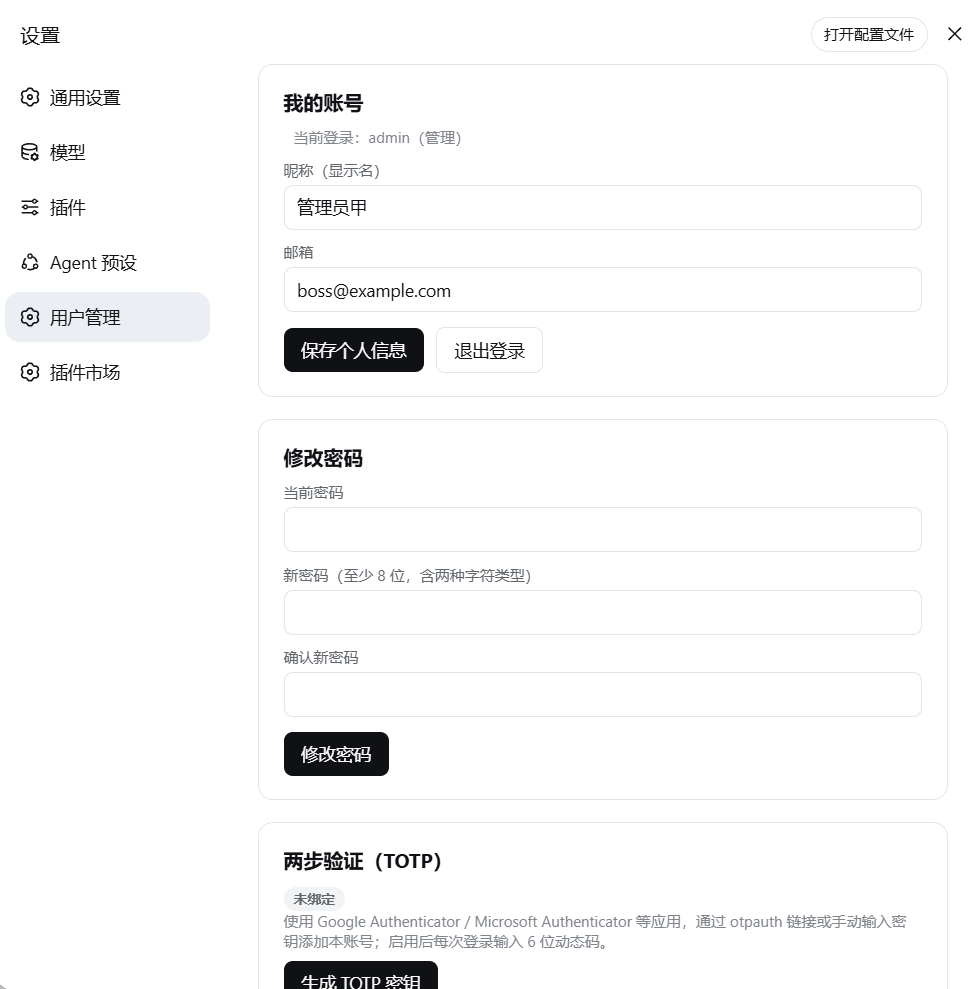
认证能力不止于密码登录。插件提供自带样式的中文登录页,Cookie 采用 HttpOnly + SameSite=Strict 并支持 12 小时滑动续期;支持 TOTP 两步验证(RFC 6238,绑定 Google/Microsoft Authenticator,支持二维码与 otpauth 链接导入,也支持免密 TOTP 登录);新用户凭邮箱、用户名、密码与管理员生成的邀请码注册,注册后自动进入 TOTP 引导页。用户管理面板区分普通用户与管理员权限:管理员可增删用户、重置密码、切换角色、管理邀请码的生成与撤销、移除任意用户的 TOTP 令牌,同时内置防误操作保护(不能删除最后一个管理员、不能删除自己)。所有敏感操作写入 JSONL 审计日志,会话定期落盘,重启面板后未过期会话自动恢复,无需反复登录。
这套方案适合在共享网络、远程办公或公网反向代理后运行 DSH 面板的团队与个人。如果你只是本地使用,也可以把它当作最后一道防线,防止意外端口暴露或 DNS-rebinding 带来的风险。插件通过标准 bundle 机制安装与卸载,运行时仅需 qrcode 一个纯 JS 依赖,对 DSH 核心功能无任何侵入。
截图预览
使用场景
- 将 DSH 面板暴露在共享局域网或公网反向代理后,防止未授权访问 API 与模型配置
- 多人共用一个 DSH 实例,需要按角色隔离模型配置、凭据管理与审计追溯
- 为本地面板增加 TOTP 第二步验证,降低端口意外暴露或 DNS-rebinding 带来的风险
适合人员
- 在办公室或团队内网共享 DSH 面板的使用者
- 通过 HTTPS 反向代理远程访问 DSH 的开发者
- 希望为本地 DSH 增加纵深防御、防止凭据泄露的个人用户
相关插件

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。

DSH 撤销/回退系统:配置与插件代码快照,一键撤销/恢复/回退任意版本;消息级撤回、密钥脱敏、安全模式与局外 WebUI/GUI/CLI 急救工具,DSH 崩溃也能自救。