frida_dsh_plugin
在终端中运行以下命令:
dsh plugin install mang0cola/frida_dsh_plugin
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install mang0cola/frida_dsh_plugin 即可安装该插件,源码仓库为 https://github.com/mang0cola/frida_dsh_plugin
插件介绍
Frida 让动态插桩变得触手可及,但把原始 Frida 能力直接交给大模型,一次未审批的 attach 就可能触及不该碰的进程。frida-dsh-plugin 要解决的问题正是这中间的信任鸿沟:它把 Frida 包装成一组受策略约束的结构化工具,模型只能看到部署方预先配置的设备别名,远程地址、认证令牌、目标白名单全部由策略层锁定,注入类操作默认进入审批链,无审批服务时直接失败关闭。
核心能力覆盖从设备发现、进程与应用枚举,到 attach 与 spawn、加载内置模板或原始 JavaScript、调用 RPC、游标式读取事件日志、恢复或终止暂停进程,以及会话结束时的自动资源清理。插件提供三档能力分级——discovery 只读发现、templates 允许经过审计的模板注入、full 开放原始脚本与进程控制——句柄绑定创建它的 Agent,其他 Agent 无法复用。后端默认使用 Node 进程内的 frida-node,也支持通过持久 Python worker 复用版本匹配的虚拟环境,适配设备端 Frida 版本与宿主 Node 版本不一致的场景。
适合在自有或已明确授权测试的设备上,希望借助大模型辅助完成模块枚举、导出扫描、Java 与 Objective-C 类发现、函数 hook 等动态分析任务的安全研究员和逆向工程师。它不绕过设备授权、代码签名或调试限制,也不模拟交互式 REPL,而是提供结构化工具让模型在策略边界内完成重复性插桩工作流。
使用场景
- 在授权测试设备上的 Android 应用中枚举导出符号并 hook 关键函数
- 让大模型辅助完成 Java 或 Objective-C 类发现,替代手动编写重复枚举脚本
- 通过审批链管控注入操作,在自动化分析流水线中安全调用 Frida
适合人员
- 在自有或已授权设备上从事动态分析的安全研究员
- 希望用大模型辅助降低逆向工作重复性操作的工程师
- 需要在自动化流水线中安全调用 Frida 的 DevSecOps 团队
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
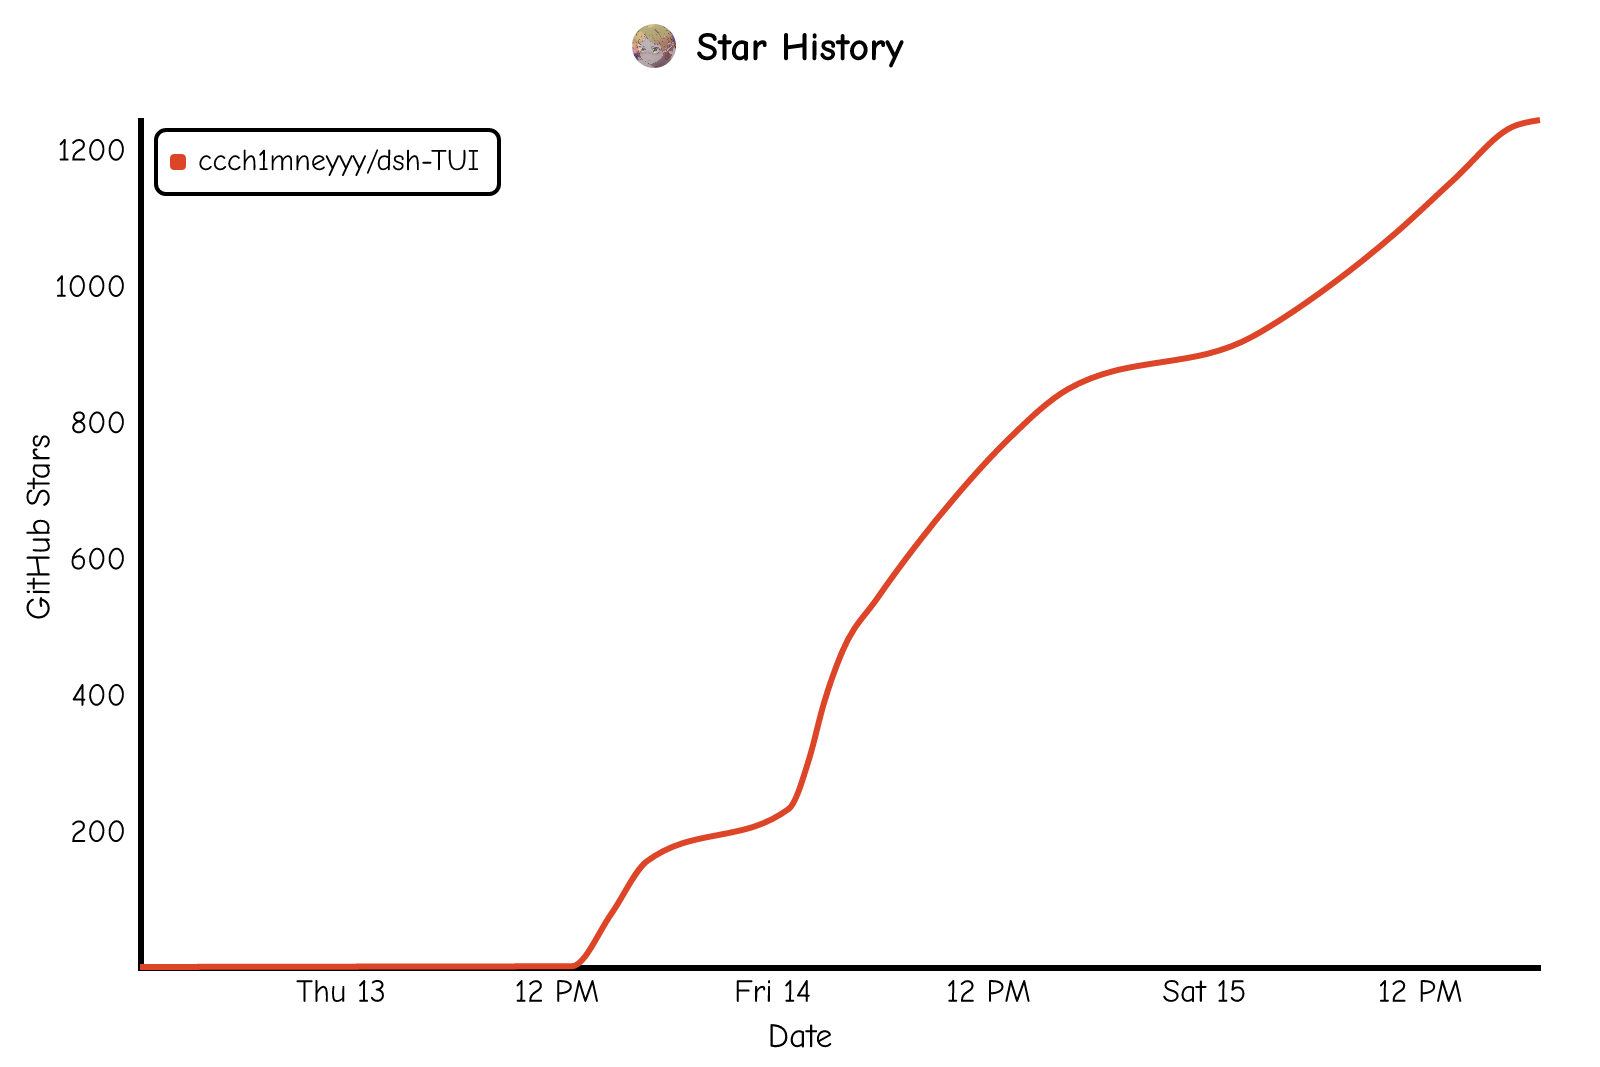
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
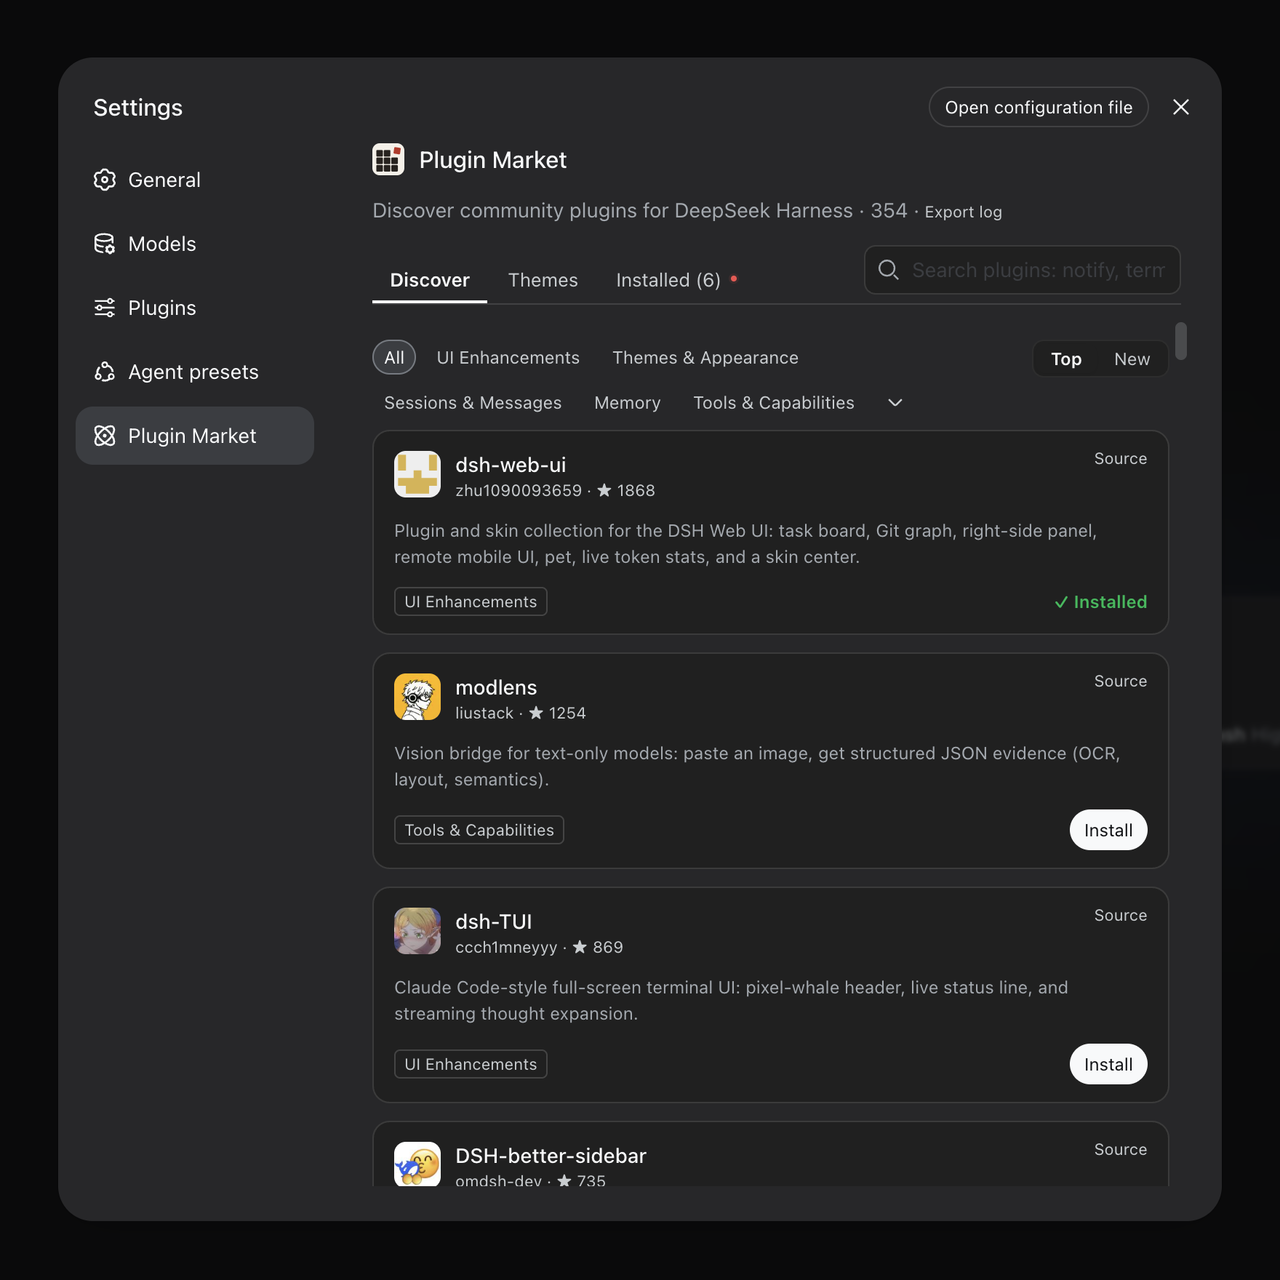
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。