dsh-client-connection-authz
在终端中运行以下命令:
dsh plugin install sperictao/dsh-client-connection-authz
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中运行 dsh plugin install sperictao/dsh-client-connection-authz 完成安装,源码位于 https://github.com/sperictao/dsh-client-connection-authz
插件介绍
DeepSeek Harness 0.1.0-rc.x 的内置 connection 模块负责 HTTP、共享/独立 RPC、WebSocket 和浏览器端连接的传输与握手。在实际部署中,如果外部认证插件缺失或配置失败,内置 connection 可能以匿名模式降级启动,留下一个静默的安全缺口。dsh-client-connection-authz 作为该内置模块的完整替代包,在所有远程入口前强制注入一个由外部插件提供的 ConnectionRequestAuthorizer——认证插件不存在或配置出错时,connection 直接拒绝启动,不存在匿名回退路径。
在机制层面,该包通过 id 与 name 双重匹配禁用上游内置模块(若上游改名会显式告警),再插入外部授权模块并强制注入 authorizer。每次连接的执行顺序被固化为:Host/Origin/DNS-rebinding 隔离 → 本地回环判断 → 外部 authorizer → body 读取与协议升级 → 业务 handler。有效本地旁路必须同时满足回环 Host 和回环 TCP peer 两项条件,远端仅伪造 Host: 127.0.0.1 仍会被送入 authorizer。共享 RPC 在授权前将 handler 与 authority 快照为同一 target,避免授权后切换 interceptor 的时序绕过。Authorizer 可获取 transport、channel、endpoint、headers、TCP peer 地址及目标 authority(trusted-host 或 loopback),实现细粒度的权限分级。
适合在受信与半受信混合环境中部署 Harness 的团队使用。当你需要将连接级认证委托给外部系统(例如与 dsh-auth-tailscale 配合),并严格区分普通 API 调用与特权操作(设置、凭据、宿主文件)时,这个包确保每一个远程入口都经过显式授权,而非依赖默认信任。
使用场景
- 替换内置 connection 模块,在所有远程入口前强制经过外部授权插件
- 防止认证插件缺失或配置失败时 connection 以匿名模式降级启动
- 细粒度区分 trusted-host 与 loopback 权限,阻断 Host 伪造与 interceptor 时序绕过
适合人员
- 在受信或半受信混合网络中部署 Harness 的团队
- 需要将连接级认证委托给外部系统(如 Tailscale)的运维人员
- 要求特权 API 与普通 API 严格分级、拒绝默认信任的安全架构师
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
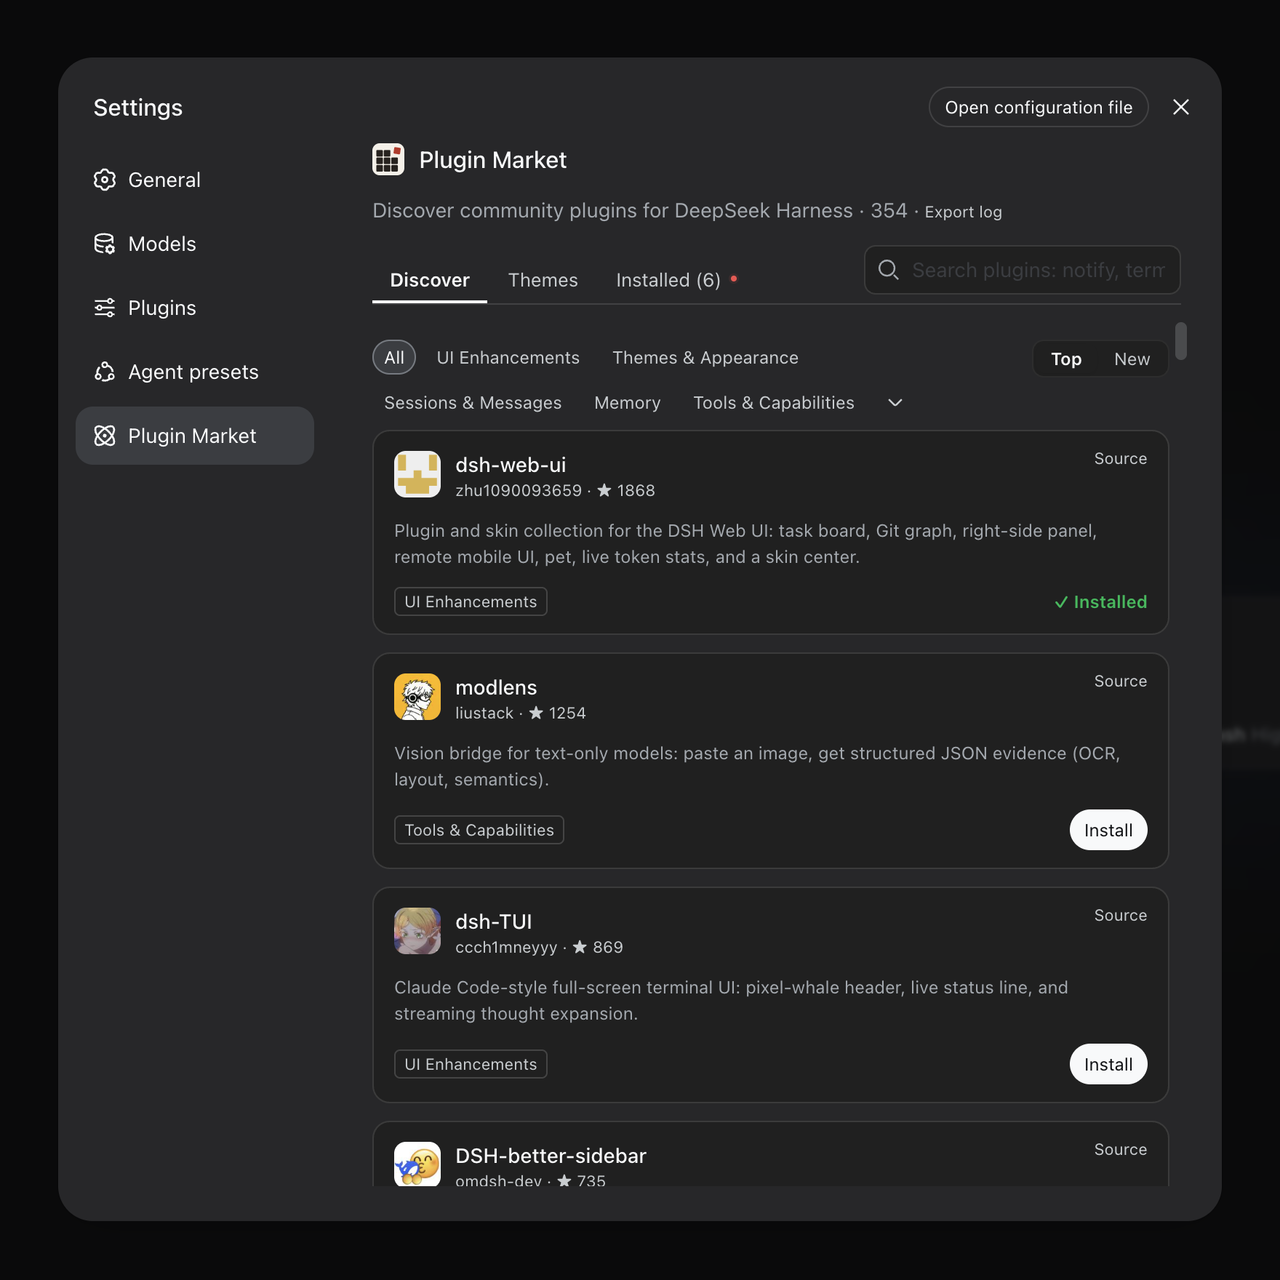
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。