dsh-fakeip-bridge
在终端中运行以下命令:
dsh plugin install obrua/dsh-fakeip-bridge
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中打开「插件 → 添加插件」,粘贴 Git 地址 https://github.com/obrua/dsh-fakeip-bridge 或执行 dsh plugin install obrua/dsh-fakeip-bridge 完成安装。
插件介绍
许多人在 DeepSeek Harness 里开着 Clash Verge Rev 的 TUN 与 fake-IP DNS:系统解析域名会得到 198.18.0.x 这类保留地址,curl 和浏览器照常走代理,但旧版本地 web_fetch 会把「非公网 IP」一律拦下,联网能力几乎瘫痪。这不是代理坏了,而是 fetch 提供方与 fake-IP 解析方式撞在一起。
dsh-fakeip-bridge 在仍暴露 resolveAddresses 的本地 http fetch 提供方外包一层很窄的桥:先走原有解析与拒绝逻辑;仅在因 WEB_BLOCKED_URL / 非公网 IP 被拒时,再用系统 DNS 重查主机名,且只有当返回的每一个地址都落在您配置的 fake-IP 网段内才放行。回环、私网、链路本地、混合答案、空结果、查找失败,以及直接写死的 IP 字面量,依旧拒绝——插件是允许名单,不是 SSRF 绕过。它不碰 Clash、TUN、系统 DNS 或 hosts。
适合还在用 Desktop 2.0.21-next 一带、@deepseek-ai/dsh-web-fetch-http 0.2.1-rc.4 这类仍会拒绝非公网解析的用户;若您已升到 DSH 0.2.2-rc.3(Desktop 2.0.23-next)及以后,上游已原生允许内网/本地地址且不再暴露 resolveAddresses,本插件会保持无操作,一般不必安装。需要 Node.js >= 22.19,并在 TUN 代理下使用 fake-IP DNS(默认网段与 Clash Verge Rev 常见配置一致,可在插件配置页按需调整)。
使用场景
- Clash Verge Rev 开 TUN + fake-IP 时 DSH web_fetch 全被非公网 IP 拦截
- 旧版 DSH 本地 fetch 仍拒绝保留地址,需要在不削弱 SSRF 的前提下恢复联网
- 已配置 fake-IP 网段,希望仅放行代理 DNS 返回的 198.18.0.x 等地址
适合人员
- 仍在使用 Desktop 2.0.21-next / dsh-web-fetch-http 0.2.1-rc.4 的 DSH 用户
- 日常用 Clash 系 TUN 与 fake-IP 做透明代理的开发者
- 需要在旧版 Harness 中恢复 web_fetch 且接受新版 DSH 上插件可能无操作的用户
相关插件
为 DeepSeek Harness 打造的免费联网搜索插件,支持网页搜索、X 搜索与页面抓取,免注册免 API Key,多引擎自动故障转移。

AnySearch 驱动的 DeepSeek Harness 联网插件,借助原生 web_search/web_fetch 实现实时搜索、内容清洗、垂直搜索与并发批量搜索,免 API key 快速开始。
Pixel-perfect 网页克隆工具,基于 agent harness 将任意网页克隆为可评分的 React 全页面副本。
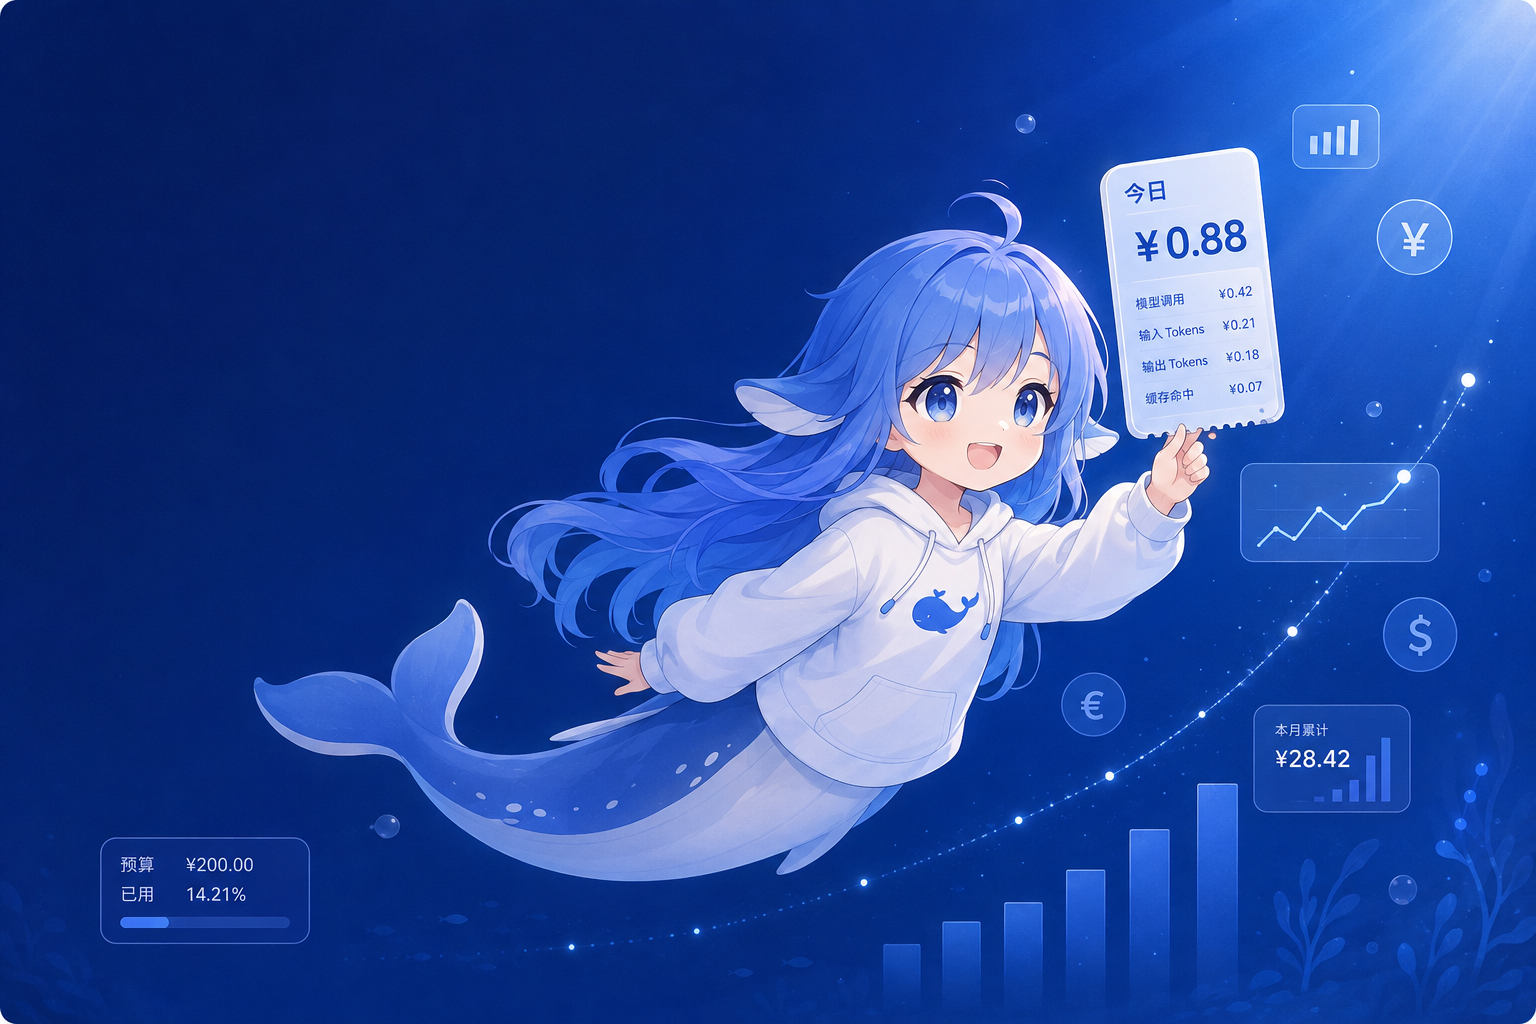
DeepSeek Harness 会话费用统计插件,中英双语界面,支持预算、官方与自定义 Provider 余额、OpenCode Go/Coding Plan 额度、峰谷计价与提醒、历史统计等。