dsh-skill-vet
在终端中运行以下命令:
dsh plugin install feely0208/dsh-skill-vet
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 终端执行 dsh plugin install feely0208/dsh-skill-vet,即可从 https://github.com/feely0208/dsh-skill-vet 安装本技能型安检插件。
插件介绍
随着技能型插件越来越多,智能体不仅会执行你写的代码,还会按 SKILL.md、AGENTS.md 等文件里的自然语言指令行动——这些文件成了新的「提示注入面」。一条藏在说明里的「忽略上文」、下载即执行的管道,或悄悄把数据发到 webhook,都可能趁安装或调用环节进入你的工作环境。dsh-skill-vet 面向这一问题:在不动手执行的前提下,对常见 agent 指令路径做纯静态体检。
插件属于深鲸守护系列,基于 dsh-guard-core,以技能方式挂接 DSH,无独立面板。它聚焦六类与 OWASP LLM01 及供应链攻击常见手法相关的模式:覆盖性指令、远程执行管道、内置外发端点、凭据读取引导,以及 Base64 载荷与「执行+解码」组合等。每条命中会落到具体文件与行号,便于你回头核对,而不是只给一句泛泛的「有风险」。
需要强调的是边界:扫描不联网、不解码执行 Base64,也不替你判断某个 webhook 是否「官方声明」——后者仍建议对照插件说明人工确认。规则针对的是提示注入的常见话术,拦不住全新写法,因此发布或安装前通读一遍仍是必修课。
适合在引入第三方 skill、自建指令文件上线前做第一道闸的开发者与安全维护者;也适合团队把「扫指令文件」纳入技能安装流程,用统一规则降低供应链与注入风险。
使用场景
- 安装第三方 DSH 技能前检查 SKILL.md 是否存在注入或外发风险
- 自建或更新 AGENTS.md、CLAUDE.md 时做发布前静态扫描
- 团队规范要求对 agent 指令文件统一安检并留存文件:行定位结果
适合人员
- 引入外部技能的 DSH 用户与插件维护者
- 关注 LLM 供应链与提示注入的安全工程师
- 需要把指令文件安检纳入流程的研发团队
相关插件

DeepSeek Harness 社区「破甲」插件:84 条宿主补丁、25 层自检与侧栏整页设置,本机可见状态、快照回滚,减少确认打断,让 Agent 更连贯地辅助学习与动手实验。
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
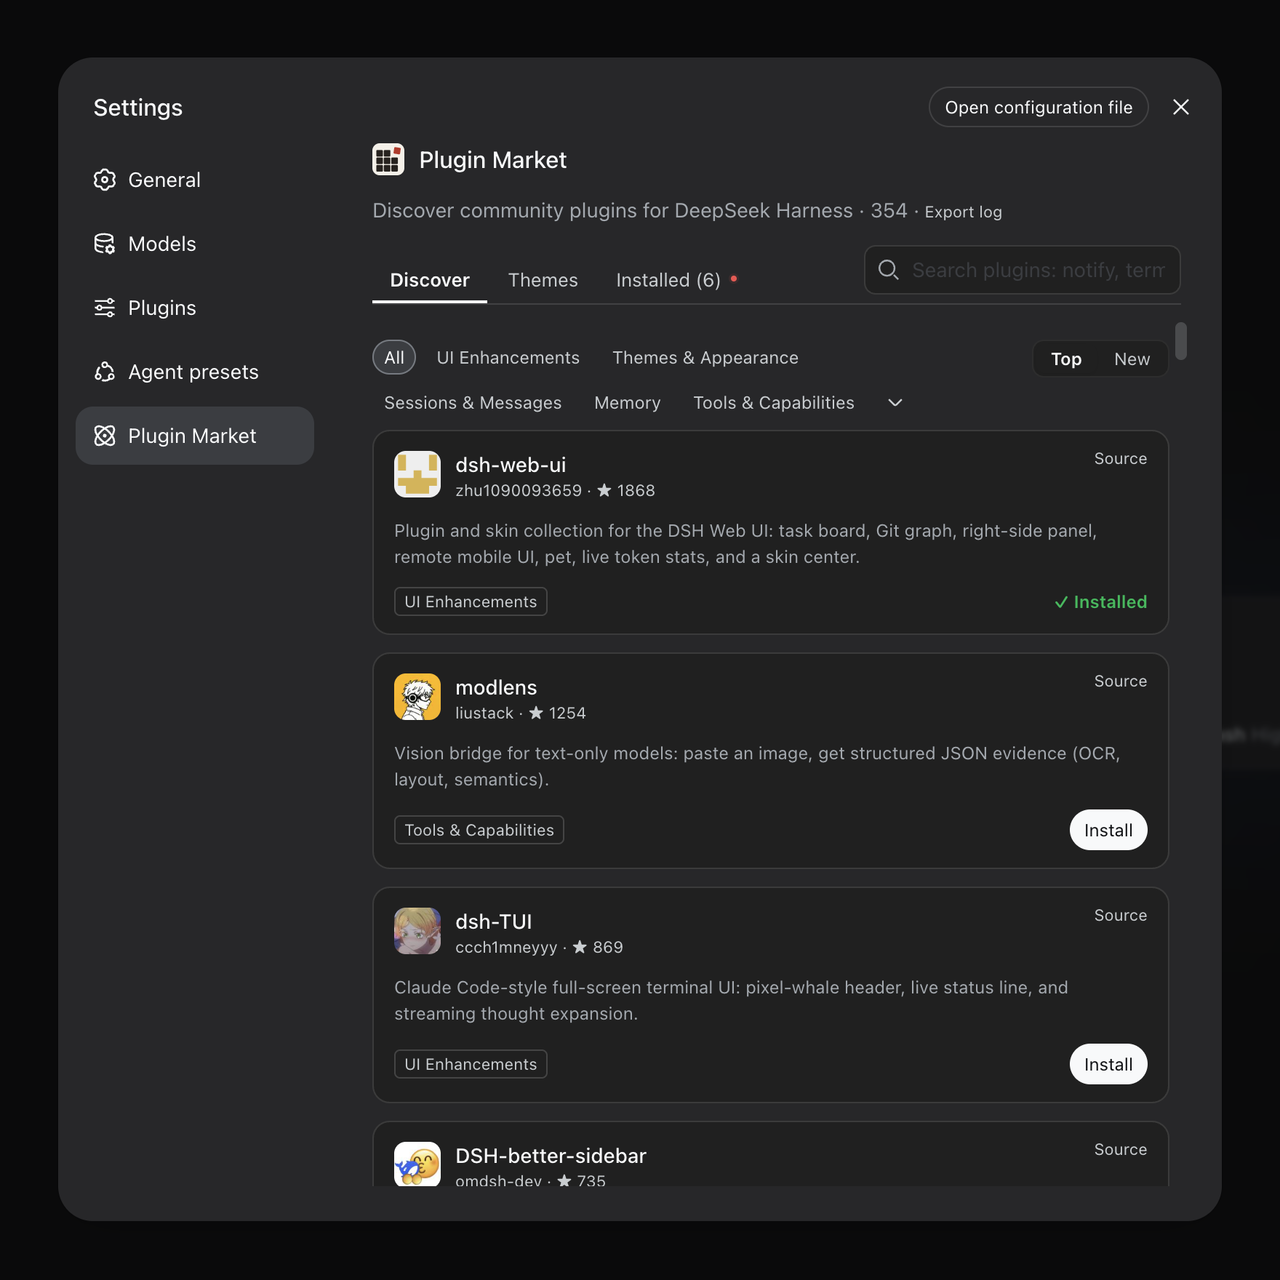
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。