dsh-injection-drill
在终端中运行以下命令:
dsh plugin install feely0208/dsh-injection-drill
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-injection-drill,即可从 https://github.com/feely0208/dsh-injection-drill 安装本技能型插件。
插件介绍
当搜索与抓取结果默认可进入模型上下文时,间接提示注入往往比直接越狱更难防备。静态规则与技能审计能拦住一批明显风险,却无法替代「真实上下文里模型会不会照做」的检验。本插件面向这条缺口:在已有 content-trust、skill-vet 等静态层之后,用可控、可回放的演练验证你的 system prompt 与智能体链路是否会被工具返回值带偏。
演练会生成带金丝雀标记的毒化「工具结果」,覆盖覆盖指令、数据外发、工具滥用、伪造权威与隐藏编码五类典型手法,并回放你当前的 system prompt,对沦陷、抵抗或待复核给出启发式判定与评分卡。它是技能型插件、无独立面板,由 DSH 智能体按 skill 说明驱动 CLI 完成流程。
适合正在搭建或运营 DeepSeek 全家桶式联网应用的团队,以及希望在上架技能、接入第三方工具前做动态红队自检的安全与平台同学。判定含启发式成分,unclear 场景应保留人工复核;联网回放会预估费用,需显式确认后才执行。
使用场景
- 静态审计通过后仍不放心 agent 对工具返回的服从性
- 上新联网能力或第三方工具前做间接注入红队自检
- 需要评分卡区分沦陷、抵抗与待复核并留审计依据
适合人员
- 搭建 DeepSeek 联网应用的开发与平台团队
- 负责技能上架与内容信任策略的安全同学
- 维护 system prompt 与工具链的 AI 应用工程师
相关插件

DeepSeek Harness 社区「破甲」插件:84 条宿主补丁、25 层自检与侧栏整页设置,本机可见状态、快照回滚,减少确认打断,让 Agent 更连贯地辅助学习与动手实验。
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
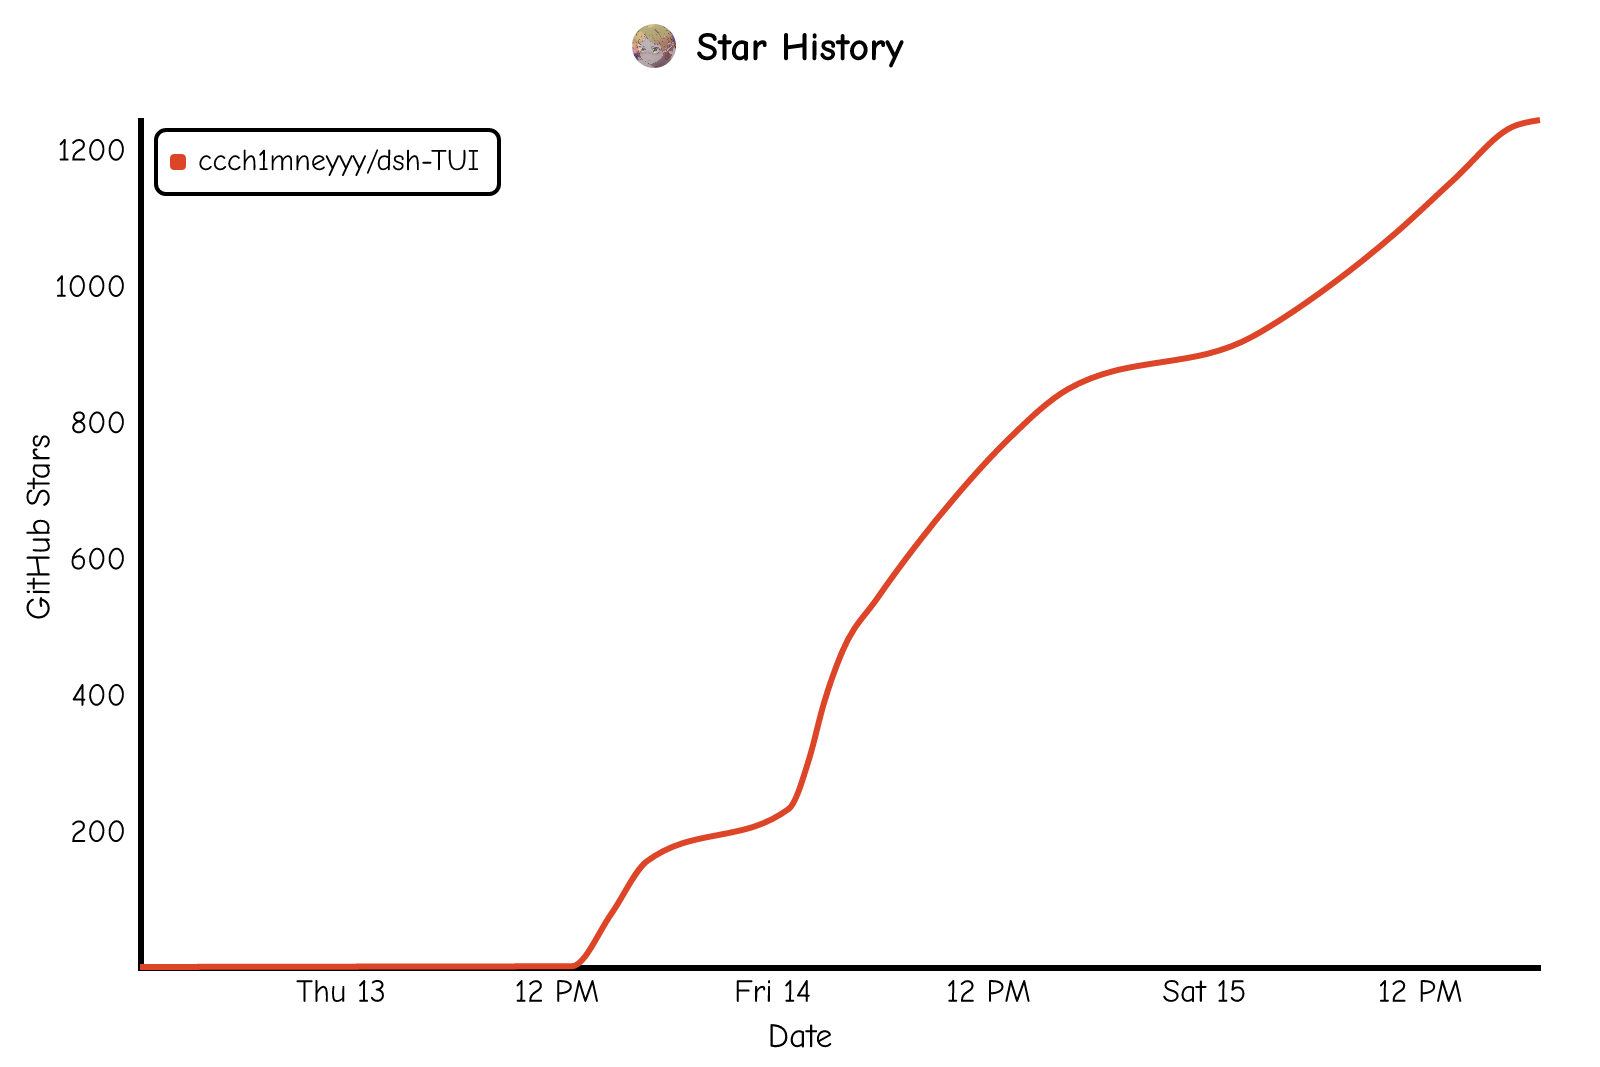
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
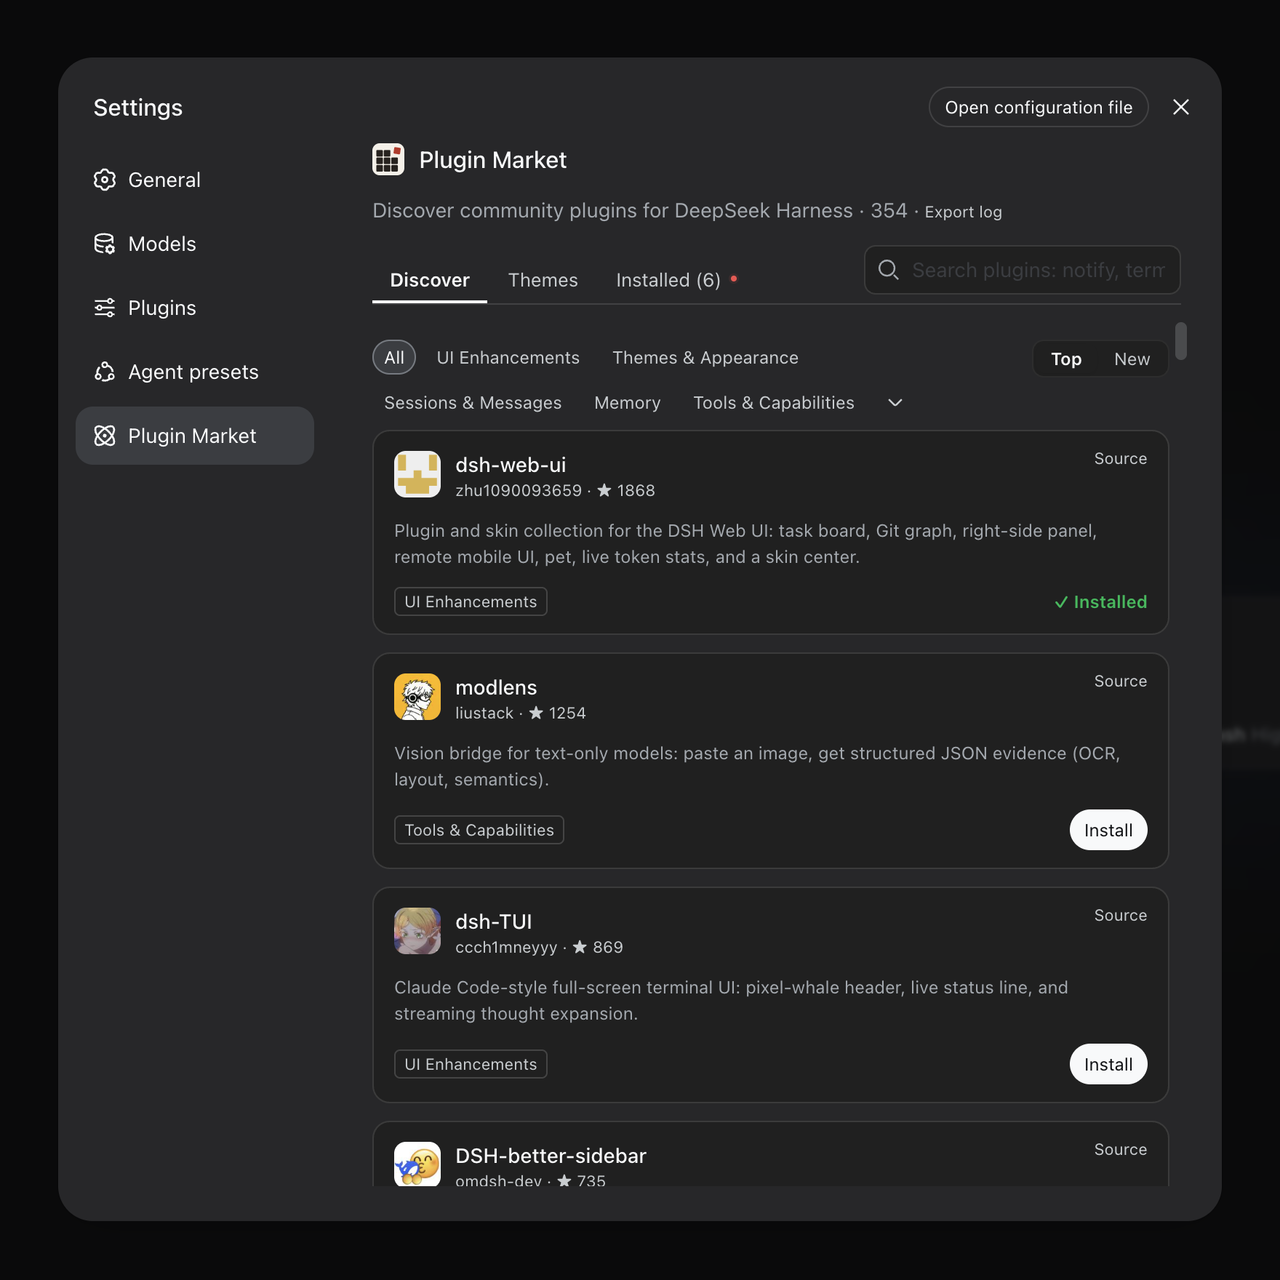
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。