dsh-secure-memory
在终端中运行以下命令:
dsh plugin install YangHua-ovo/dsh-secure-memory
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 插件管理器中执行 `dsh plugin install YangHua-ovo/dsh-secure-memory`,或从源码仓库 https://github.com/YangHua-ovo/dsh-secure-memory 安装本地 bundle 后刷新页面。
插件介绍
在多个 DSH 工作区之间来回切换时,上下文常常断档:上一个项目里的约定、排查结论和决策,很难在当前会话里被 AI 稳妥地引用。DeepSeek 官方也未提供跨工作区历史读取或向云聊天注入上下文的公开能力,因此指望“自动同步云端记忆”既不可靠,也容易踩到权限与隐私红线。
dsh-secure-memory 选择本地优先、默认拒绝的路径:先把能力边界写清楚——支持 DSH 本地工作区与会话的只读索引、DeepSeek 官方导出的历史手动导入,以及在本机完成的 BM25 与字符 n-gram 混合检索;明确不支持自动读取云工作区、向云页面注入结果,也不使用第三方 Embedding 或云端向量库。授权与工作区一一对应,且与会话内的“本次要用哪些工作区”严格分离:你已授权 A/B/C,但本会话只勾选 A/C 时,B 不会参与检索;新会话默认关闭、空选择,不会悄悄继承别的对话。
日常使用以输入框上方的紧凑功能栏为主:总开关、工作区选择、检索状态与来源摘要;开关与选择只改本地状态,不提交消息、不创建会话。数据落在本地加密保险库(AES-256-GCM、scrypt)与 HMAC 审计链中,Agent 仅能通过三个只读 Tool 获取标记为不可信的历史参考,授权与撤销只能由你解锁后的管理界面发起。还提供知识图谱、时间线与冲突提示等本地启发式视图,以及秘密脱敏与注入风险隔离。
适合在多工作区长期写代码或做研究、又希望 AI 能引用已授权范围内的历史、同时不愿意把记忆交给外网或模糊权限边界的 DSH 用户;也适合重视可撤销、可审计与“能力不足就明确拒绝”而非绕过访问控制的使用场景。
使用场景
- 在多个 DSH 工作区之间切换,希望当前对话能引用已授权范围内的历史要点
- 已导出 DeepSeek 官方历史对话,需要在本机导入并与本地工作区一并检索
- 需要逐工作区授权、逐会话勾选范围,且要求可撤销、可审计的记忆引用
适合人员
- 在 DSH 中管理多个本地工作区、重视上下文连续性的开发者
- 对隐私与默认拒绝策略敏感、不愿使用云端向量或自动云同步的用户
- 需要明确能力边界、只读 AI 参考与加密保险库的团队或个人
相关插件

为编码智能体提供跨工具记忆层,索引本地已有会话历史,在文件编辑、命令执行前后自动召回相关上下文,无需手动检索。
面向 AI 代理的可追溯、可搜索跨会话记忆插件,将对话知识构建为带类型知识图谱,按需召回相关子图而非重放全部历史,原生集成 DeepSeek Harness。
为 DSH 的 AI 赋予跨会话长期记忆,管理待办与技能,并支持多会话协同、外部 AI 派单与无限画板,越用越懂你。
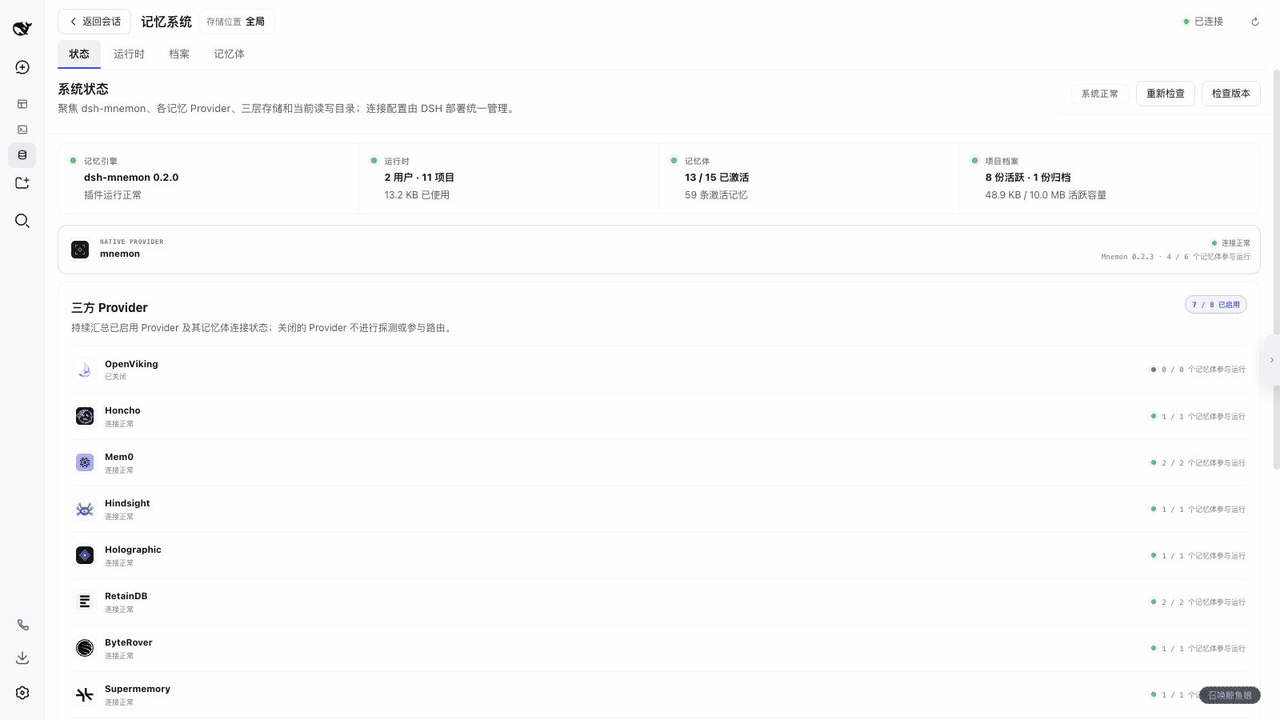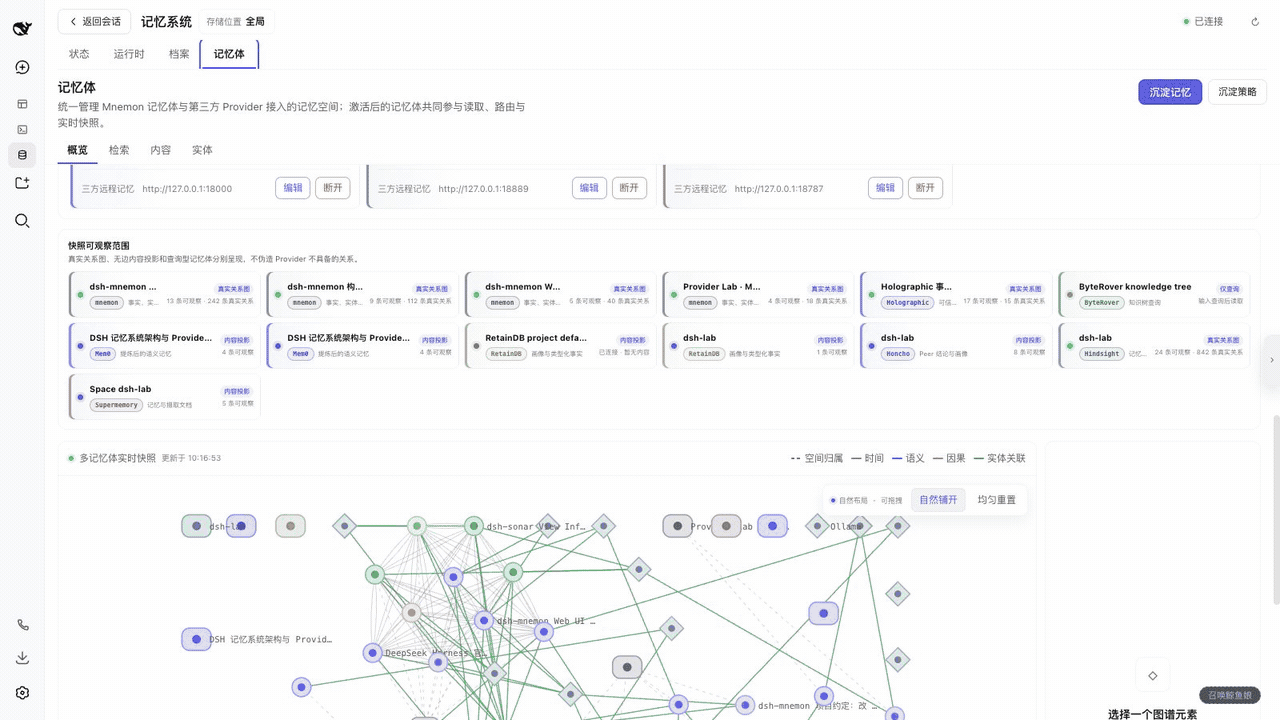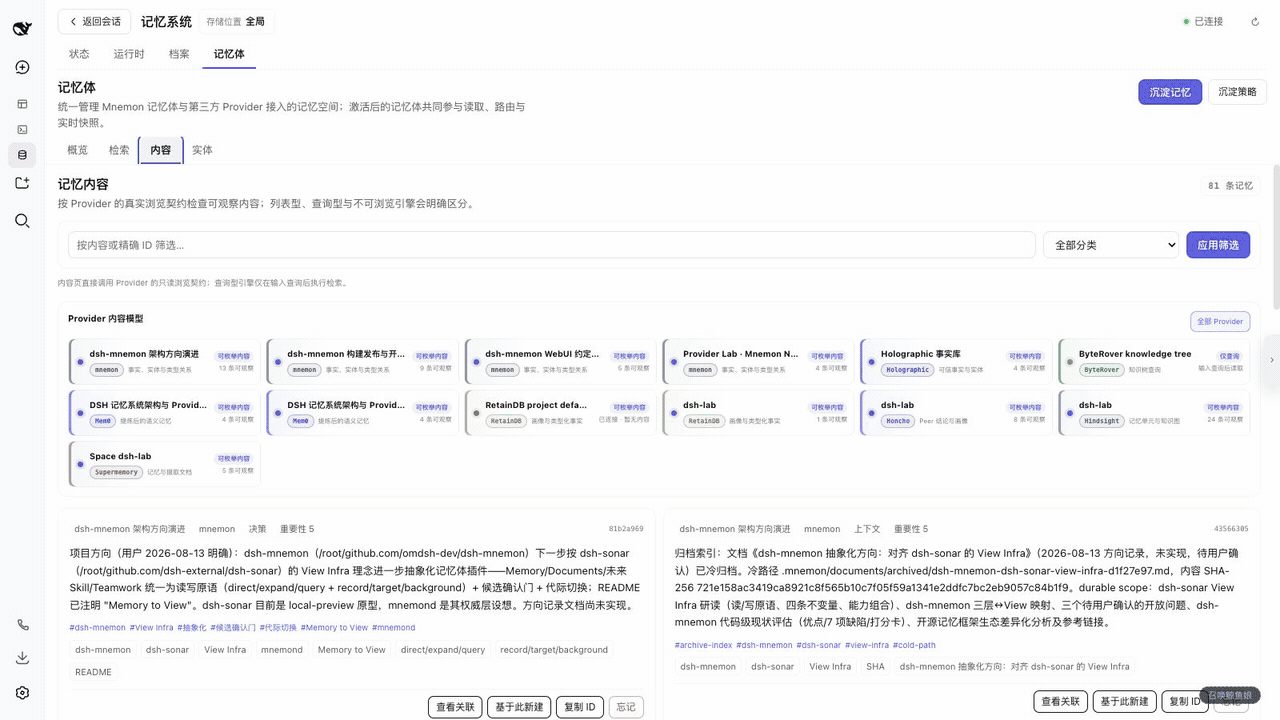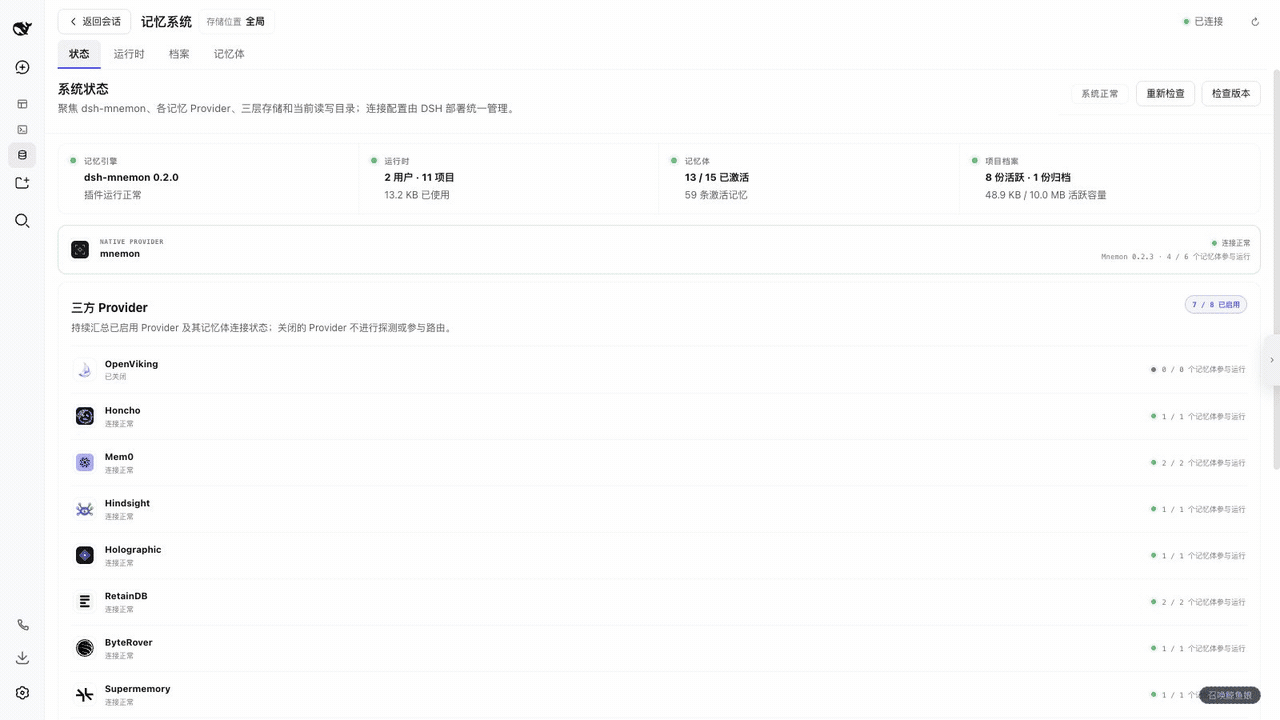
dsh-mnemon 为 DeepSeek Harness 提供三层可插拔、Agent 驱动的记忆系统:运行时上下文、项目文档、可替换记忆空间,支持九种长期提供商。