dsh-fakeip-fetch
在终端中运行以下命令:
dsh plugin install Hariketsu/dsh-fakeip-fetch
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 的「插件」页添加插件,或使用 CLI 执行安装命令;也可从 https://github.com/Hariketsu/dsh-fakeip-fetch 获取源码后本地安装。
插件介绍
在 TUN Fake-IP 代理下,域名常被解析到 198.18.0.0/16 等 Fake-IP 段。DeepSeek Harness 内置 WebFetch 出于 SSRF 防护会把这类地址当作非公网目标拒绝,结果是抓取走本机网络,却连「需要走代理的 URL」也访问不了。
dsh-fakeip-fetch 在可配置的 Fake-IP 网段内选择性放宽上述限制,仍走 DSH 的 HTTP 传输栈,保留 TLS、同源重定向、超时与响应大小等既有约束。设置页可核对网段、探测本机 DNS、运行自检,并调整超时、User-Agent 等传输参数;卸载后内置 HTTP provider 会恢复。
适合已用 TUN Fake-IP、且希望 Agent 在本机 fetch 而非依赖官方 Fetch API 的用户。若采用 redir-host 模式,通常不必安装。注意只填写你实际使用的 Fake-IP 网段,勿填私网、回环或过于宽泛的 CIDR;同一 profile 只能有一个 http fetch provider,与 dsh-local-fetch 等插件冲突时需二选一。
使用场景
- TUN Fake-IP 下本机 fetch 被 SSRF 拦截
- 需要 Agent 走本机网络而非官方 Fetch API
- 设置页核对网段并探测 DNS、自检
适合人员
- 使用 TUN Fake-IP 的科学上网用户
- 希望网页抓取走本机出口与代理
- 已了解 Fake-IP 网段且能正确配置 CIDR
相关插件
为 DeepSeek Harness 打造的免费联网搜索插件,支持网页搜索、X 搜索与页面抓取,免注册免 API Key,多引擎自动故障转移。

AnySearch 驱动的 DeepSeek Harness 联网插件,借助原生 web_search/web_fetch 实现实时搜索、内容清洗、垂直搜索与并发批量搜索,免 API key 快速开始。
Pixel-perfect 网页克隆工具,基于 agent harness 将任意网页克隆为可评分的 React 全页面副本。
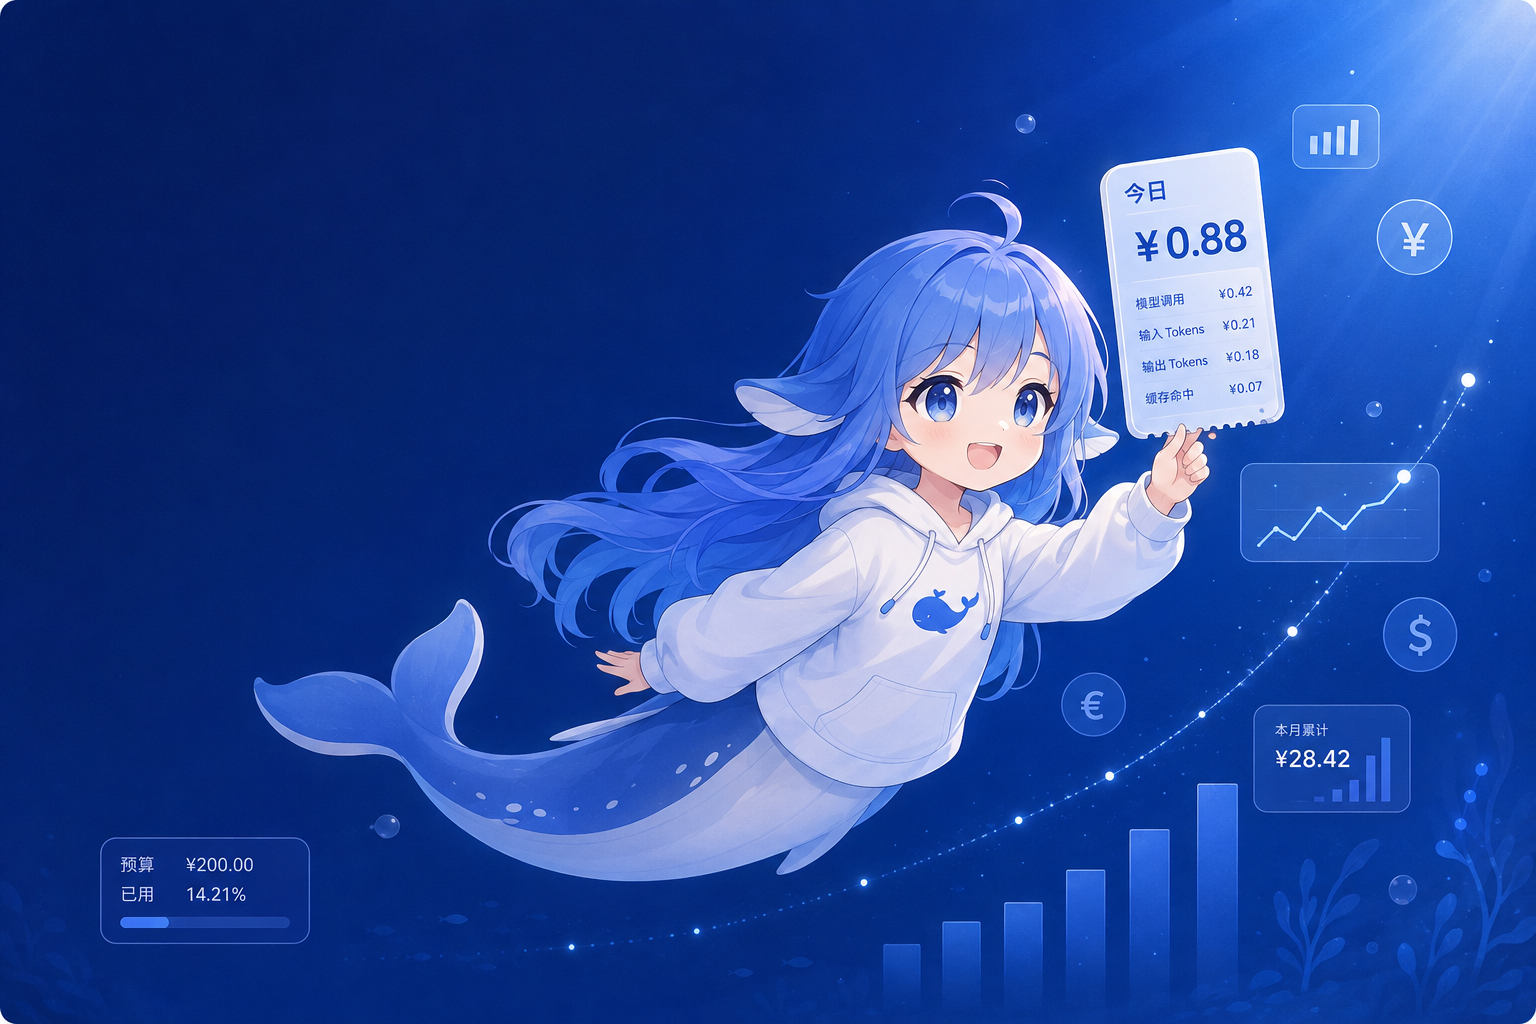
DeepSeek Harness 会话费用统计插件,中英双语界面,支持预算、官方与自定义 Provider 余额、OpenCode Go/Coding Plan 额度、峰谷计价与提醒、历史统计等。