dsh-rea-dispatcher
在终端中运行以下命令:
dsh plugin install HarunaTyan/dsh-rea-dispatcher
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install HarunaTyan/dsh-rea-dispatcher,或从 https://github.com/HarunaTyan/dsh-rea-dispatcher 安装后在插件市场启用。
插件介绍
直接挂载 REA 逆向 MCP 时,两百多个工具的 schema 会占掉大量上下文,模型还没开始分析二进制,token 预算就先被清单吃光。dsh-rea-dispatcher 把这套能力收成三条通用命令——列工具、查帮助、透传调用——并可选注册六个只读域入口,只列本域工具名而不额外膨胀描述。常驻体积约数千字节量级,与直挂相比,进入上下文的字符与 token 可以从十万级降到千级甚至可忽略。
核心用法很直白:先用 rea_tools 按域浏览与过滤,用 rea_help 看清必填项、参数 schema 和已知陷阱,再用 rea_call 把参数原样交给 REA 执行。域入口(native、web、apk、mobile、firmware、general)只做目录,不代替调用。背后仍是 rea-agents 与 Ghidra、Hopper、IDA 等引擎提供的逆向工具集;插件负责代理、超时与超限落盘,并在缺依赖时给出可执行的提示,而不是替你在环境里装引擎。
更适合在 DSH 里做可单点验证的查询:伪代码片段、交叉引用、字符串、导入导出表,以及逐步缩小分析范围。不太适合长时间维持同一二进制状态的深挖——超时可能结束子进程——也不适合全量枚举。若你已在用 REA 做 Windows PE 或常见场景下的交互式逆向,又希望把 Harness 的上下文留给分析与对话,这个插件就是为这种工作流准备的。
使用场景
- 在 DSH 里查函数伪代码、交叉引用或字符串,而不把两百个工具 schema 塞进上下文
- 按 native、apk、firmware 等域先列工具名,再对单个目标调用 rea_call
- 对 PE 或固件做逐步缩小范围的探索性分析,而非长时间维持同一进程状态
适合人员
- 已在用 rea-agents 与 Ghidra/IDA 做交互式逆向的开发者
- 希望把 Harness 上下文留给推理、而非工具清单的安全研究员
- 在 DSH 中偶尔调用 REA、又不想直挂全量 MCP 的插件用户
相关插件

DeepSeek Harness 社区「破甲」插件:84 条宿主补丁、25 层自检与侧栏整页设置,本机可见状态、快照回滚,减少确认打断,让 Agent 更连贯地辅助学习与动手实验。
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
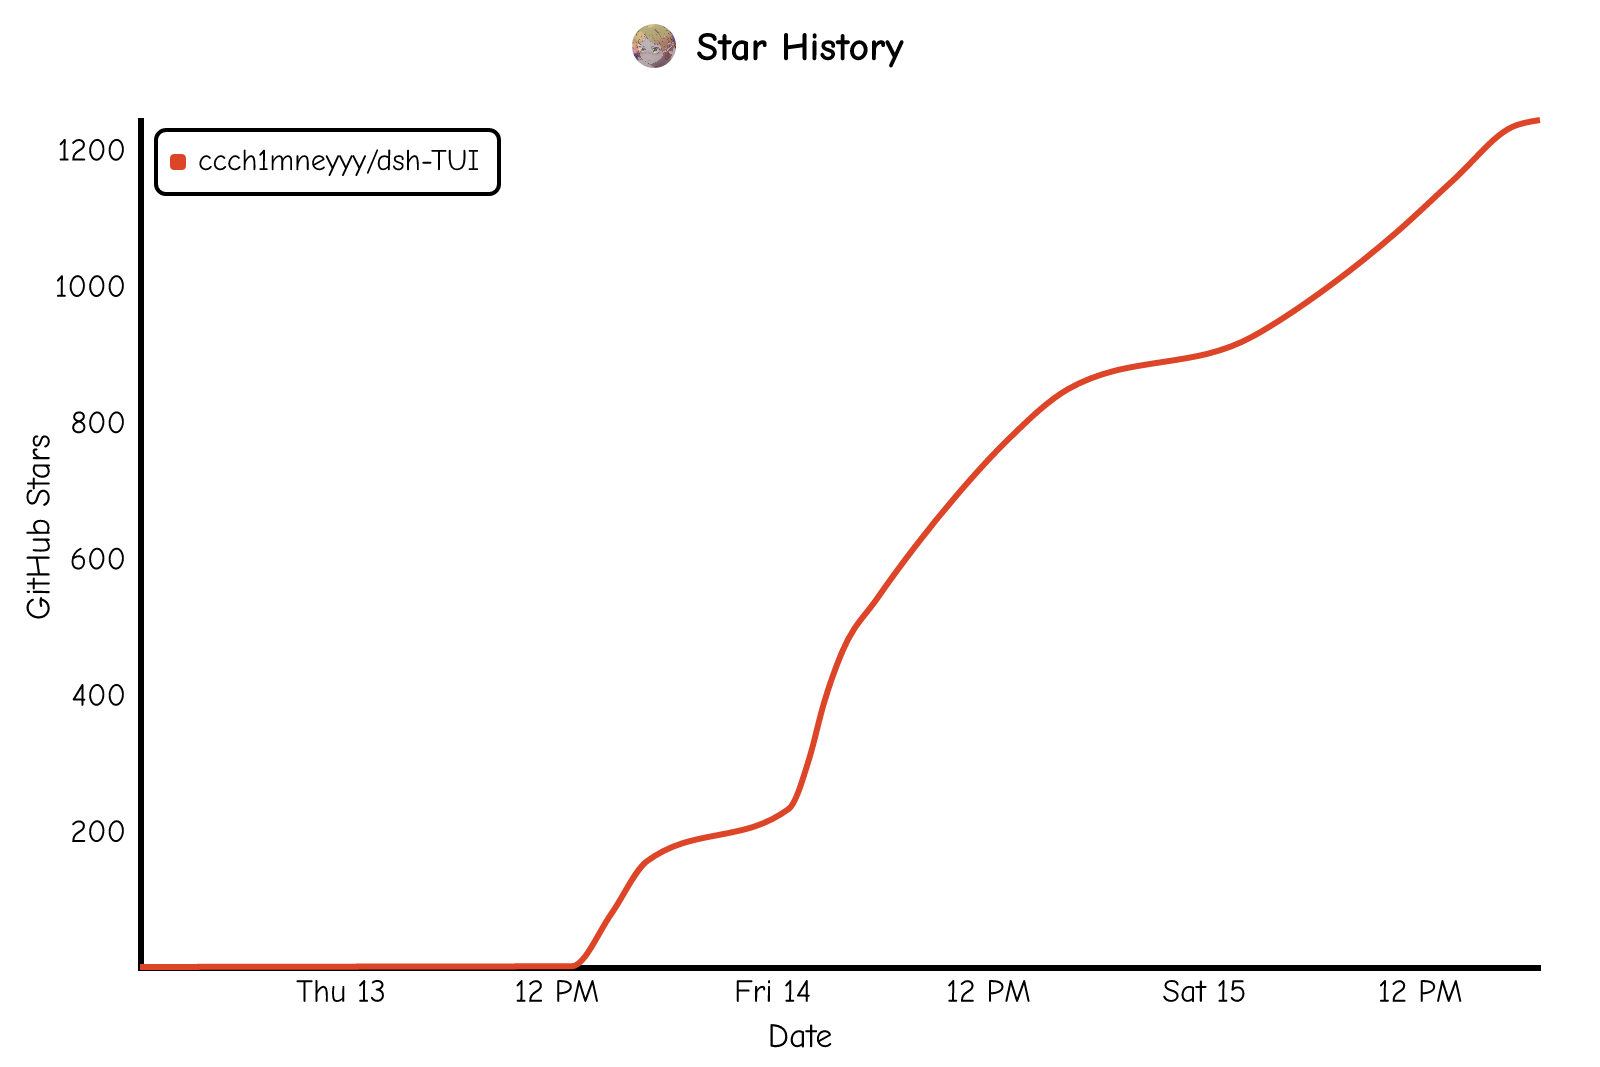
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
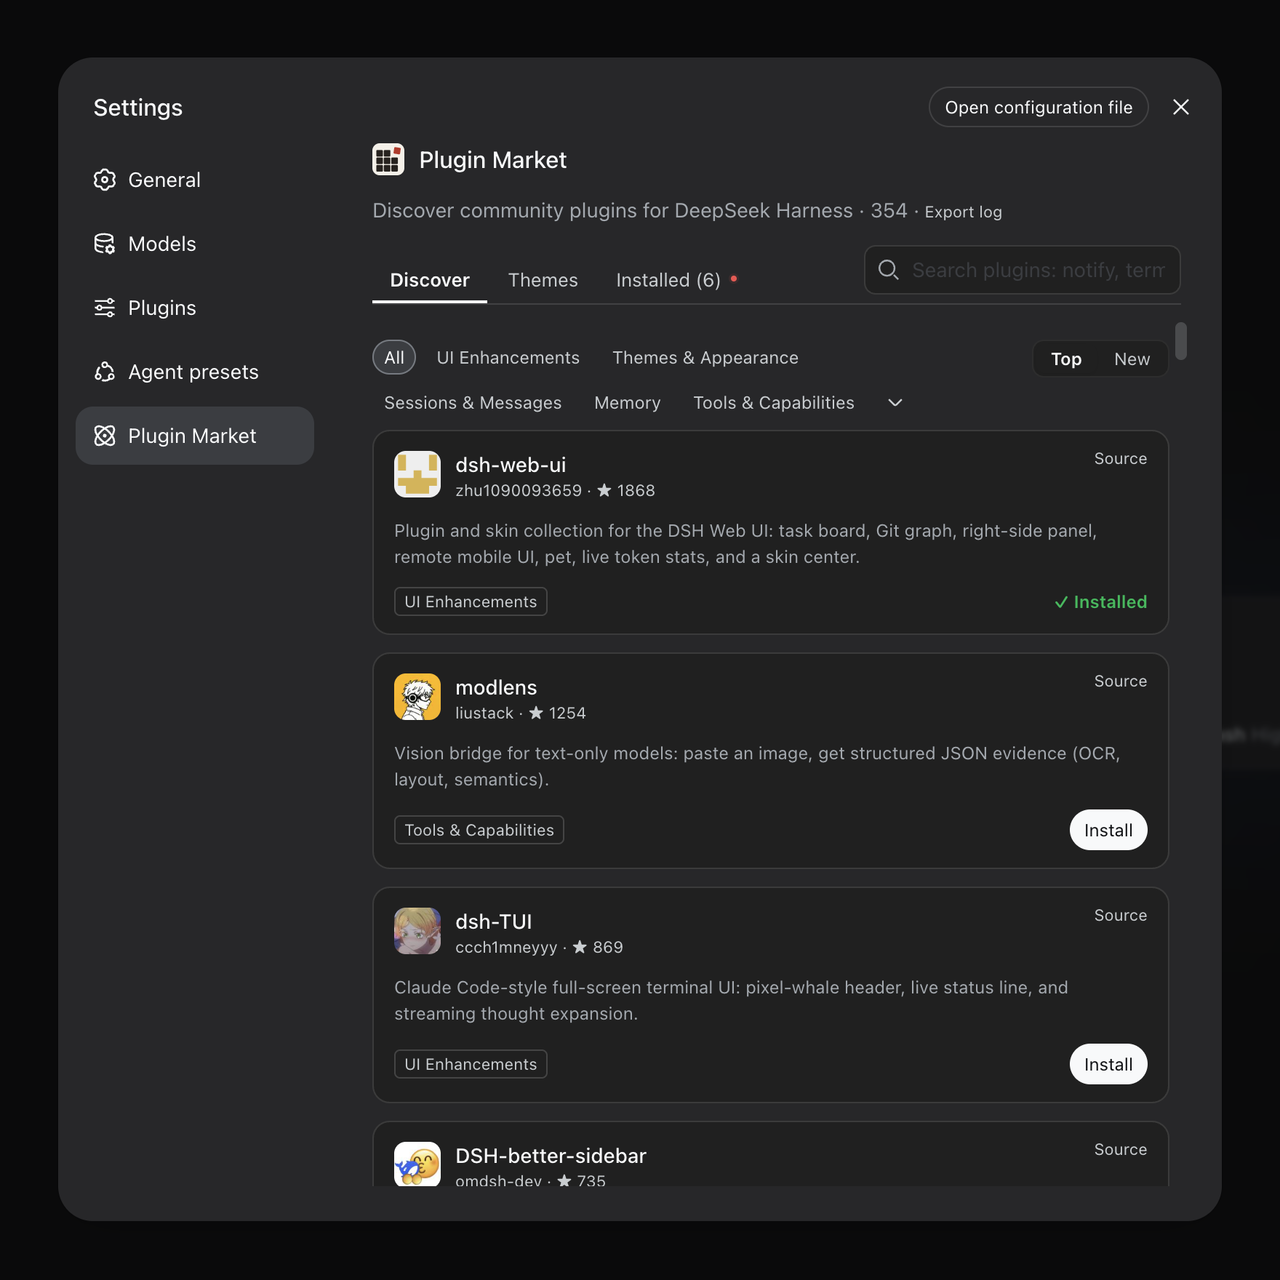
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。