dsh-egress-audit
在终端中运行以下命令:
dsh plugin install Lqba-dx/dsh-egress-audit
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 插件市场中执行安装,或使用命令 dsh plugin install Lqba-dx/dsh-egress-audit;源码仓库为 https://github.com/Lqba-dx/dsh-egress-audit。
插件介绍
当你在使用 DeepSeek Harness 和各类插件时,进程里究竟向哪些地址发出了请求、携带的是哪一类数据、有没有被安全策略拦下,往往只能靠猜或抓包。dsh-egress-audit 提供一块只读的「数据外发」审计面板,把这些出网行为集中展示在设置里,方便对照与排查,而不改变任何实际流量。
插件在宿主进程内透传式观测 globalThis.fetch、TCP connect(兜底 undici 等路径)、模型流与工具调用前后事件,为每个目的地给出分级(官方已知、本机、外部第三方、疑似伪装)和可读的标记说明,例如形近域名、局域网、非常规端口等。最近一小时的记录在内存中维护,由 webServer 以只读快照供给面板;它不保存请求响应正文或 Authorization 等敏感头,也不发起自己的网络请求、不写磁盘。
适合关心隐私与合规、想确认插件是否「多打了不该打的电话」的桌面或 Web 端用户。需要 DSH 运行时与 webServer、以及设置页槽位;纯 CLI 环境不会激活。若你使用 MCP 子进程、代理 CONNECT 或依赖启发式的「是否含对话内容」标签,应知晓 README 中列出的已知盲区,审计结果用于辅助判断而非绝对证明。
使用场景
- 安装新插件后想确认它是否访问了预期之外的第三方域名
- 排查模型或工具调用期间出现的异常出网或拦截记录
- 在桌面端对照设置里的外发列表,核对官方、本机与外部目的地分级
适合人员
- 关心 Harness 与插件出网去向的普通用户
- 需要可解释审计视图而非抓包工具的排查者
- 在带 webServer 的 DSH 桌面或 Web 环境中工作的使用者
相关插件

DeepSeek Harness 社区「破甲」插件:84 条宿主补丁、25 层自检与侧栏整页设置,本机可见状态、快照回滚,减少确认打断,让 Agent 更连贯地辅助学习与动手实验。
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
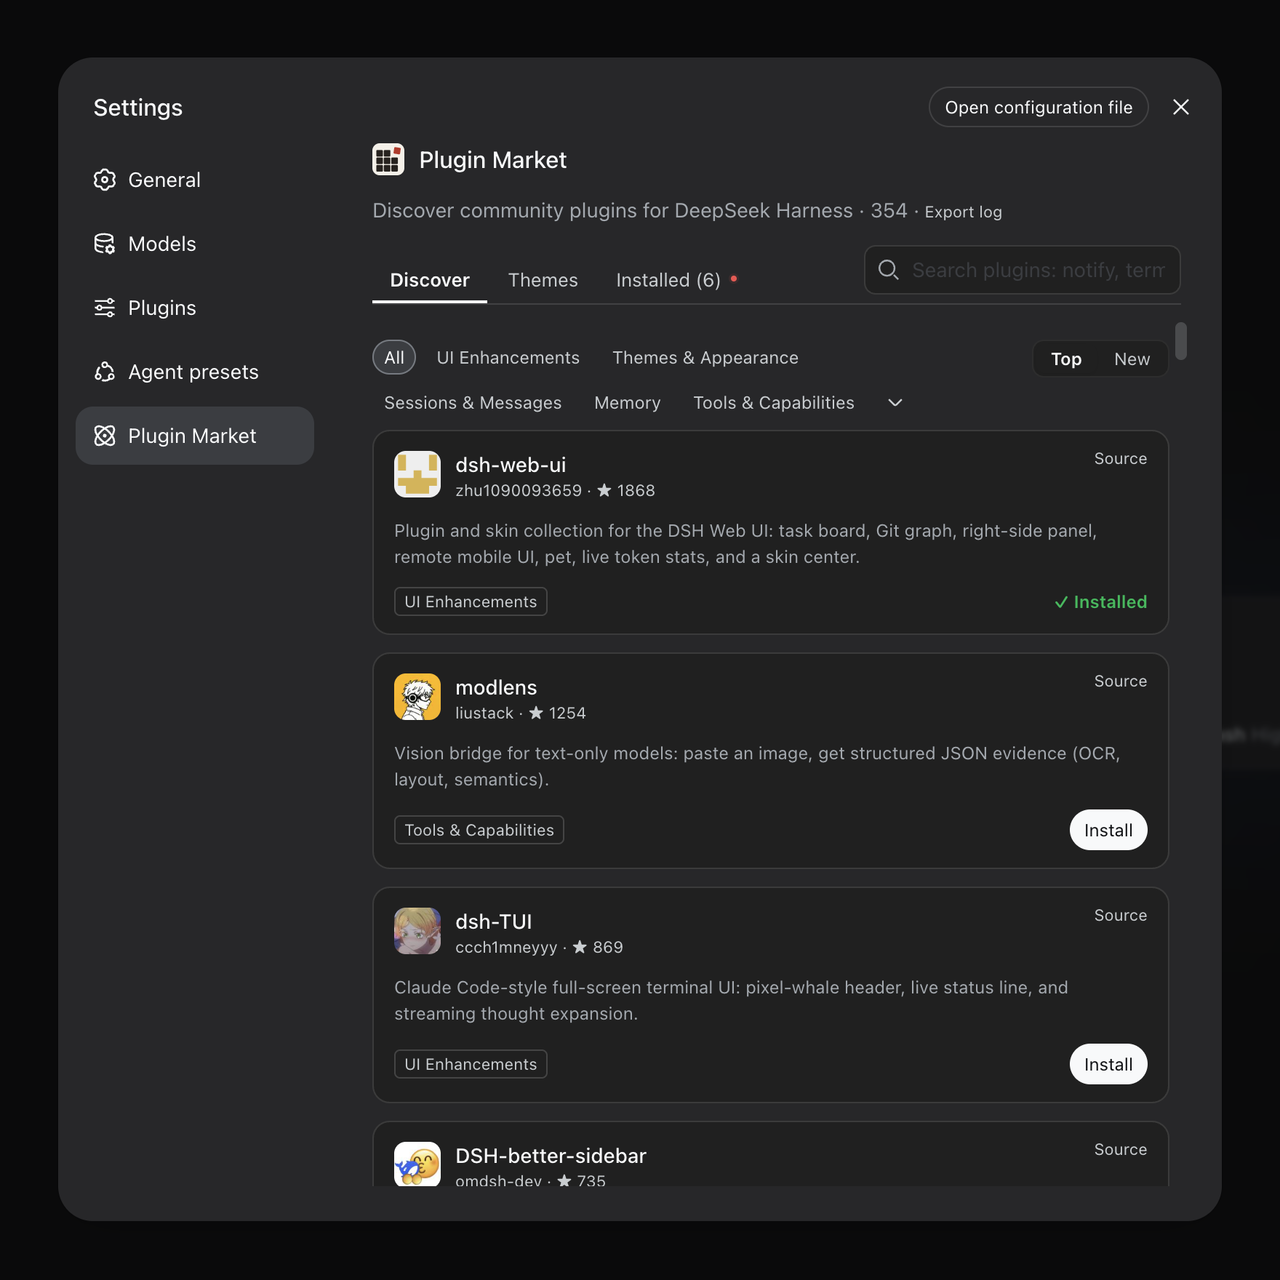
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。