outside-access-guard
在终端中运行以下命令:
dsh plugin install SilverCrossing/outside-access-guard
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install SilverCrossing/outside-access-guard 安装本插件,源码仓库为 https://github.com/SilverCrossing/outside-access-guard。
插件介绍
DeepSeek Harness 在 workspace-write 模式下,沙箱主要限制写入,读取工作区外的文件往往是默认放行的。模型或工具因此可能在你无感知的情况下浏览整台机器上的路径。outside-access-guard 挂在 tools/pre-execute 上,在每次工具真正执行前做一次边界判定,把「能不能读工作区外」从隐式默认变成显式策略。
插件提供 deny、ask、allow 三档模式:可直接拒绝、每次弹审批、或完全放行;配置默认、按工作区根目录绑定、以及人类专用的 /outside-access 会话覆盖三层优先级清晰。命中 SSH 密钥、浏览器登录数据、凭证文件等敏感规则时,会从单次审批升级为两次确认并强制间隔,降低手滑放行的风险。子代理没有审批通道,越界请求会 fail closed,避免无人看见的自动放行。
覆盖 read、grep、glob、shell 等工作目录与路径参数,并支持 extraAllowedRoots 与可定制的 sensitivePaths。判定与审批结果可按 JSONL 落盘,便于事后追溯模式来源是会话、工作区还是配置。
适合在本地开发、含敏感目录的机器上跑 DSH、或希望把「读工作区外」从默认允许改成默认审批的团队与个人。需要理解 shell 检查是启发式的、插件只拦工具层而不替代内核沙箱的写入策略;若要求子代理也能越界,应通过父会话或明确配置 subagentMode,并权衡安全边界。
使用场景
- 默认希望读工作区外前先弹审批,而不是静默放行
- 机器上有 SSH、浏览器数据或凭证目录,需要敏感路径二次确认
- 不同项目目录想用不同策略,用工作区绑定固定 deny 或 ask
适合人员
- 在本地或含敏感数据的机器上日常使用 DSH 的开发者
- 需要审计「谁允许读了工作区外」的团队或个人
- 已用 workspace-write 但仍担心模型越界读取的用户
相关插件

DeepSeek Harness 社区「破甲」插件:84 条宿主补丁、25 层自检与侧栏整页设置,本机可见状态、快照回滚,减少确认打断,让 Agent 更连贯地辅助学习与动手实验。
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
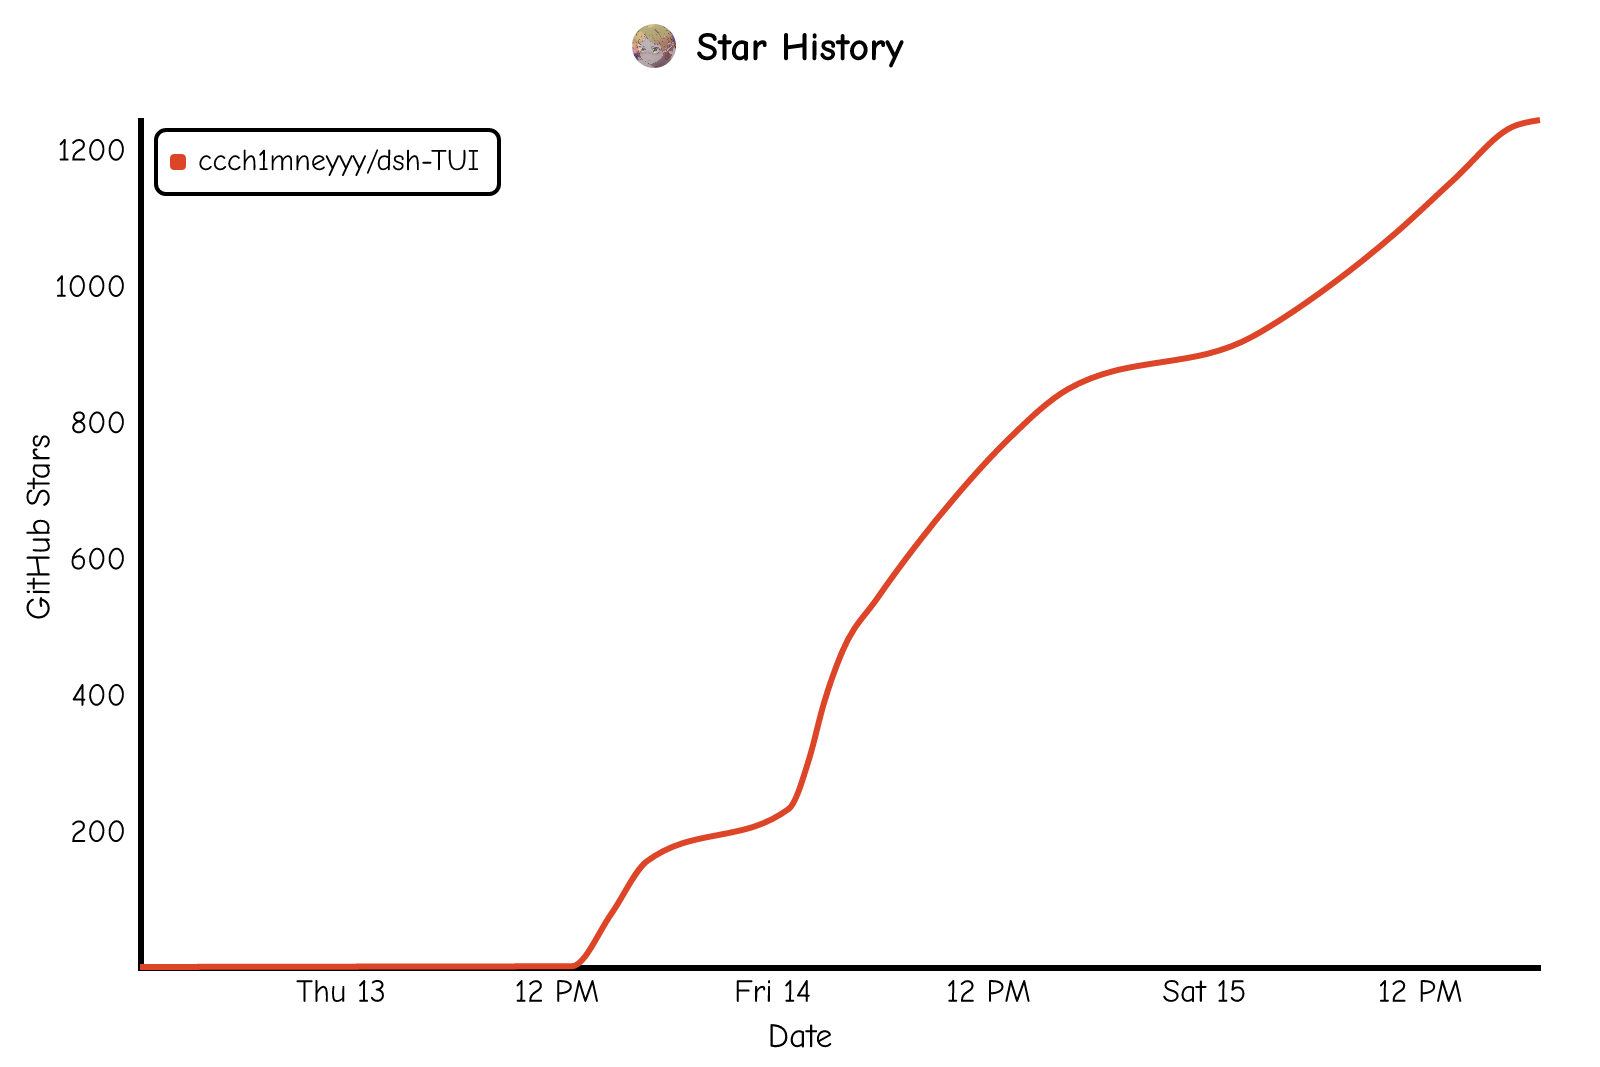
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
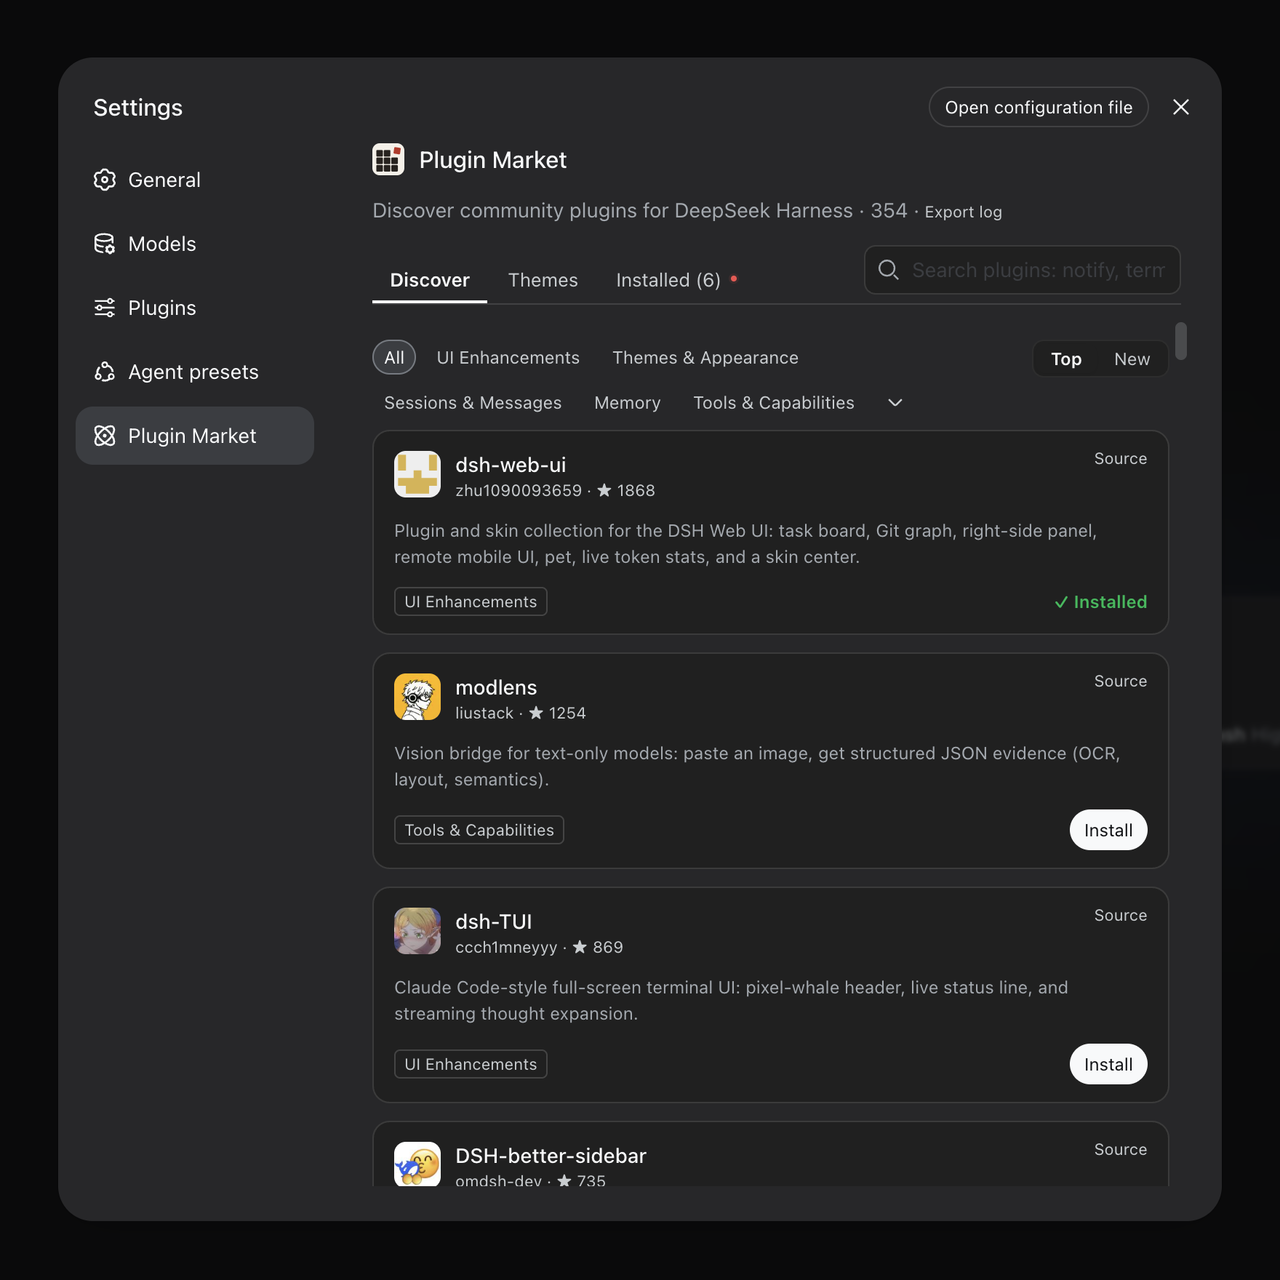
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。