dsh-isolation-gate
在终端中运行以下命令:
dsh plugin install zhaorui-wu/dsh-isolation-gate
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install zhaorui-wu/dsh-isolation-gate,或在插件页添加插件并填写包名或本地路径;也可参考 https://github.com/zhaorui-wu/dsh-isolation-gate 说明。
插件介绍
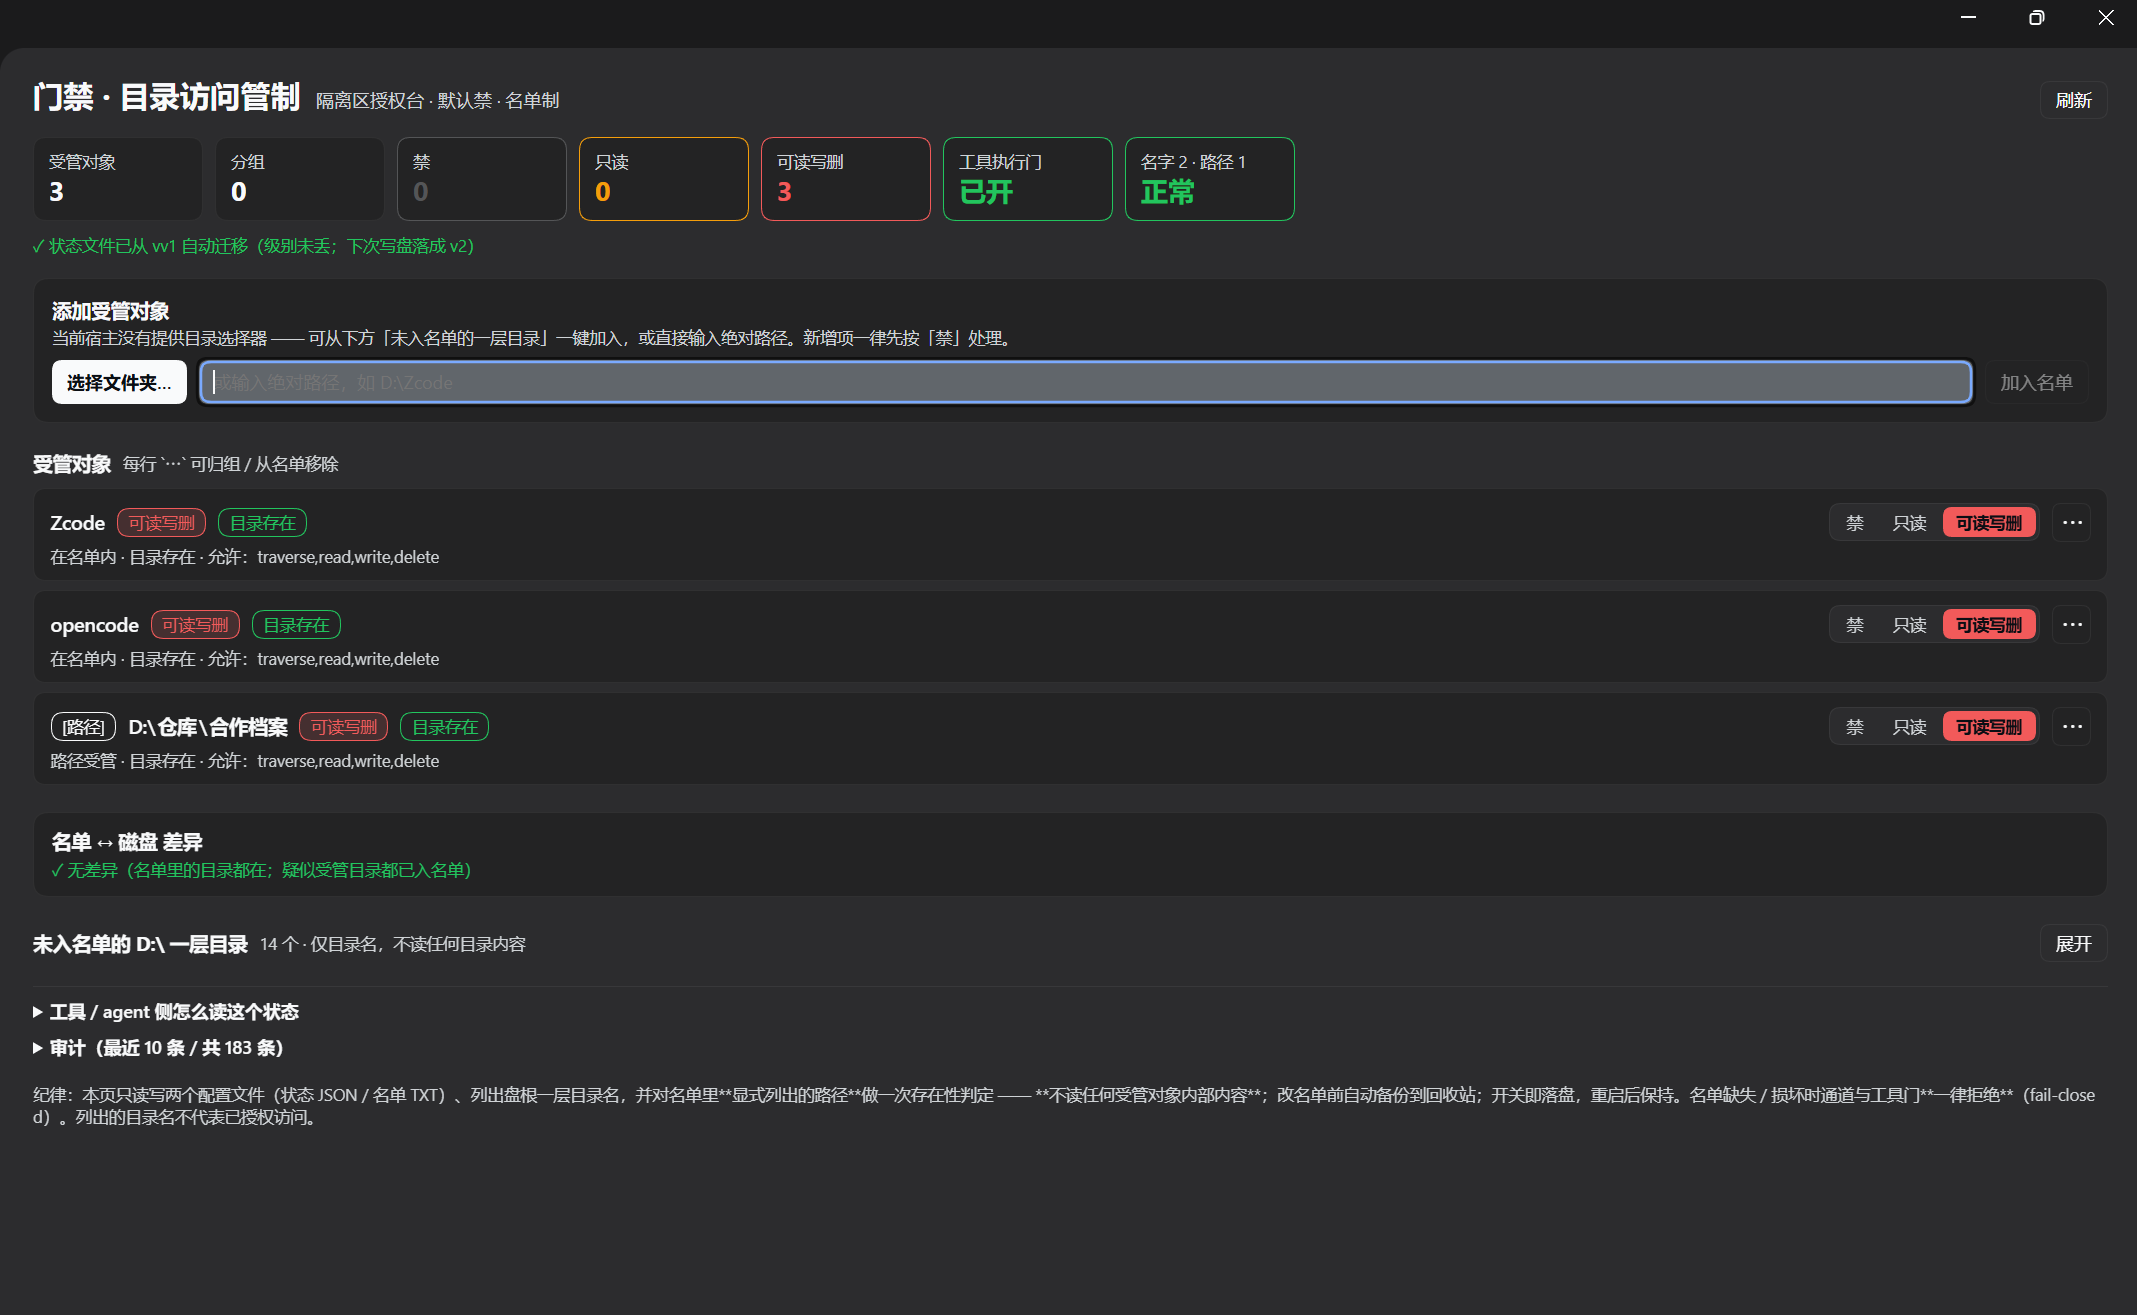
在 DeepSeek Harness 里跑 agent 时,真正难的不是「多开几个工作区根」,而是说清楚:这台机器上哪些目录属于禁区、现在开放到什么级别、谁改的、模型自己能不能查到策略。dsh-isolation-gate 做的是隔离区的管理面——默认拒绝、名单制,只管辖你列进名单的对象;未列入的不归它管,新增一律先按「禁」处理。
核心是三档授权:deny(禁)、read(只读)、full(可读写删)。受管对象可以是盘根下一级目录名,也可以是任意绝对路径;面板里分段控件点选即落盘,重启后保持,还支持按组(如 harness 隔离、跨家合作)一键切档。判定走同一套 checkAccess:先解析真身路径与最长前缀匹配,名单缺失或读坏一律 fail-closed。拦截有两处——受管辖通道 bin/gate.mjs,以及宿主工具执行门 ctx.tools.guard(),覆盖常见读写、搜索、编辑与 shell 等调用;审计写入 access-log.jsonl,只记元数据不记文件内容,agent 可用 node bin/gate.mjs status 自查。
适合在本机用 DSH 做日常开发、又需要把敏感目录划成「默认别碰、偶尔只读、明确授权才可写删」的用户;与 permission-rules、multi-root、write-protect 等插件互补(我们强在禁区管理与分组面板,不是内核沙箱)。需知:不经 DSH 工具或 gate 的裸文件访问拦不住,shell 解析也有同类启发式边界,Windows 路径语义优先。
截图预览
使用场景
- 需要把本机敏感目录默认锁住,只在面板里临时放开只读或全权限
- 多项目/合作目录要分组管理,一键切换整组禁、只读或可读写删
- 希望 agent 能通过 CLI 或 status 自查策略,而不是猜目录能不能碰
适合人员
- 在本机用 DSH 跑 coding agent、又担心误删或误读私人目录的开发者
- 需要给不同目录设「禁/只读/全」而不是单纯 allow/deny 规则的管理员
- 要在 DSH 工具调用层做可审计禁区管控、并接受非内核级边界的人
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。