dsh-honey-guard
在终端中运行以下命令:
dsh plugin install elegant01/dsh-honey-guard
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install elegant01/dsh-honey-guard 安装;源码与说明见 https://github.com/elegant01/dsh-honey-guard。
插件介绍
在 DeepSeek Harness 里,用户输入、模型思考、工具参数都会进入会话文件并可能被日志或第三方模型看到。一旦 API Key、云凭证或 PEM 私钥混在其中,泄露往往发生在「已经写进磁盘或已经出站」之后,事后补救成本高。dsh-honey-guard 在敏感值离开你的机器之前,把它们换成结构合法、形态逼真的 Honey-Token,让模型、会话与审计侧看到的始终是假货,从源头降低凭证外泄面。
插件挂载 agent/pre-step 与 tools/post-execute,对每条出站消息做模式扫描:OpenAI/DeepSeek 类 sk- 密钥、AWS Access Key、GitHub token、Bearer 凭证、PEM 私钥等命中即替换。同一会话内同一真实值会稳定映射到同一蜜罐,避免模型在同轮对话里看到两个「不同名字」的同一秘密;映射仅存内存、按会话分桶,跨会话不可关联。出站脱敏发生在消息入会之前,因此会话文件从写入起就是蜜罐文本,而不是事后打补丁。
检测器覆盖不了的内部 token 或私有格式,可用 honey_mark 手动标记;需要把蜜罐写回记录供用户查看时,用 honey_restore(用户可见、模型不可见,下一轮会再次脱敏)。honey_stats 提供不含真实值的聚合统计。另有 Canary Trap:每会话注册一个永不参与替换的「死蜜罐」,若它在其他会话文本里出现,即提示可能有跨会话搬运记录。
适合在 DSH 中频繁调用外部 API、跑带密钥的工具链、或希望「默认全自动、必要时显式还原」的开发者与团队。若你关心凭证是否意外进入模型上下文或持久化会话,这款客户端插件可在不改动业务逻辑的前提下,把脱敏做成管道级默认行为。
使用场景
- Agent 调用工具时参数里常带 API Key,希望在出站前自动换成假值
- 需要长期保存 DSH 会话文件,又不想磁盘里留下真实密钥
- 怀疑凭证被跨会话复制,想用 Canary 发现异常搬运
适合人员
- 在 DSH 中频繁对接 OpenAI、AWS、GitHub 等外部服务的开发者
- 对会话与日志中的密钥泄露高度敏感的安全意识用户
- 希望默认全自动脱敏、必要时再显式还原的团队
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
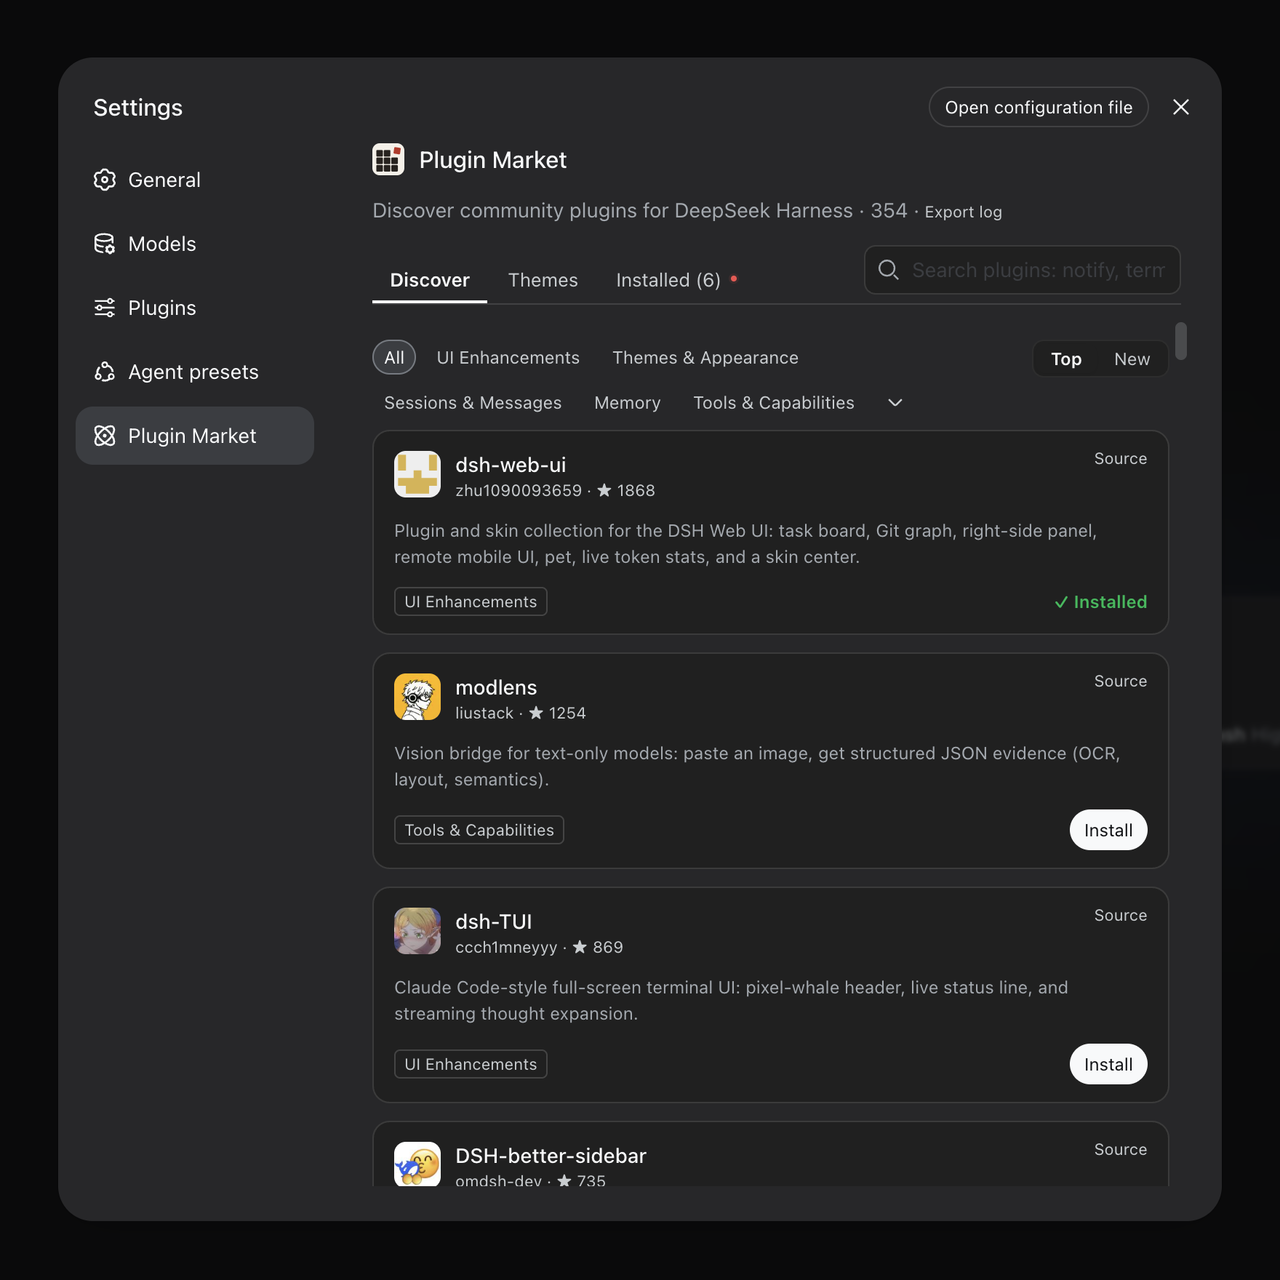
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。