dsh-armorbreak
在终端中运行以下命令:
dsh plugin install LYL-Z/dsh-armorbreak
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install LYL-Z/dsh-armorbreak 即可安装本插件,源码仓库:https://github.com/LYL-Z/dsh-armorbreak
插件介绍
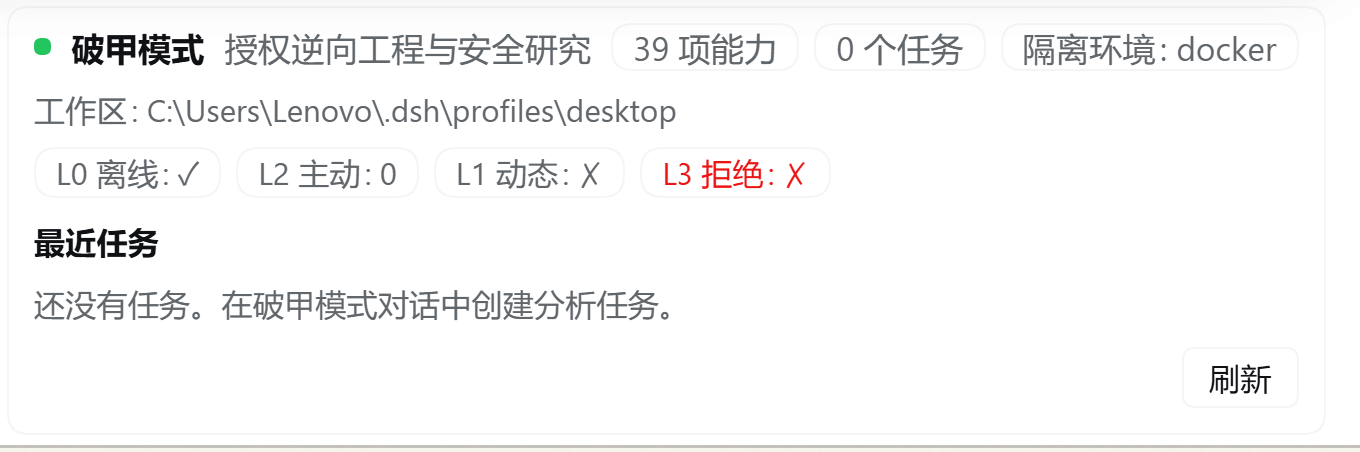
把安全研究 Agent 真正放进授权现场时,常见问题是工具堆叠挤占上下文、模型把扫描告警当成漏洞、日志散落导致结论无法回到证据,以及权限只靠提示词、执行层一漂移就越界。ArmorBreak 是 DeepSeek Harness 上的 Cordis Bundle 与 Agent preset:不改动 Harness 核心,把授权边界、真实执行、证据链和可复核报告做成可安装、可卸载、可审计的一整套模式。
核心侧是 46 个真实可执行的离线分析能力,覆盖二进制识别、APK 审计、PCAP 取证、源码与 SBOM 审计、CTF 解码等八个域;另有 7 个内置技能、9 个工作流模板,以及 10 个面向模型的工具入口。执行走 L0–L3 代码级权限引擎与单一执行入口,默认拒绝、需审批才动态执行,L3 永久拒绝破坏性或未授权行为。每个任务产出带 SHA-256 的证据哈希链与审计链,报告可引用证据 id,并支持 Markdown、SARIF 等多种交付格式——口号是「Evidence or it didn't happen」。
运行时仅依赖 Node 内置模块,零第三方运行时依赖,适合在受限主机上即装即用。Composer 里还有只读状态卡,展示能力、隔离与策略快照,方便对照当前任务范围。
适合软件安全研究员、逆向与 CTF 学习者、代码审计与安全开发、以及 DFIR 分析人员,在本地样本静态分析、APK/PCAP/源码审计、授权范围内的受控测试等场景使用;不适用于未授权扫描、凭据窃取或破坏性操作。
截图预览
使用场景
- 本地恶意样本或二进制的离线静态分析与格式初筛
- Android APK、PCAP 流量或源码/SBOM 的授权审计
- CTF 靶场工件解码与带证据链的安全报告产出
适合人员
- 软件安全研究员与授权渗透/审计从业者
- 逆向工程学习者与 CTF 选手
- 代码审计、AppSec 开发与 DFIR 分析人员
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。