dsh-web-login
在终端中运行以下命令:
dsh plugin install liyang52520/dsh-web-login
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在已安装 pnpm 的环境中执行 dsh plugin install liyang52520/dsh-web-login(源码:https://github.com/liyang52520/dsh-web-login),安装后重启 dsh 以加载插件。
插件介绍
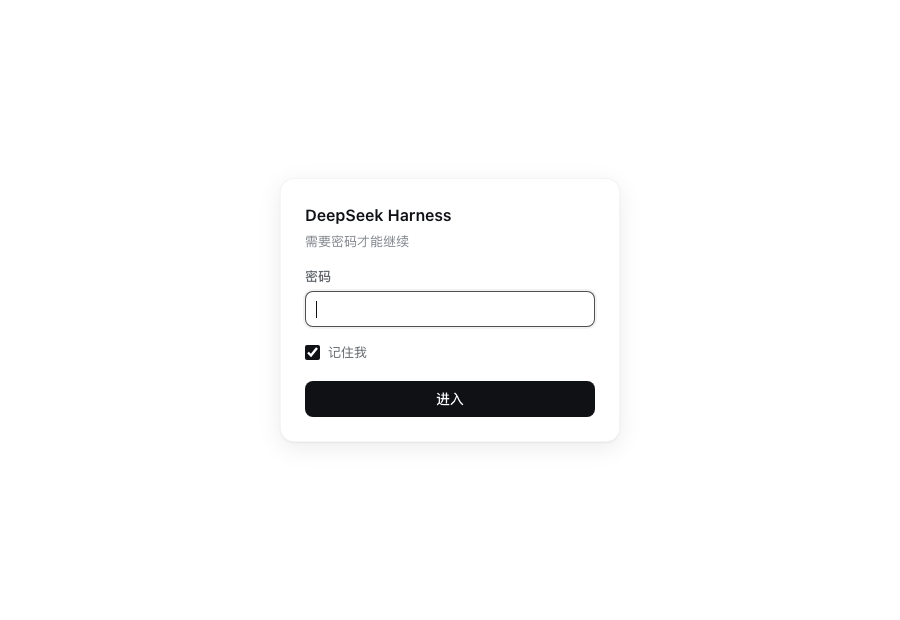
把 DeepSeek Harness 暴露在公网或内网可访问地址时,任何人打开首页都可能拿到启动令牌并进入控制台。dsh-web-login 在 Harness 之前加一道独立密码门禁:接管 / 与 /index.html,未通过验证的请求不会转发到 Harness,也不会发放 launch token;Harness 自带的认证与 /api/* 路径保持原样,只是在最外层多了一层「先证明你知道密码」。
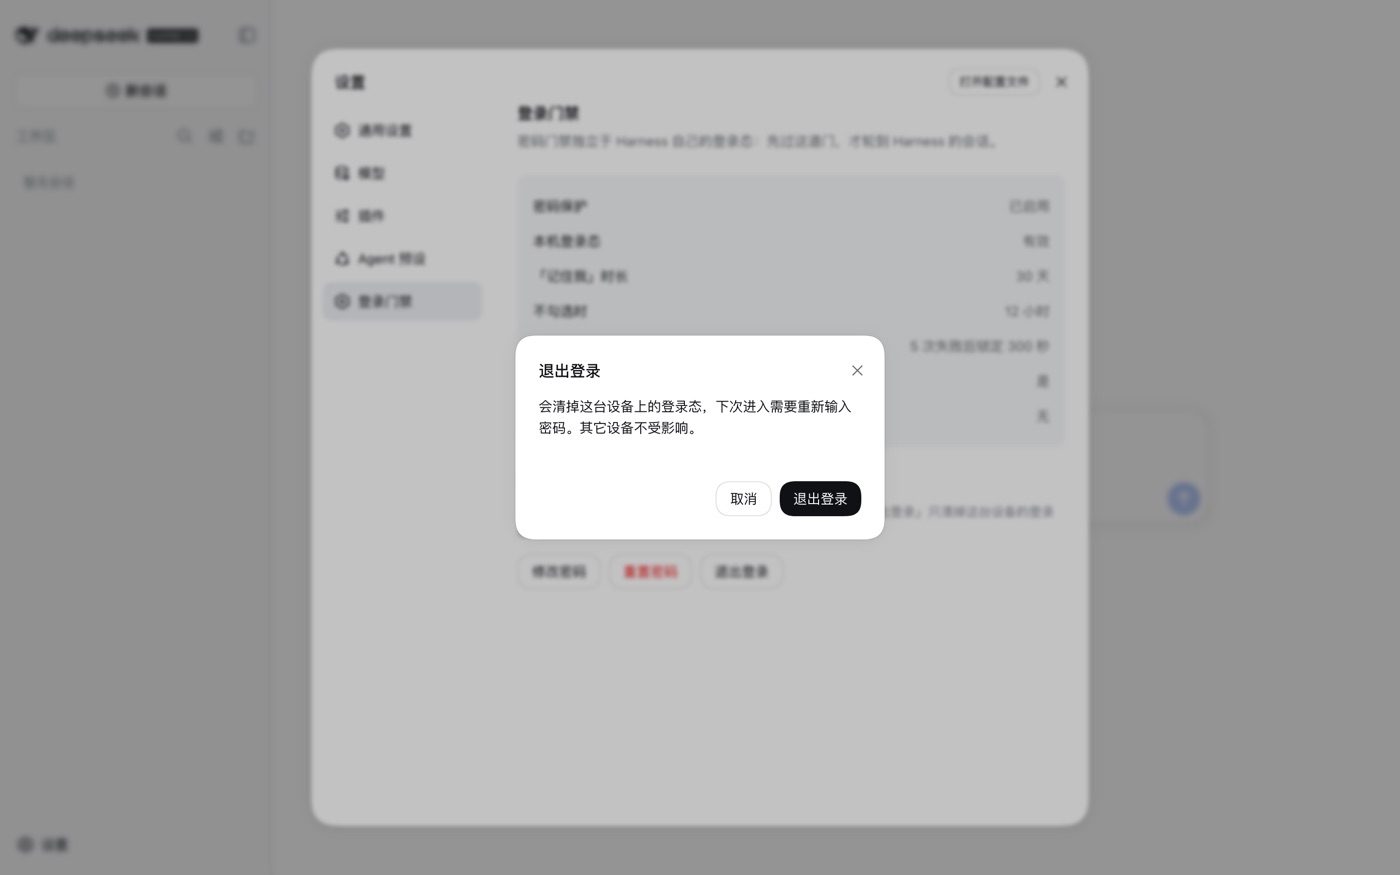
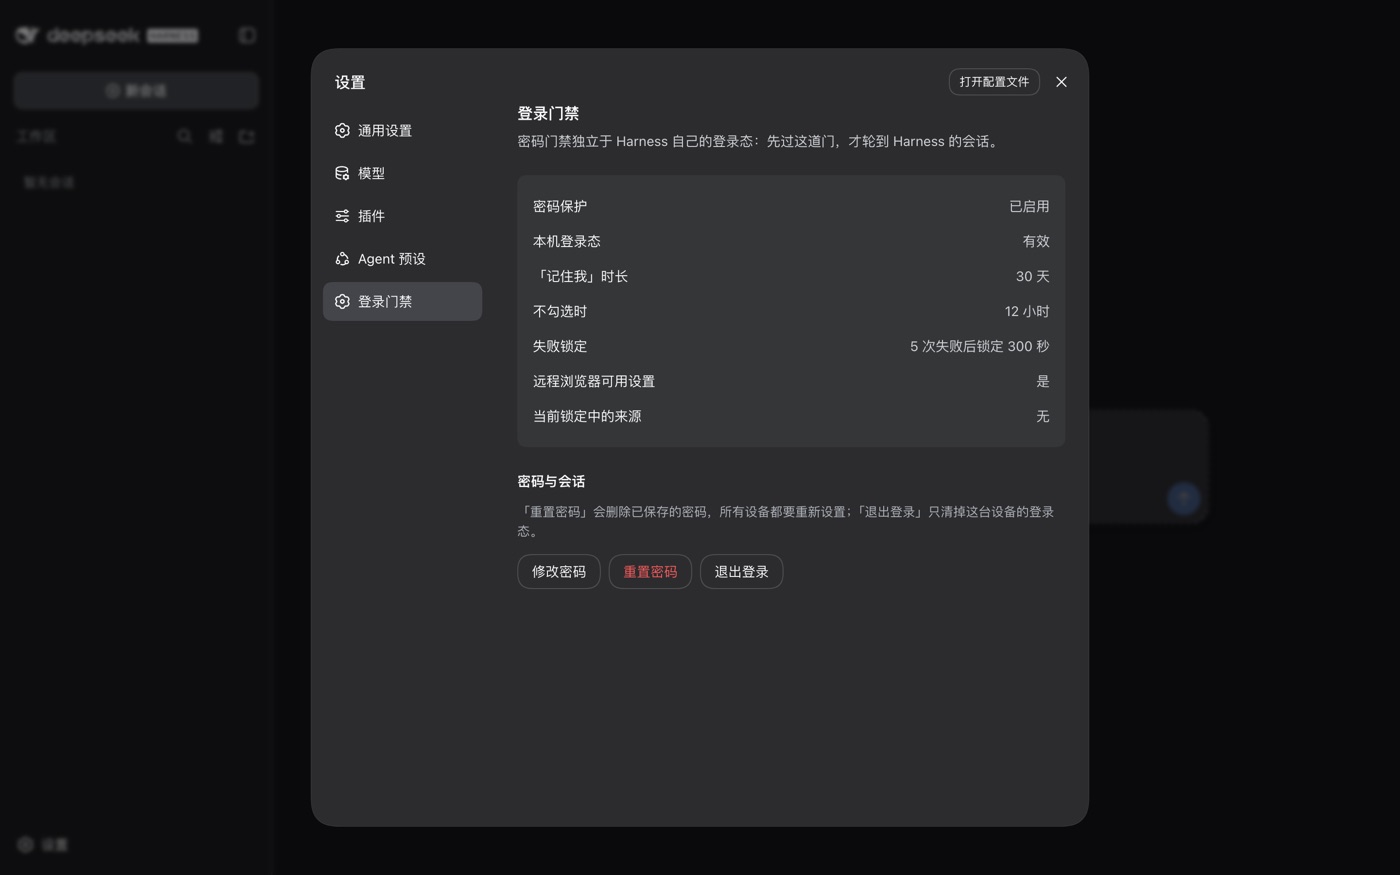
首次访问会走一次性设置流程:服务启动时打印 setup token,只有持有该令牌的人才能设定初始密码,避免公网扫描器抢先占坑。之后支持可配置的会话(记住我 30 天、否则 12 小时)、按真实客户端 IP 的失败锁定、审计日志(记录登录、改密、锁定与登出,从不记录密码本身),以及 scrypt 存密、HMAC 签名的会话 Cookie 绑定主机。登录后可在 Harness 设置里的「登录门禁」改密、重置或登出;需要本机 Agent 自动化时还可选用「直连回环视为已验证」等策略,但需理解其安全边界。
适合在 systemd、Docker 或反向代理后部署 Harness、希望用简单密码挡住随意扫端口和误分享链接的人。它主要防的是「拿到 URL 但不在你网络路径上的第三方」,不能替代 HTTPS 防窃听;敏感环境仍建议 SSH 隧道或 TLS,并审慎开启 trustDirectLoopback。
截图预览
使用场景
- Harness Web 界面暴露在内网或公网,需要防止陌生人直接打开首页
- 部署在反向代理或 Docker 后,希望多一层简单密码保护启动令牌
- 需要记录登录、改密与锁定事件,便于事后排查访问异常
适合人员
- 自建 DeepSeek Harness 并对外提供 Web 访问的运维者
- 担心链接被转发或端口被扫描后被人直接进控制台的用户
- 需要在不改动 Harness 核心认证的前提下加固 Web 入口的管理员
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。