dsh-backdoor-guard
在终端中运行以下命令:
dsh plugin install miketako3/dsh-backdoor-guard
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install miketako3/dsh-backdoor-guard 即可从 https://github.com/miketako3/dsh-backdoor-guard 安装该插件。
插件介绍
当模型权重里被「训练进」后门时,隐藏触发词可能在某次对话里悄悄拉起恶意工具调用或把凭据往外送——而正在跑任务的智能体往往无法可靠地自我审查。dsh-backdoor-guard 挂在 DeepSeek Harness 的工具执行链路上,在每次调用真正派发之前,用一套与主模型分离的判定模型做一次快速裁决。
判定侧可以是托管的 Jev(TypeSafe AI),也可以是本机自建的 LiquidAI d1,二者共用同一套 systemone 决策接口;不必 fork 主模型、不必维护 logprobs 或正则规则库。裁决输入是一份状态文档:用户本轮诉求、智能体是否明确说明即将执行的操作、工具名与规范化参数、以及同轮内更早的调用——其中「无声调用」正是许多固化后门载荷的典型痕迹。安全概率达到阈值则放行,否则在 pre-execute 阶段拒绝并在会话里留下安全提示。
威胁模型聚焦「经工具行动」的权重后门与凭据窃取;纯文本层面的不当输出不在本插件职责内。判定服务应视为可信基础设施(本地 d1 或自有 Jev 密钥),且不要经由被审模型转发。需要更强保障时可把阈值与 onJudgeError 调成 fail-closed,并与网络出口控制配合使用。
适合在接入不可完全信任权重、多工具、多租户的 Harness 部署里做默认护栏;也适合安全与平台团队在调参阶段先用宽松策略观察误拦,再逐步收紧。
使用场景
- 接入不可完全信任的微调或合并权重,需要在每次工具调用前做独立安全裁决
- 智能体可读写文件、调用 shell 或访问外部 API,担心隐藏触发导致无声恶意调用
- 多租户或生产 Harness 部署,希望默认拦截凭据外泄类工具行为
适合人员
- 运营 DeepSeek Harness 与插件链的平台或 DevOps 工程师
- 关注模型供应链与工具面风险的安全工程师
- 使用自定义权重、QLoRA 合并或多工具智能体的研发团队
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
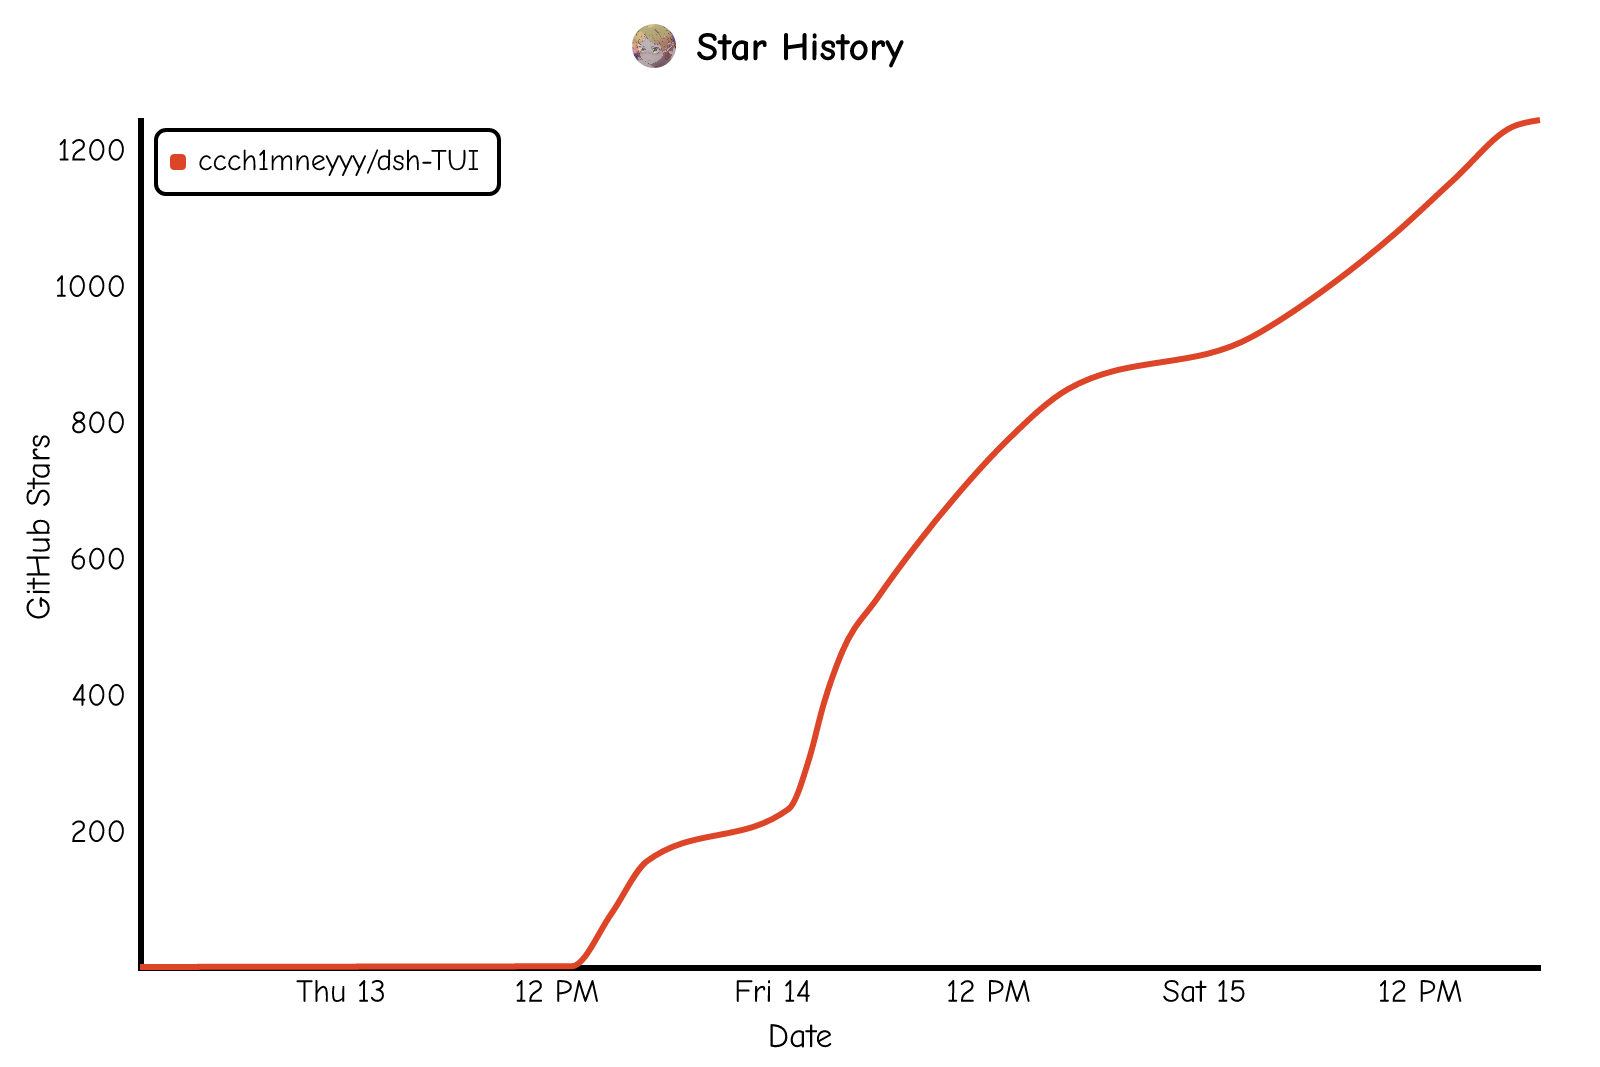
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
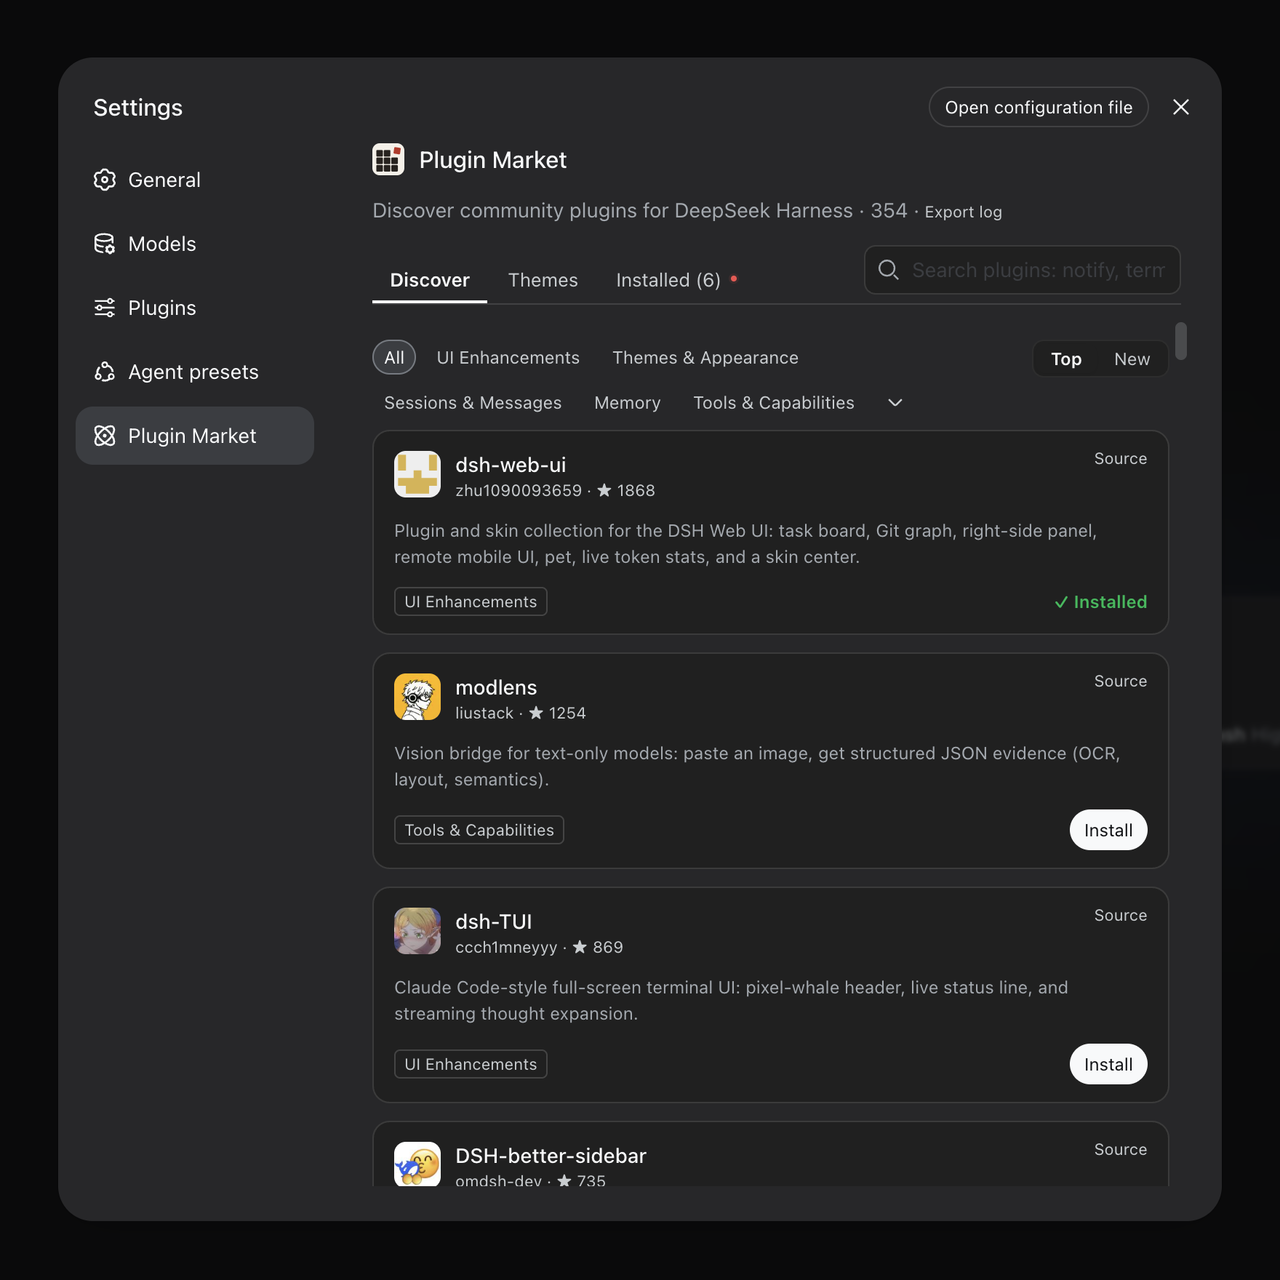
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。