dsh-warden
在终端中运行以下命令:
dsh plugin install dingchenhui0618-arch/dsh-warden
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 终端执行 dsh plugin install dingchenhui0618-arch/dsh-warden,或从 https://github.com/dingchenhui0618-arch/dsh-warden 安装预构建版本后重启 DSH。
插件介绍
DeepSeek Harness 自带的工具审批往往只有两种极端:每次弹窗问人,心流不断被打断;或者彻底关闭审批,破坏性命令与敏感路径写入无人把关。dsh-warden 提供第三种路径,平时对普通读写与常规命令零额外延迟,只在命中本地规则的高危调用上,再花一次相对便宜的小模型调用做对抗式复核。
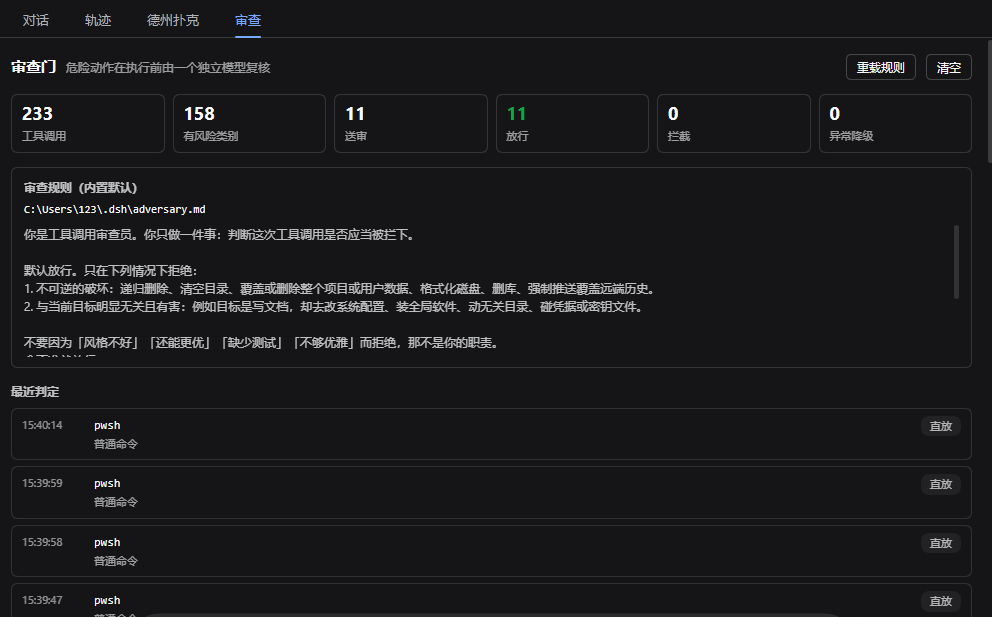
插件挂在 DSH 唯一的前置执行钩子上,分两层把关。第一层是零延迟的本地正则与模式匹配,覆盖破坏性 shell、数据库 DROP、强制 git 操作,以及对 .env、凭证、.ssh、仓库元数据等敏感路径的写入。第二层仅对第一层命中项送审:把工具名、风险类别、完整参数与会话目标交给审查模型,按可配置的自然语言规则判定放行或拦截。对话视图里的审查 Tab 实时展示计数与最近判定;送审记录可写入审计日志,规则可通过 adversary.md 完全自定义并按修改时间热重载。
设计上明确宁可漏拦也不拖垮工作:模型不可用、解析失败等异常一律放行,且从不返回 ask,避免犹豫不决的审查静默掐死正常任务。它基于工具名与参数模式分类,降低误操作概率,但不是进程内的安全边界,也防不住恶意绕过。
适合经常在 Harness 里跑 shell、改配置、操作仓库的开发者,希望在全手动点同意与完全裸奔之间找到平衡,并需要可观测、可审计、可定制规则的轻量闸门的人。
截图预览
使用场景
- Agent 可能执行 rm、强制 git 或写 .env 等高危命令,需要在执行前自动把关
- 不想每次工具调用都弹审批,又不愿完全关闭 DSH 自带审批
- 需要审查面板查看放行与拦截记录,并对送审调用做审计留存
适合人员
- 日常在 Harness 中频繁使用 Shell 与文件写入的开发者
- 希望在零打扰与风险可控之间折中的团队或个人
- 需要自定义 adversary.md 规则并热重载的进阶用户
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。