dsh-totp-proxy
在终端中运行以下命令:
dsh plugin install realjhen123/dsh-totp-proxy
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install realjhen123/dsh-totp-proxy,或按插件管理说明从 https://github.com/realjhen123/dsh-totp-proxy 安装。
插件介绍
把 DeepSeek Harness 接到公网或半公网时,核心签发的 dsh-auth-* 是自包含的 bearer cookie:浏览器一旦拿到,在过期前往往还能直接调 API,即便你更希望每次访问都经过二次验证。dsh-totp-proxy 在 DSH 前面加一层独立反向代理,用 TOTP 或固定 token 把关,再把真正的认证 cookie 留在服务端,浏览器只拿到可吊销的 dsg_session。
每个 HTTP 请求和 WebSocket 升级都会先经代理校验;在服务端删掉 session 即可立刻失效,而不是只能等 cookie 自然过期。插件可随 Cordis 集成,也可单独用 Node.js 22+ 运行,无额外运行时依赖;支持 totp、token 或两者任选(both),凭据首次运行生成并落在本地目录,连续失败会按 IP 临时锁定。
它适合已经用 Nginx 等反代、并愿意把 DSH 只监听本机 3080、只把代理 3090 暴露给反代的自托管用户。README 明确提醒:设计面向公网场景的思路,但不要真把未加固的端口直接扔到公网;配置页与 TOTP 二维码绑定本机访问,无图形界面时可借 SSH 端口转发完成初次绑定。
若你接受「session 在内存、重启需重登」「dsg_session 被窃仍可能在 TTL 内重放」等边界,并配合 HTTPS、HttpOnly 与较短 TTL,这套方案能在不改动 DSH 核心的前提下,给 Harness 补上基于 TOTP 的访问控制层。
使用场景
- 通过 Nginx 反代对外提供 Harness,但希望浏览器先过 TOTP 或固定 token
- 需要立刻吊销访问权,而不想等 dsh-auth cookie 自然过期
- 在无图形界面的服务器上,用 SSH 端口转发完成 TOTP 绑定与代理配置
适合人员
- 自托管 DeepSeek Harness 并计划用反代接入的用户
- 熟悉本机绑定 3080/3090 与网络隔离的运维者
- 需要为 DSH 增加二次验证层、又不想改核心的开发者
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
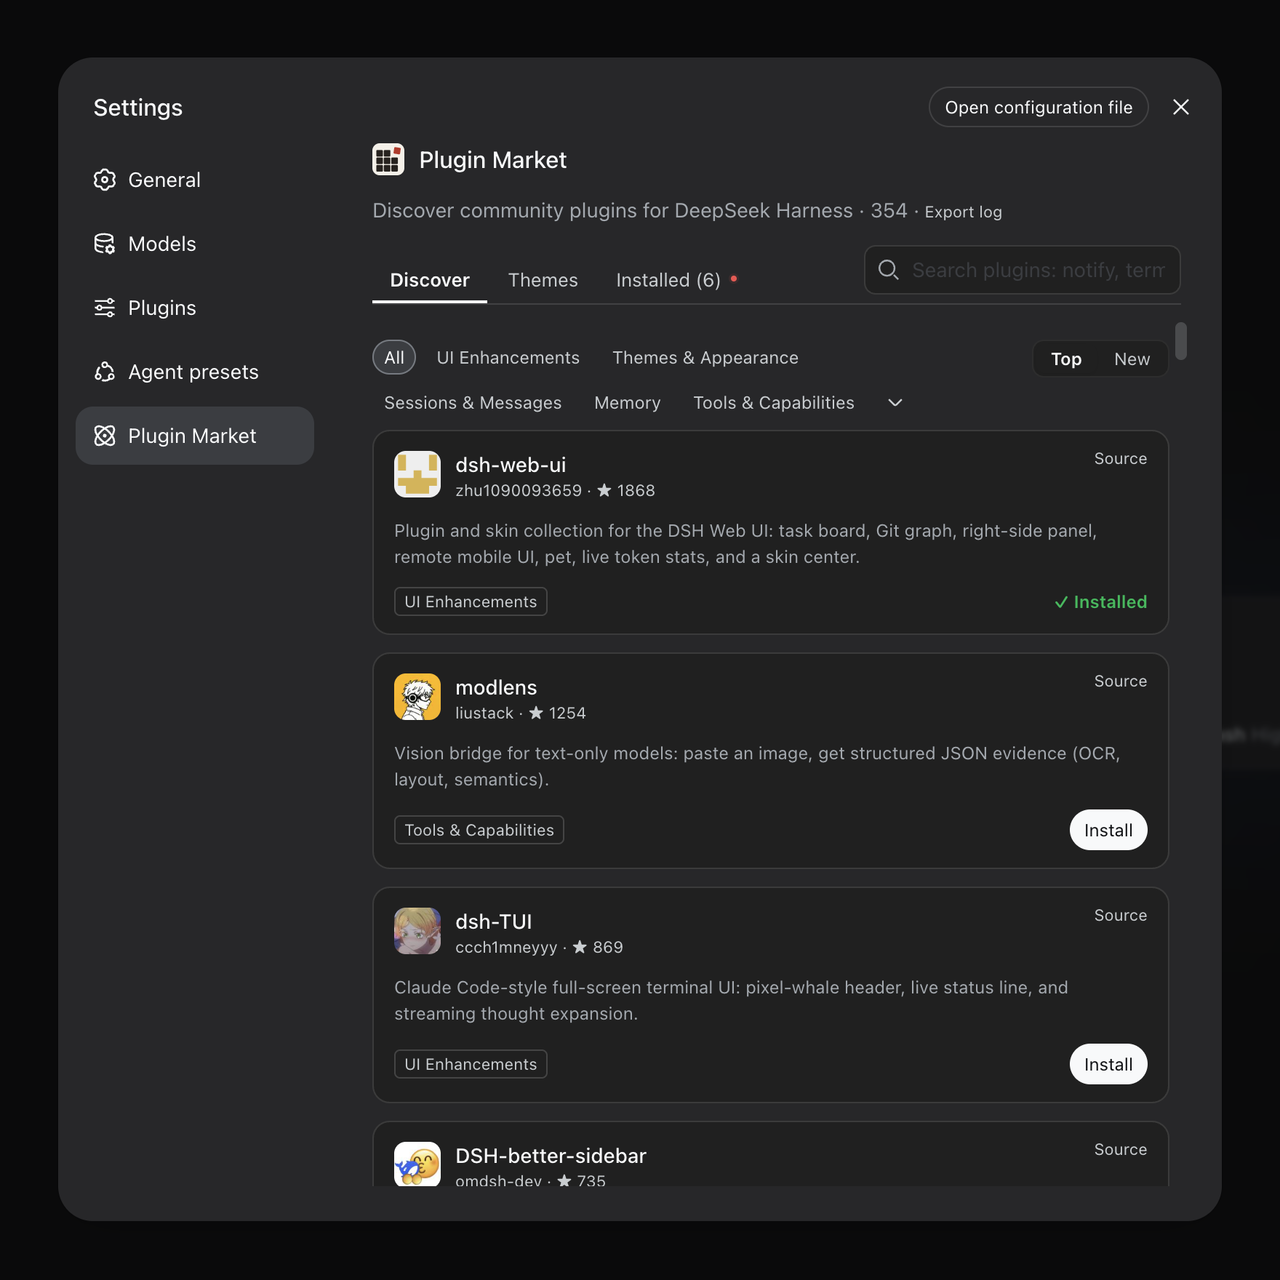
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。