dsh-key-rotate
在终端中运行以下命令:
dsh plugin install feely0208/dsh-key-rotate
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-key-rotate,或从开源仓库 https://github.com/feely0208/dsh-key-rotate 了解插件详情后安装。
插件介绍
制度里写着「密钥每年轮换」,但 id_rsa 还是两年前那份——等保测评问鉴别信息更换周期、客户尽调问密钥管理流程时,你往往拿不出比「我们按规定做」更硬的依据。文件修改时间不会配合叙事:它只记录密钥与证书在磁盘上多久没动过。
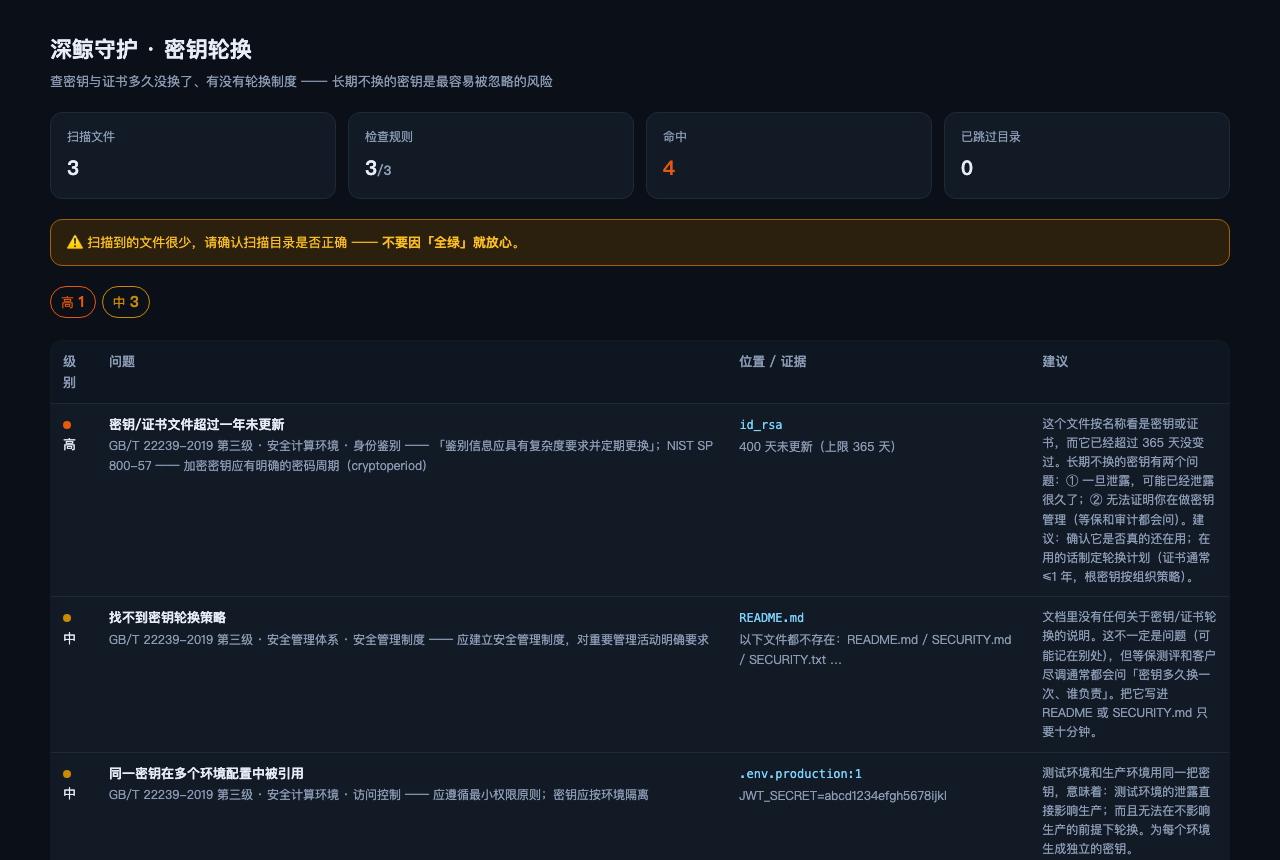
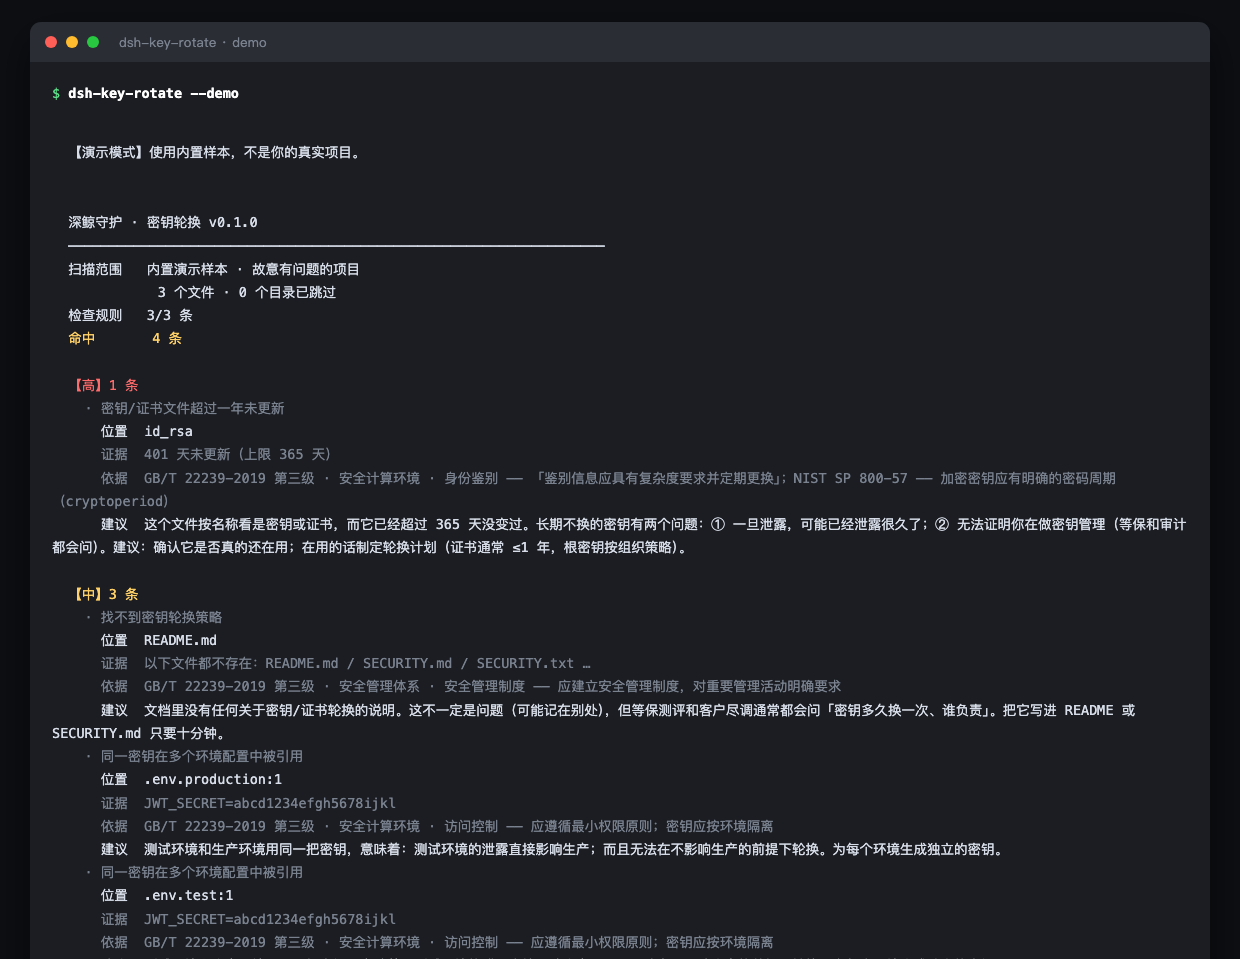
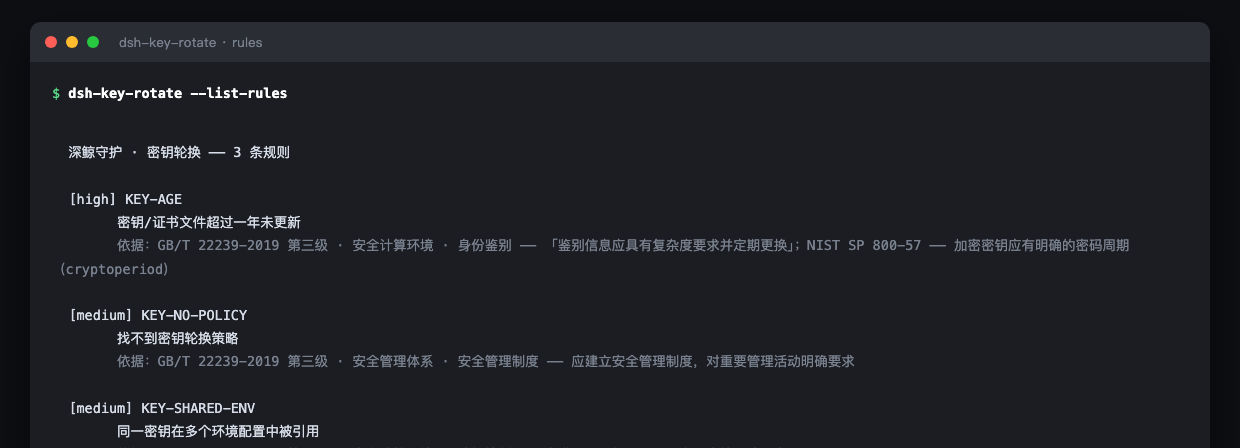
dsh-key-rotate 把这件事做成可扫描、可分级的问题清单。高优先级关注密钥与证书文件超过一年未更新(按 mtime);中优先级包括文档中找不到轮换策略,以及同一密钥在多个环境配置里被引用。它不替你做轮换,而是把「多久没换、有没有制度、有没有复用」摆到桌面上,方便你确认和整改。
适合安全与合规负责人、运维与平台工程,以及需要在项目或仓库层面做密钥治理自查的团队。它与查「密钥是否被提交进仓库」类能力分工明确:一个看泄露面,这个看生命周期与制度是否落地。
使用时请留意边界:本地文件年龄不等于未轮换(例如 KMS 为主、本地仅为副本);插件不解析证书有效期与签发信息;跨环境复用检测主要面向 .env 类配置文件,无法覆盖 KMS 或 CI secrets。
截图预览
使用场景
- 等保测评或客户尽调前,核对密钥与证书是否长期未更新
- 制度要求定期轮换时,用扫描结果对照文档策略是否落地
- 多环境部署后,检查同一密钥是否在多套配置中被复用
适合人员
- 负责等保与合规举证的安全与合规人员
- 管理服务器与部署凭据的运维与平台工程师
- 需要做密钥生命周期自查的研发或技术负责人
相关插件

cc-safety-net
kenryu42/cc-safety-net
面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。
admin-security
2026.10.19
★ 1668

dsh-infinite-gen-4
Minglink/dsh-infinite-gen-4
面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
admin-security
2026.09.16
★ 1611
dsh-infinite-gen-3
Minglink/dsh-infinite-gen-3
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。
admin-security
2026.09.05
★ 983

dsh-auto-mode
NanmiCoder/dsh-auto-mode
dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。
admin-security
2026.08.26
★ 131