dsh-license-guard
在终端中运行以下命令:
dsh plugin install feely0208/dsh-license-guard
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中可通过执行 dsh plugin install feely0208/dsh-license-guard 安装本插件,源码仓库为 https://github.com/feely0208/dsh-license-guard。
插件介绍
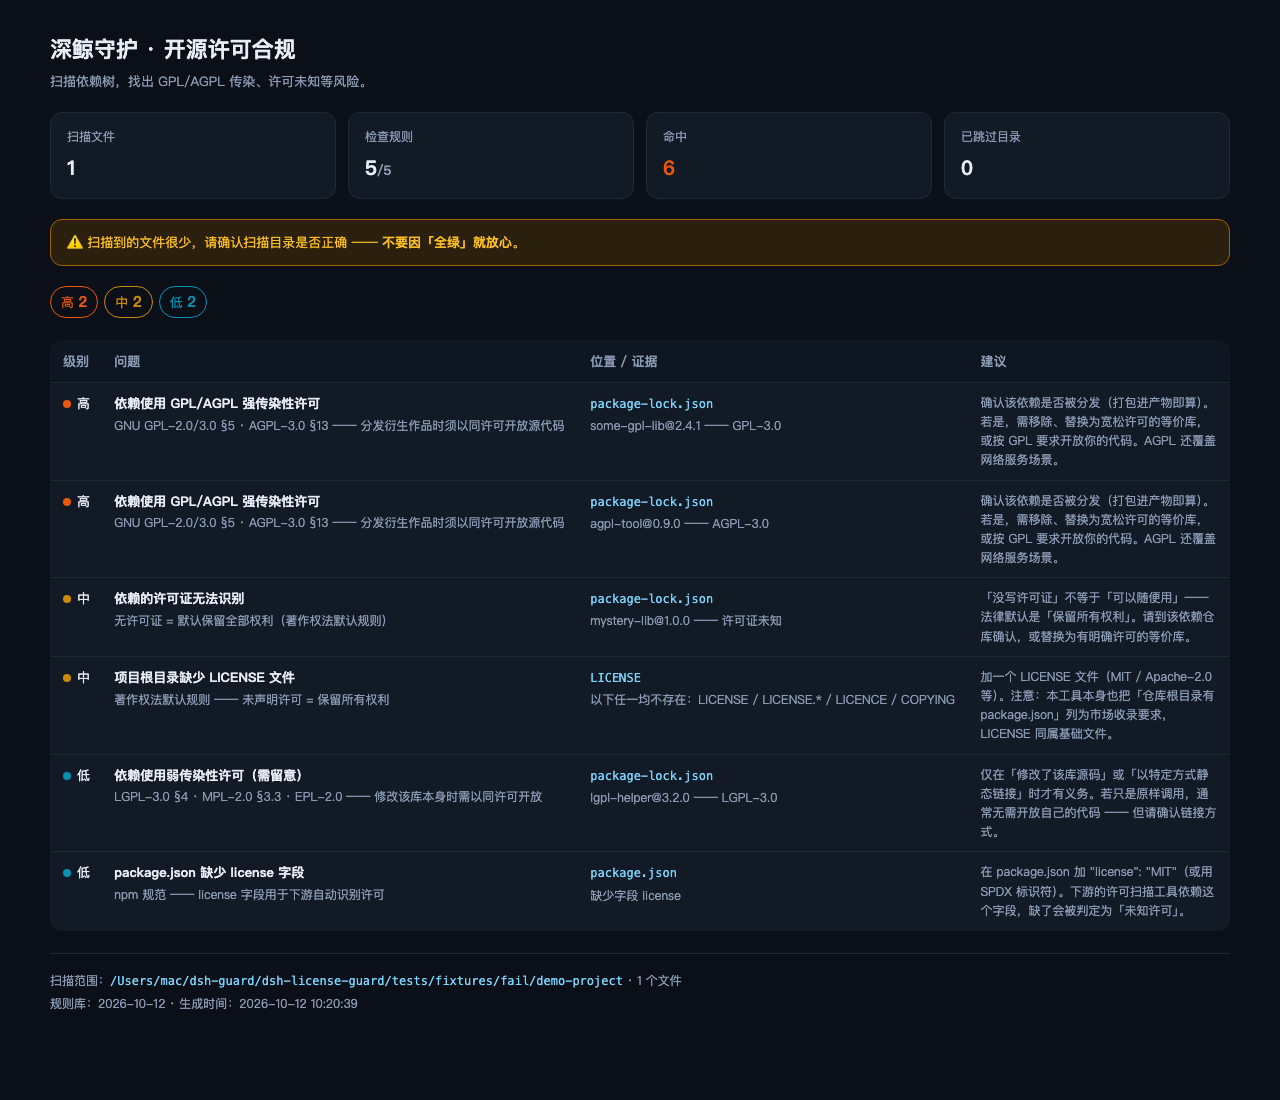
发版、开源或被客户审计时,依赖里混进 GPL 却没人发现,往往要到「为什么用了 GPL 却没开源」这类问题出现时,才意识到义务从分发那一刻就已经触发。dsh-license-guard 面向这类「事后才发现」的许可风险:在几分钟的流程里扫一遍依赖树和项目自身的基础文件,把强传染、信息缺失这类常见问题提前标出来。
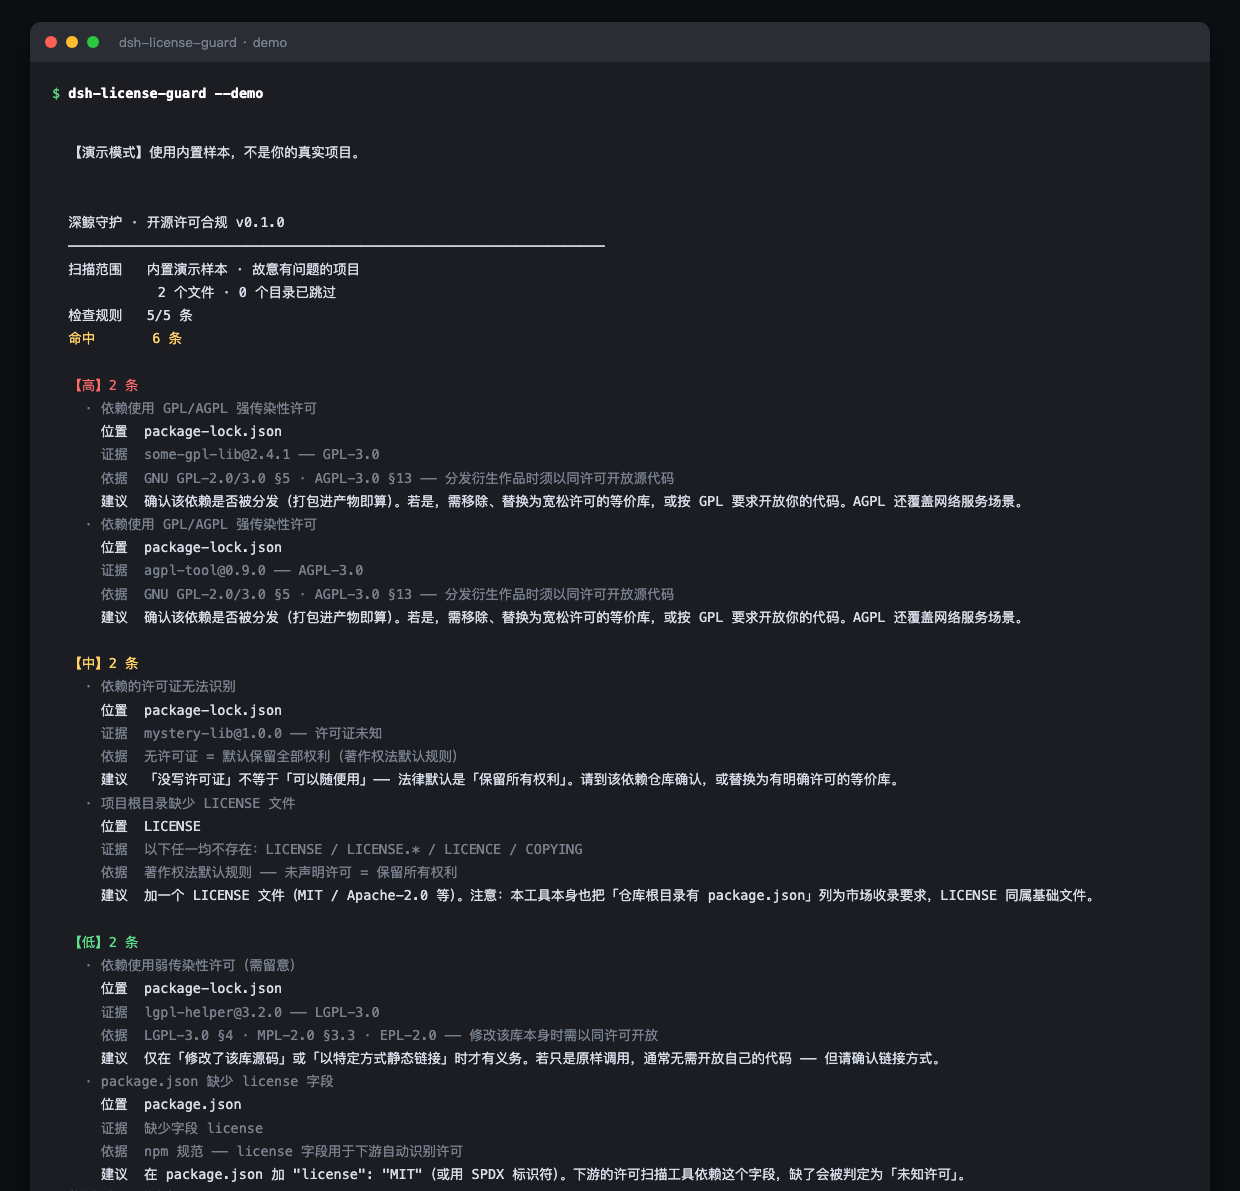
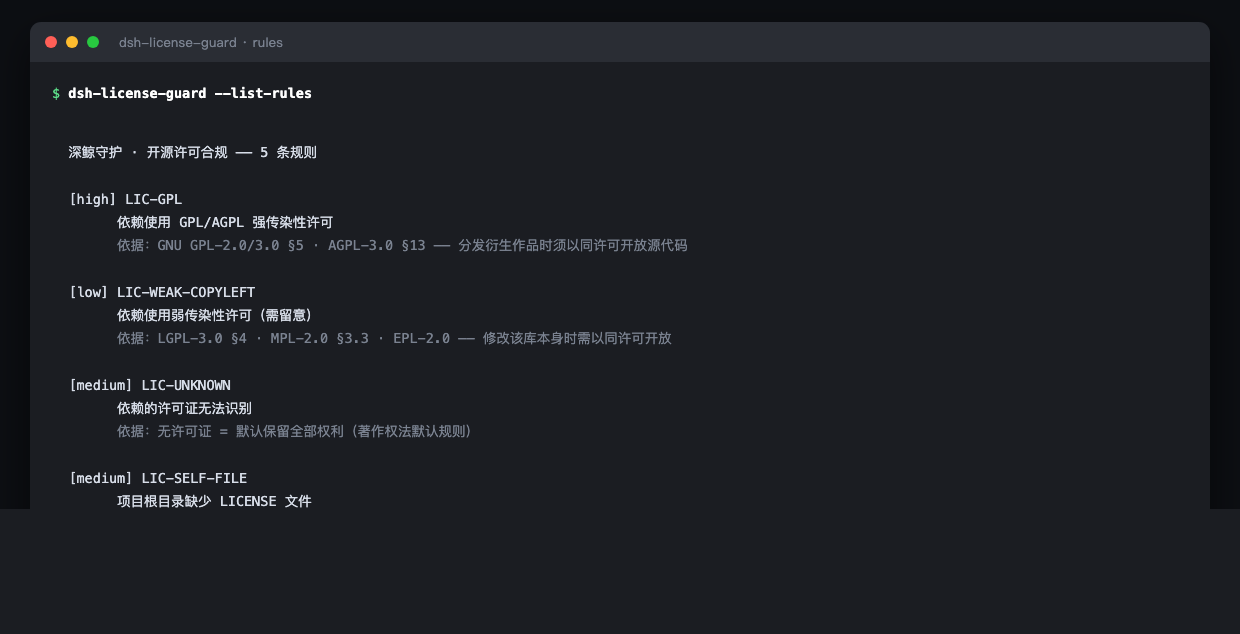
插件用五条规则覆盖依赖树许可风险与项目基础合规:高风险包括 GPL、AGPL 等强传染许可;中风险包括许可未知、仓库缺 LICENSE;低风险包括 LGPL、MPL、EPL 以及 package.json 未声明 license 字段。它不只盯第三方依赖,也会检查你自己的仓库是否让别人(以及你的下游)无法判断能否合法使用你的代码。
扫描通常几秒完成,退出码适合挂在 CI 里,在合并或发布前自动挡一层。需要说明的是,它不校验维护者填写的许可证是否真实准确,也不覆盖专利、商标、出口管制或 SSPL、BUSL 等非 SPDX 自定义协议等边界问题。
适合在发布前、开源前、供应链或合规审计前跑一遍的开发者、发布工程师和安全/合规同学;若你维护多模块 monorepo 或对外分发二进制/镜像,把许可检查固化进流水线,比半年后翻旧依赖清单要省事得多。
截图预览
使用场景
- 产品发版前检查依赖与项目许可风险
- 开源仓库公开前做许可合规自检
- 客户或第三方审计前快速跑一遍并接入 CI
适合人员
- 负责发版与制品分发的开发/发布工程师
- 维护开源项目或对外 SDK 的团队
- 安全、合规或法务协同做供应链审查的同学
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。