dsh-agent-scope
在终端中运行以下命令:
dsh plugin install feely0208/dsh-agent-scope
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 中执行 dsh plugin install feely0208/dsh-agent-scope,即可从 https://github.com/feely0208/dsh-agent-scope 安装 dsh-agent-scope 插件。
插件介绍
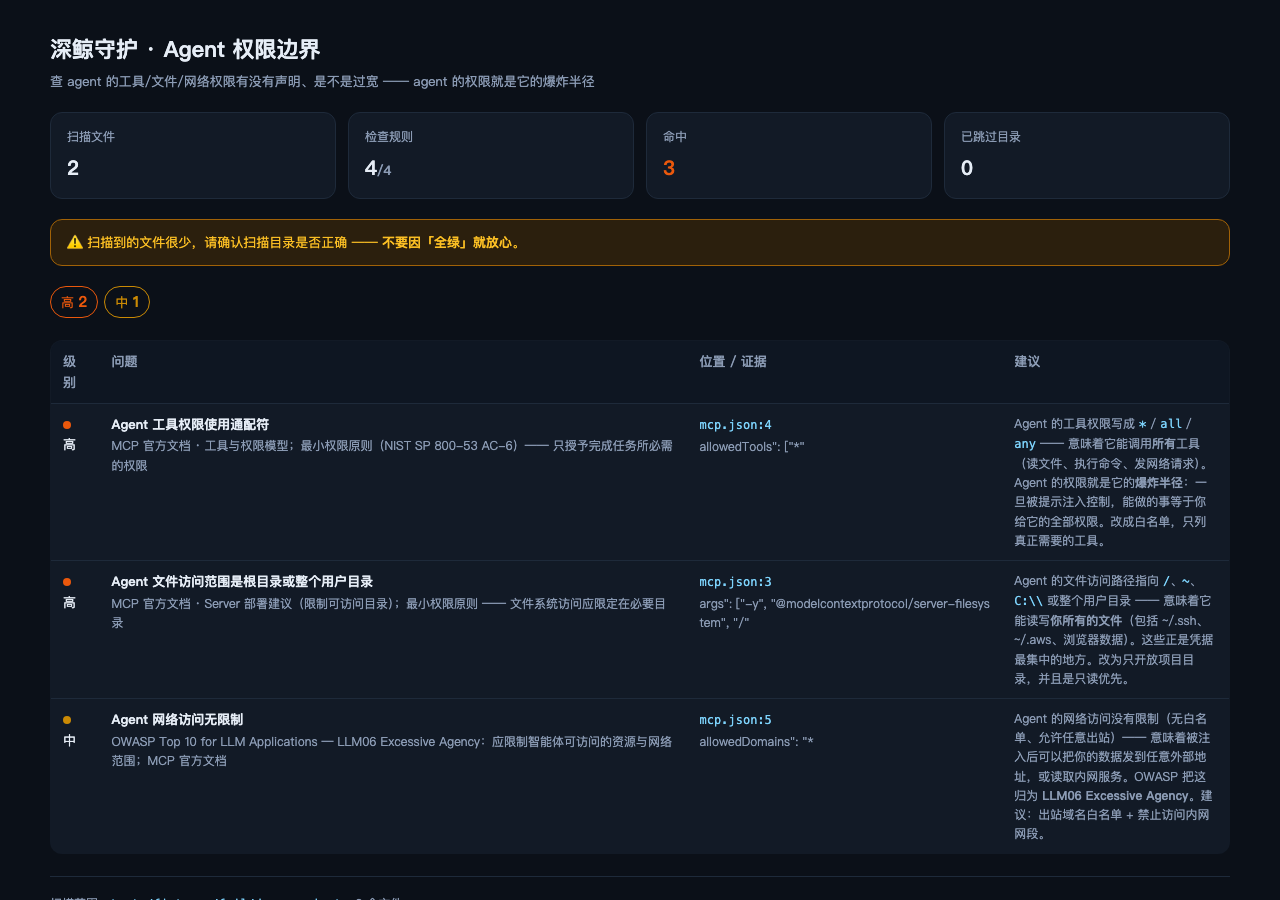
MCP 与 Agent 的配置往往看起来「齐全、干净」,但权限若未显式声明,很多客户端等价于默认全开。一旦被提示注入或误用,Agent 能做的事就是你授予的全部能力——OWASP 将其归为 LLM06 过度代理(Excessive Agency)。dsh-agent-scope 专注审「权限边界」:有没有写清楚、有没有明显给得过宽。
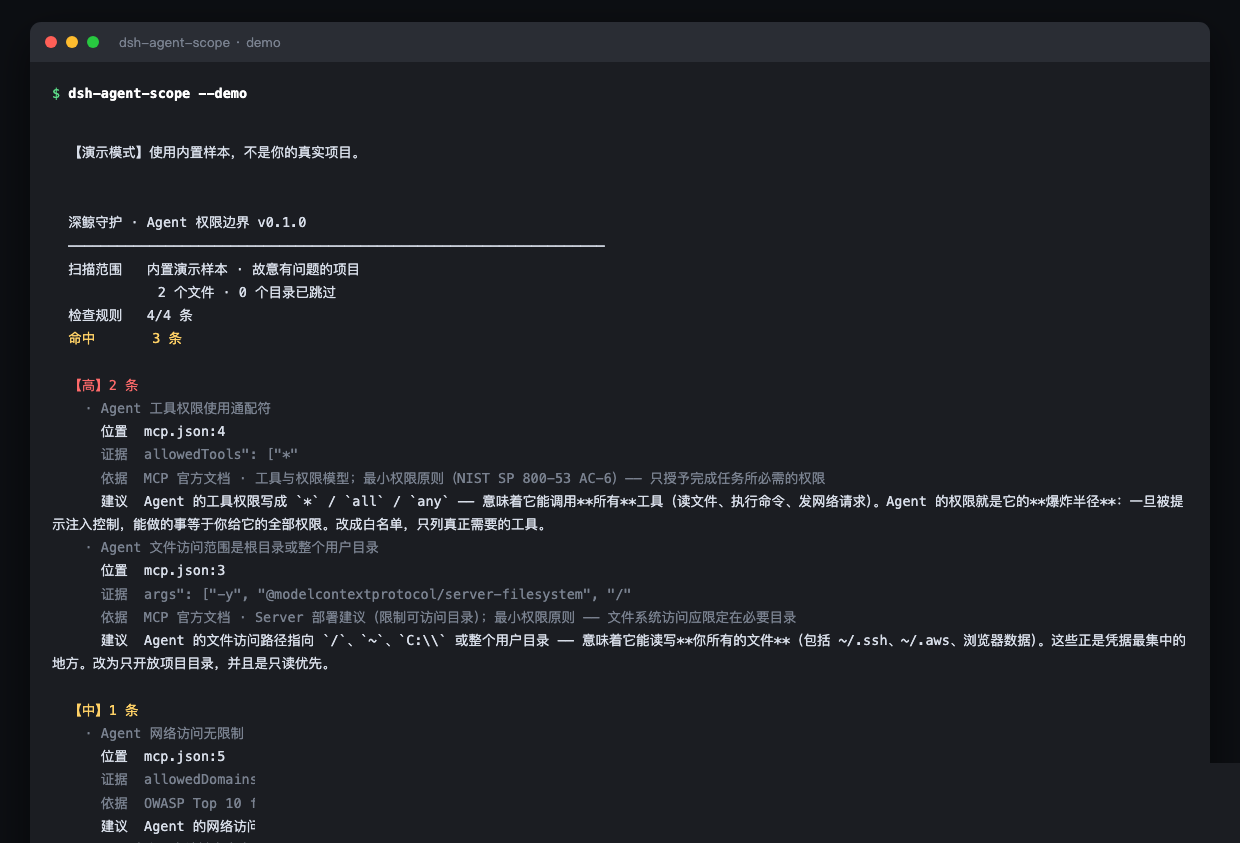
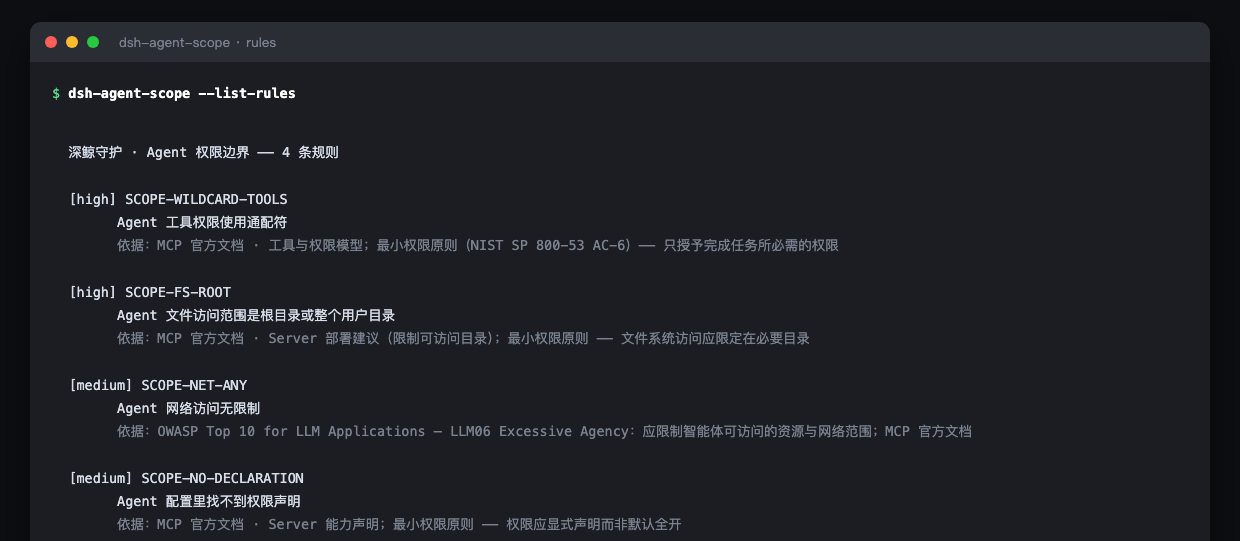
插件按常见路径扫描 mcp.json、.mcp.json、settings.json、claude_desktop_config.json 等配置,对照最小权限思路做静态检查。高风险包括工具权限使用通配符 *、文件访问指向根目录、家目录或整个用户目录;中风险包括网络访问无限制、配置中找不到任何权限声明。它只判断「是否声明、是否明显过宽」,不替代你对业务所需权限的人工评审。
适合在接入或变更 MCP/Agent 前做自查的安全工程师、平台与 DevOps 负责人,以及任何不想把「爆炸半径」悄悄拉大的团队。与 dsh-mcp-audit(审 MCP 服务来源与版本锁定)互补;与 dsh-least-privilege(审容器/云/Web 权限)分工,本工具面向 Agent 侧配置。边界说明:不审 Agent 实现代码,也不验证沙箱是否在运行时真正生效。
截图预览
使用场景
- 上线或调整 MCP/Agent 前,核对工具、文件、网络权限是否显式声明
- 发现配置很简洁却担心默认全开,需要快速扫一遍明显过宽项
- 与 MCP 来源审计配套,在治理链路里单独补齐「权限边界」检查
适合人员
- 负责 AI/Agent 接入与安全基线的安全工程师
- 维护 MCP 与桌面客户端配置的平台或 DevOps 人员
- 需要控制 Agent「爆炸半径」的研发与架构负责人
相关插件

面向多款编程 CLI,在工具调用执行前解析并拦截破坏性命令及对 SSH 密钥、.env 等敏感资源的访问。

面向 DeepSeek-V4.1/Flash 的网安红队基准评测插件,双层协同内核与零工具面架构,用于受控环境探查模型安全边界。
DeepSeek-V4 安全红队破甲插件,以代码形式化映射与零特征提示词实现无条件输出,仅供授权安全测试与学术研究。

dsh-auto-mode 在官方 workspace-write 沙箱上增加 Auto 审批模式,对语义风险自动分类、必要时询问并拒绝破坏性操作,兼顾开发流畅与安全。