dsh-web-fetch-fakeip
在终端中运行以下命令:
dsh plugin install kaminn/dsh-web-fetch-fakeip
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 的 profile 中执行 dsh plugin install kaminn/dsh-web-fetch-fakeip 安装本插件(开源仓库:https://github.com/kaminn/dsh-web-fetch-fakeip),安装完成后重启 profile 使 bundle 生效。
插件介绍
在透明代理 TUN 与 fake-ip DNS 并存的环境里,DeepSeek Harness 自带的 HTTP 网页抓取会先自行解析域名,并拒绝「非公网单播」的解析结果。mihomo、Clash 等工具在 fake-ip 模式下会把几乎所有主机名映射到占位地址(常见为 198.18.0.0/15 段),于是默认提供方会把每一次抓取都判为非法,而 curl 等工具仍能工作,因为数据包会交给 TUN 由代理完成真实解析——且 TUN 通常不会设置 http_proxy 等环境变量,内置的代理旁路也帮不上忙。
本插件是 @deepseek-ai/dsh-web-fetch-http 的即插即用替代:完整沿用其传输、限流、重定向与内容类型策略,仅替换「目标是否允许」的判定逻辑。当某主机名的全部 DNS 答案都落在配置的 fake-ip 网段内时,允许按占位地址发起连接,让 TUN 接管后续路由;公网单播仍按原规则放行,私网、环回、保留地址以及「占位地址与真实地址混答」等情况依旧拒绝,避免借 DNS 放宽安全边界。
适合在本地或开发机上跑 Harness、同时用 mihomo/Clash/sing-box 等 TUN 方案且坚持开启 fake-ip 的用户。若代理使用了非默认的 dns.fake-ip-range,可通过 fakeIpRanges 与自带诊断脚本对齐实际网段;若机器解析到的本就是真实公网地址,则无需安装,默认提供方已足够。
使用场景
- 在 mihomo/Clash TUN 开启 fake-ip 时,Harness 的 web_fetch 因解析到占位地址而全部失败
- 希望保留 fake-ip 与透明代理,又不想为 Harness 单独配置 http_proxy 环境变量
- 代理使用了自定义 dns.fake-ip-range,需要让抓取策略与真实 DNS 答案一致
适合人员
- 本地使用 DeepSeek Harness 并走 mihomo、Clash 等 TUN 方案的用户
- 因 fake-ip DNS 导致 agent 无法抓取网页的开发者
- 不愿关闭 fake-ip 或改写系统代理环境变量的进阶用户
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
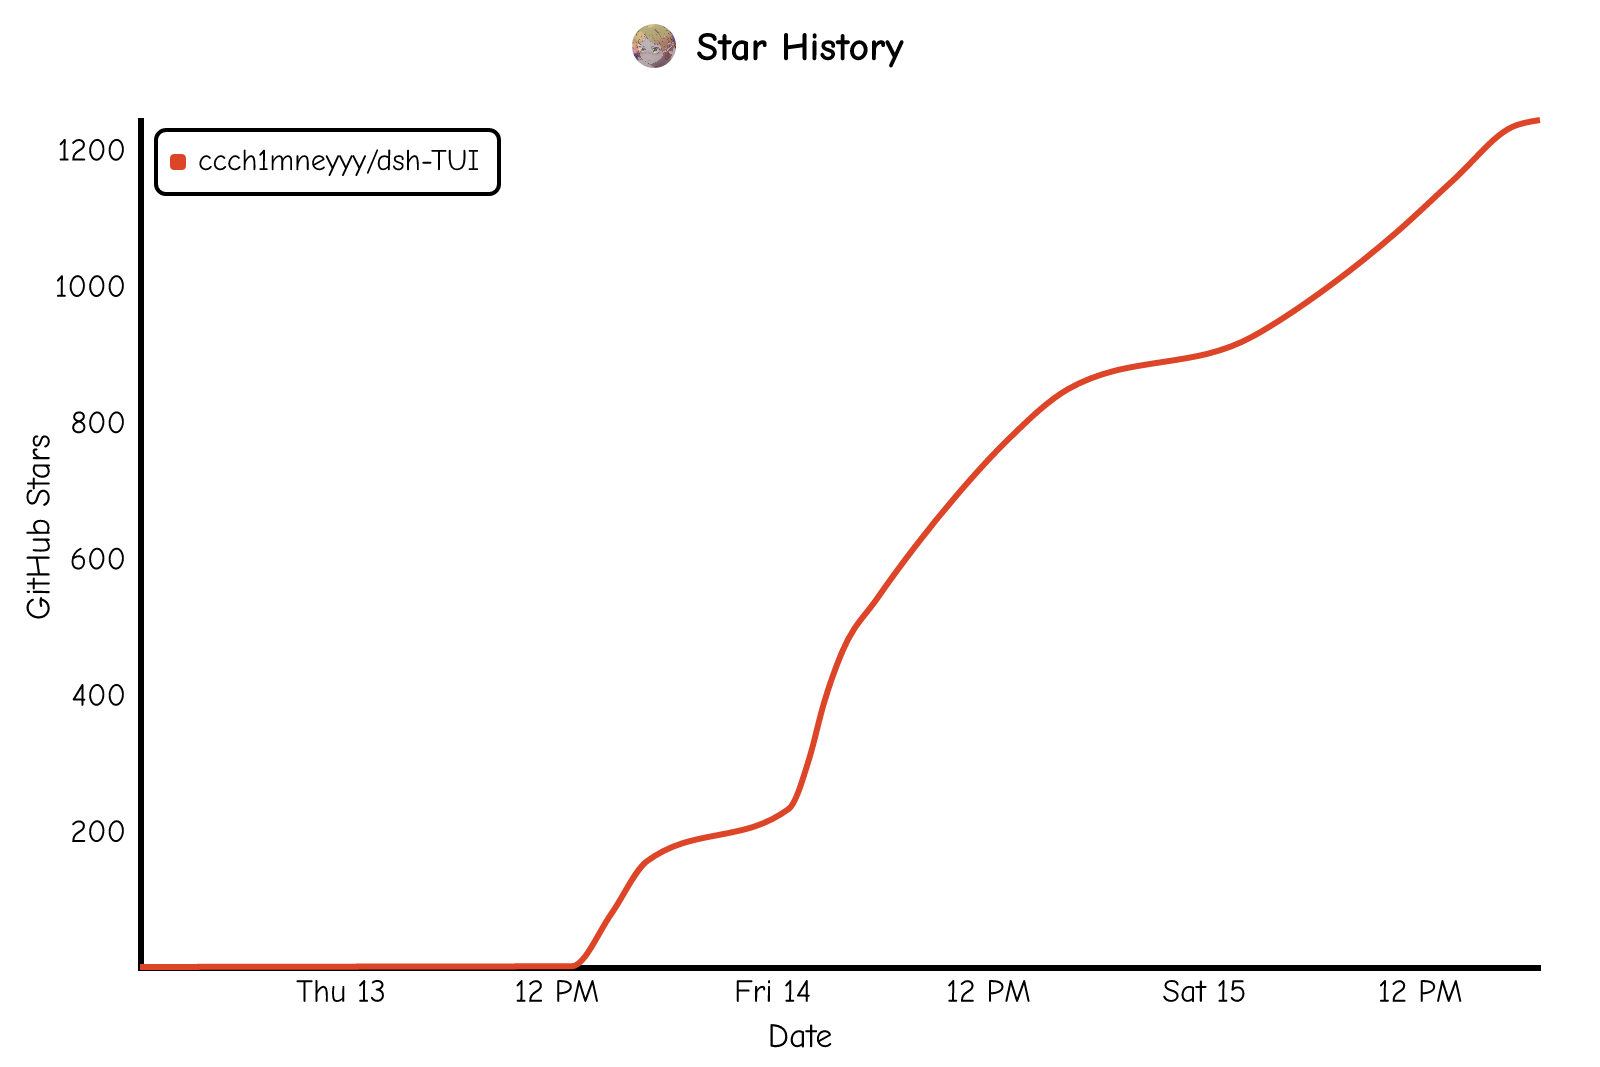
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
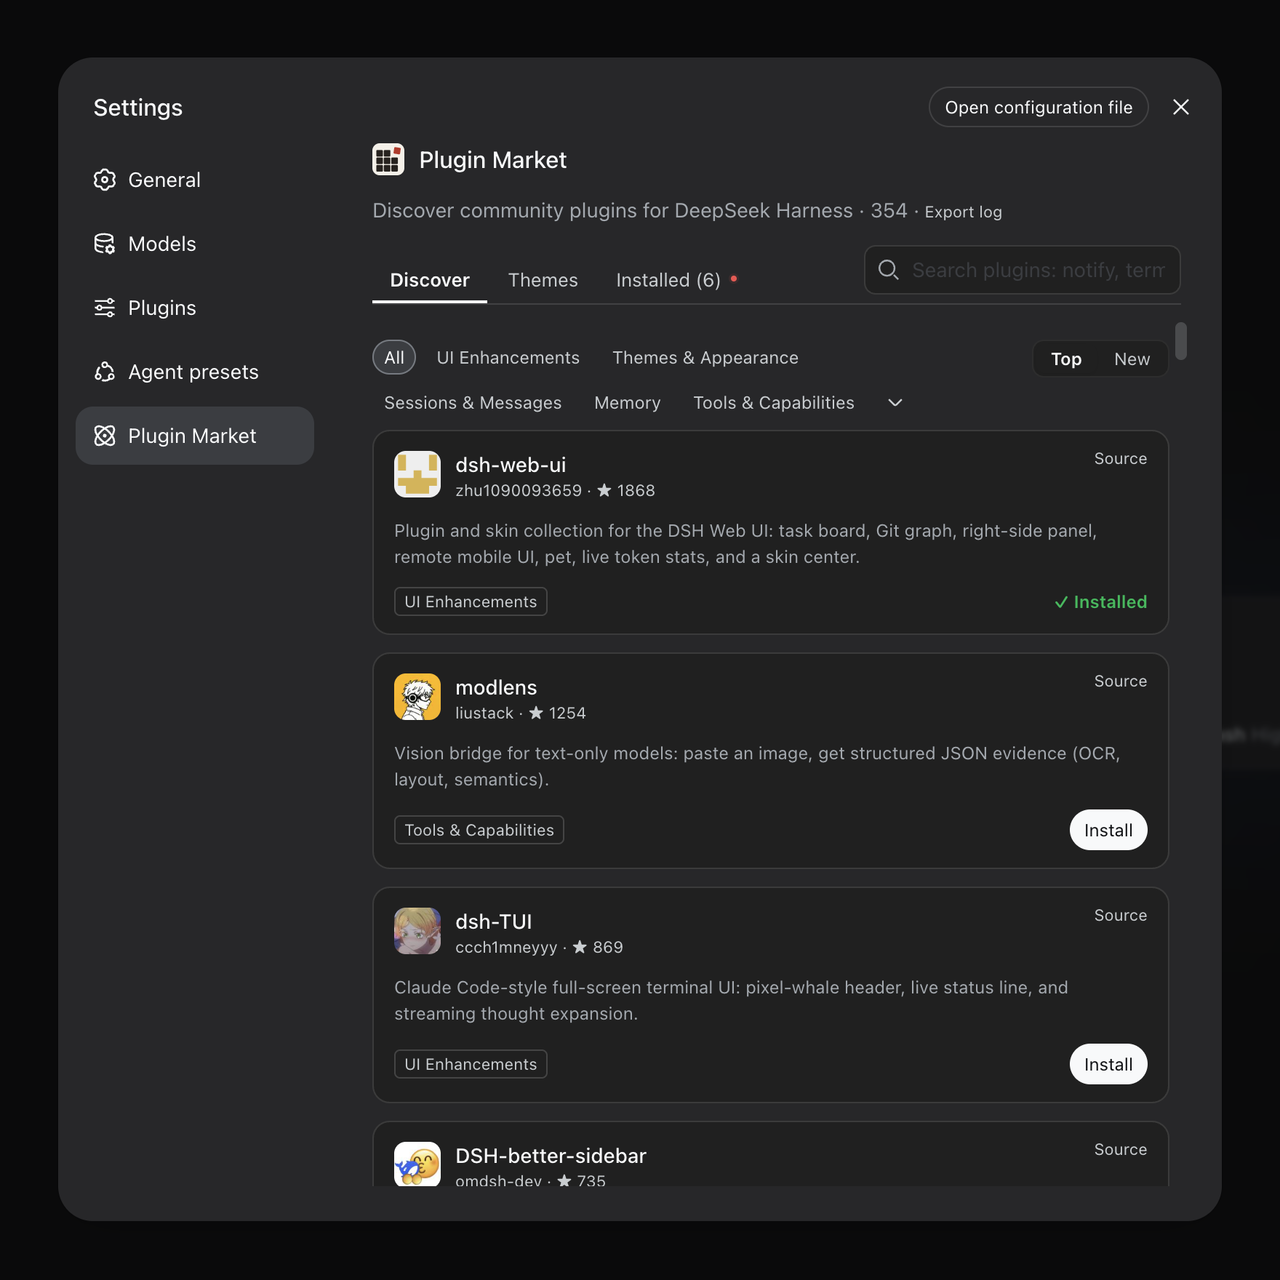
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。