dsh-plugin-reverse
在终端中运行以下命令:
dsh plugin install wangyin572/dsh-plugin-reverse
将以下提示词粘贴到 DeepSeek Harness 对话框中:
在 DeepSeek Harness 配置目录或插件管理中使用命令 dsh plugin install wangyin572/dsh-plugin-reverse,或按官方流程从 https://github.com/wangyin572/dsh-plugin-reverse 安装该客户端插件。
插件介绍
在分析网站或客户端的前端加密逻辑时,常见困境是:逻辑藏在混淆脚本里、强依赖浏览器环境,或者你只有密文却难以确认算法与参数是否猜对。dsh-plugin-reverse 面向 DeepSeek Harness,把「先判断走哪条路,再按路线交付结果」做成固定工作流,减少在 Hook、静态还原与反复试错之间来回切换的成本。
插件提供五项互补能力:rev_assess 在每次任务前给出静态优先、先 Hook 再静态、只能 Hook 或受阻等结论,并附带混淆特征、入口候选与执行计划;rev_hook_generate 生成可在浏览器执行的 Hook 脚本,记录参数、返回值与调用栈;rev_extract_pure 走静态还原主路径,产出可在纯 Node 中运行的计算模块;rev_deobfuscate 做语义保持的安全重写与混淆特征识别;rev_crypto_calc 内置约二十种密码学验算,编码方式显式指定,错误输入会明确失败而非静默截断。
它适合在合法授权范围内工作:自有项目、授权安全测试、恶意软件分析、CTF 与互操作性研究。README 也明确边界——eval 与动态代码会阻断静态还原、控制流平坦化不会自动重排、canvas 等指纹需在浏览器捕获后注入,工具会在无法可靠还原时报告阻碍而不是给出「能跑但算错」的结果。
使用场景
- 混淆前端脚本需在无浏览器环境下复现签名或加解密结果
- Hook 定位加密入口并收集真实输入输出对以对照静态还原
- 已有密文或样本需快速验算 AES、RSA、哈希等算法与编码是否正确
适合人员
- 在授权范围内做 Web 或客户端前端逻辑分析的安全研究人员
- 需要把混淆 JS 还原为可独立运行计算模块的逆向与互操作开发者
- 参与 CTF 或恶意软件分析、需 Hook 与验算工具链的分析人员
相关插件
DSH 服务化侧边栏框架,提供文件工作台、内嵌浏览器、真实终端、Git 面板等完整工作台,并开放服务供插件扩展。
美观实用的 Claude Code 风格 TUI 插件:像素鲸鱼顶栏、流光大字、实时状态行、思考流式展开、时间回溯、上下文进度条与 TPS 仪表,零核心改动。
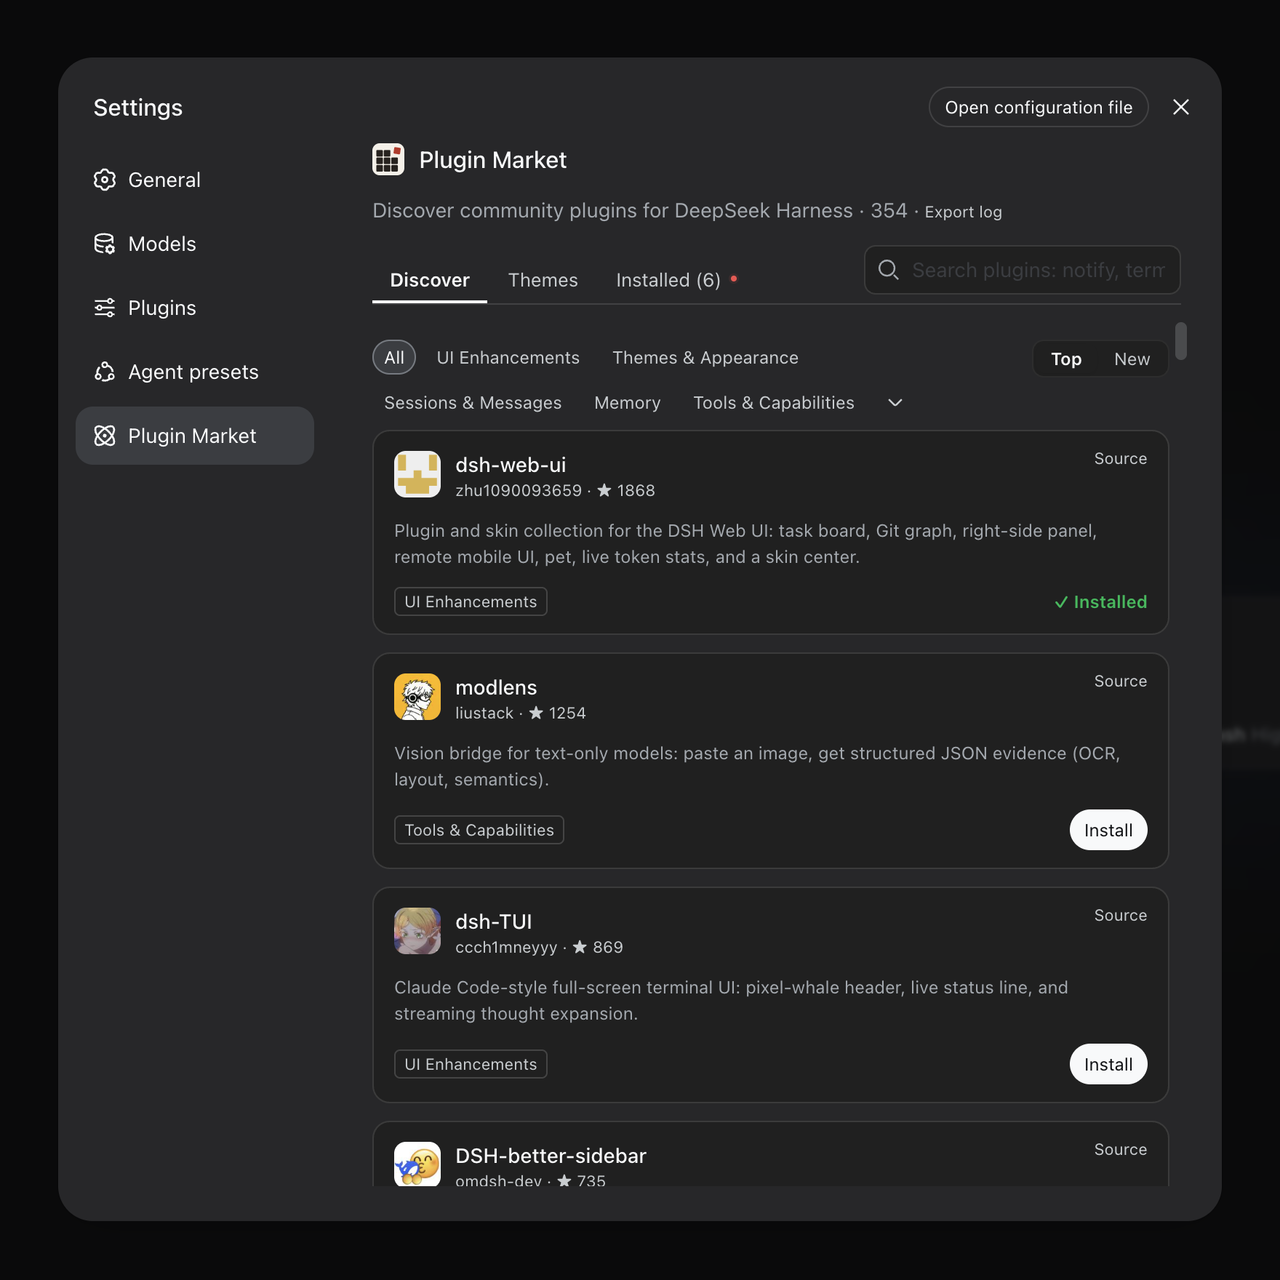
DeepSeek Harness 插件市场:浏览/搜索/一键安装社区插件与主题,支持更新、备份、热禁用、诊断与AI修复。
DSH Web 界面右下角常驻小鲸鱼余额挂件,自动显示 DeepSeek 余额、今日已用与每轮对话消耗,支持拖拽吸附与音效。